 24 Nov 2025
Muhammad Iqbal Iskandar
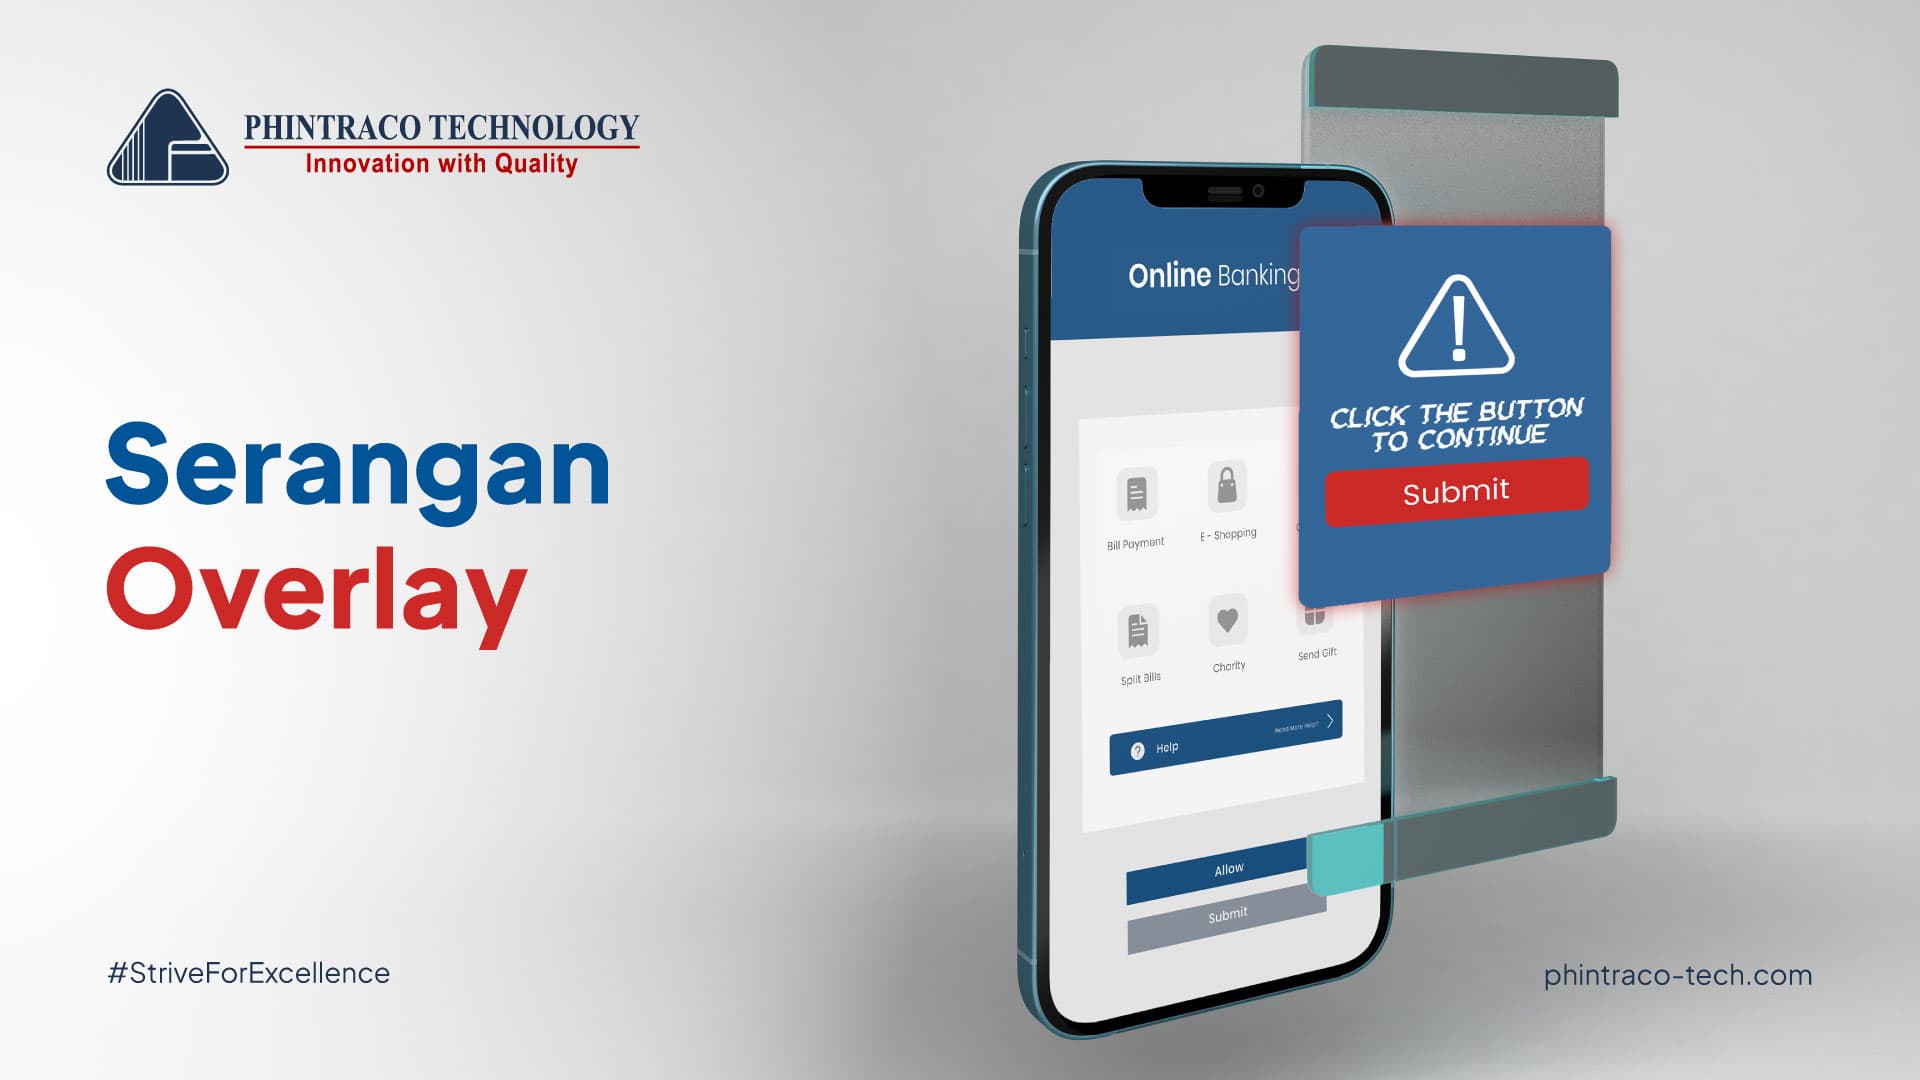
Serangan Overlay: Cara Kerja, Dampak, dan Cara Mencegahnya
Serangan siber terhadap aplikasi mobile kini terus meningkat selama beberapa tahun terakhir. Peningkatan signifikan ini berjalan seiring dengan semakin pesatnya transformasi digital di berbagai sektor, mulai dari perbankan, e-commerce, dan layanan bisnis lainnya. Pelanggan kini dapat melakukan transaksi, pembelian, hingga otentikasi identitas melalui smartphone mereka. Kondisi ini membuat mobile app jadi target utama pelaku kejahatan siber yang mengincar data sensitif. Salah satu metode serangan yang sulit dideteksi adalah serangan overlay atau overlay attack.
Overlay attack memanfaatkan manipulasi visual untuk menipu pengguna agar memberikan informasi rahasia seperti kredensial login, nomor kartu kredit, atau kode OTP. Penjahat siber meniru tampilan aplikasi asli dan menempatkan lapisan interface palsu di atasnya. Karena terlihat identik, pengguna tanpa sadar memasukkan data pribadi ke dalam layar palsu. Overlay attack Android dan overlay attack iPhone kini mulai berkembang dengan teknik berbasis web dan bug UI. Artikel ini akan membahas serangan overlay secara mendalam mulai dari definisi, cara kerja, dampak, dan cara mencegahnya.
Apa itu Serangan Overlay?
Serangan overlay adalah teknik yang digunakan oleh penyerang untuk membuat lapisan tampilan palsu di atas interface aplikasi sah. Tujuannya adalah untuk meniru tampilan asli aplikasi dan menipu pengguna agar memasukkan data sensitif ke dalam interface palsu tersebut. Teknik ini merupakan bentuk serangan phishing berbasis aplikasi, di mana interface yang tampak asli ini sebenarnya dikontrol oleh malware di latar belakangnya.
Overlay attacks sering digunakan oleh malware perbankan mobile, seperti Anubis, Cerberus, atau EventBot, yang secara khusus menargetkan aplikasi finansial. Begitu pengguna mengetikkan data login atau nomor kartu, informasi tersebut langsung dikirim ke server penyerang.
Jenis serangan ini lebih sering terkena di sistem Android, karena sistem Android mengizinkan aplikasi untuk menampilkan elemen grafis di atas aplikasi lain. Sebaliknya, di sistem iOS yang lebih ketat dalam izin sistem, overlay tetap bisa terjadi melalui web overlay phishing atau eksploitasi bug UI.
Bagaimana Cara Kerja Serangan Overlay?
Serangan overlay dapat dilancarkan melalui beberapa cara, teknik, dan langkah. Secara umum, prosesnya dimulai ketika pengguna tanpa sadar mengunduh aplikasi jahat dari toko tidak resmi atau melalui tautan palsu. Aplikasi ini kemudian meminta izin untuk menampilkan konten di atas aplikasi lain, yang memungkinkan malware beroperasi tanpa sepengetahuan pengguna. Izin ini menjadi pintu masuk bagi malware untuk memantau aktivitas pengguna, seperti saat mereka membuka aplikasi mobile banking atau e-wallet.
Setelah mendeteksi aplikasi target, malware akan menampilkan layar login palsu yang menyerupai interface asli aplikasi tersebut. Pengguna yang terkecoh memasukkan informasi sensitif, seperti data login atau detail kartu kredit, yang langsung dikirim ke server penyerang. Data curian ini kemudian digunakan untuk transaksi ilegal, pencurian identitas, atau penipuan finansial, sehingga menyebabkan kerugian signifikan bagi korban.
Apa Saja Dampak Serangan Overlay?
Overlay attack adalah jenis serangan siber dan penipuan yang tentu sangat berdampak buruk bagi pengguna, pemilik aplikasi dan ekosistem digital. Berikut adalah beberapa dampak utamanya:
Kehilangan Data Sensitif
Informasi login, PIN, OTP, dan detail kartu kredit dapat dicuri oleh penyerang melalui layar palsu untuk disalahgunakan dalam transaksi ilegal atau pencurian identitas.
Akses Ilegal ke Akun
Penyerang juga dapat mengambil alih akun perbankan, e-wallet, atau marketplace korban, menyebabkan kerugian finansial langsung dan potensi penyalahgunaan lebih lanjut.
Kerugian Psikologis Pengguna
Korban overlay attack sering kehilangan kepercayaan terhadap aplikasi digital, termasuk yang resmi, sehingga enggan menggunakan layanan serupa di masa depan.
Rusaknya Reputasi Bisnis
Pengguna cenderung akan menyalahkan aplikasi resmi atas kebocoran data, sehingga merusak reputasi developer aplikasi atau perusahaan di mata publik dan pelanggan.
Kompleksitas Ancaman Digital
Overlay attack meningkatkan tantangan keamanan di ekosistem mobile, sehingga menyulitkan deteksi manual dan mendorong kebutuhan solusi keamanan canggih untuk membedakan aktivitas sah dan jahat.
Apa Saja Jenis Overlay Attack?
Terdapat beberapa jenis overlay attack yang paling umum dijumpai, yaitu:
- Full-Screen Overlay: Layar palsu yang menutupi seluruh interface aplikasi target, seperti laman login perbankan, sehingga pengguna tak sadar aplikasi asli tidak aktif.
- Partial Overlay: Elemen UI palsu muncul di bagian layar tertentu, seperti kolom password, tampak normal dan sulit dideteksi.
- Toast Overlay Attack: Malware menggunakan notifikasi toast untuk menampilkan UI palsu tanpa izin khusus, sulit diblokir.
- Web Overlay Phishing: Halaman web yang menyerupai aplikasi asli, seperti bank, menipu pengguna iPhone untuk memasukkan kredensial.
- Accessibility Overlay Attack: Malware Android memanfaatkan izin aksesibilitas untuk menampilkan overlay jahat atau mengisi formulir otomatis.
- Floating or Pop-Up Overlay: Jendela kecil palsu yang muncul saat aktivitas penting, seperti input OTP, untuk mencuri data pengguna.
Bagaimana Cara Mencegah Mobile App Overlay Attack?
Untuk bisa mencegah overlay attacks pemilik dan pengembang aplikasi perlu melakukan langkah-langkah berikut:
Implementasikan Runtime Application Protection (RASP)
RASP dapat mendeteksi dan memblokir aktivitas overlay berbahaya secara real-time. Teknologi ini juga melaporkan ancaman langsung ke tim keamanan untuk respons cepat.
Gunakan Secure UI dan Anti-Overlay Library
Pustaka keamanan interface mencegah aplikasi pihak ketiga menampilkan konten di atas aplikasi utama. Framework modern mendeteksi dan memutus interaksi overlay secara otomatis.
Terapkan App Shielding
App shielding dapat melindungi aplikasi dari reverse engineering dan modifikasi kode untuk mencegah pembuatan overlay palsu. Teknik ini memastikan integritas UI aplikasi tidak dapat ditiru secara ilegal.
Tambahkan Lapisan Keamanan SDK
SDK (Software Development Kit) keamanan mobile dapat mendeteksi overlay jahat, melindungi dari emulator, dan memperingatkan saat aplikasi berjalan di lingkungan tidak aman.
Lakukan Threat Monitoring dan Analitik Keamanan
Lakukan pemantauan perilaku aplikasi secara berkelanjutan mengidentifikasi pola serangan overlay baru. Analitik ancaman memberikan wawasan untuk pembaruan keamanan proaktif.
Lindungi Aplikasi Mobile Bisnis Anda dari Serangan Overlay dengan Mobile App Security dari Phintraco Technology!
Overlay attack dan serangan siber lainnya kini menargetkan pengguna dan bisnis di seluruh dunia. Perusahaan yang mengandalkan aplikasi mobile untuk operasional bisnis wajib meningkatkan keamanannya. Oleh karena itu, Phintraco Technology menyediakan solusi mobile app security yang adaptif terhadap serangan overlay.
Solusi keamanan dari kami dapat memberikan fitur deteksi otomatis, proteksi runtime, serta integrasi SDK yang mudah. Sehingga memastikan aplikasi bisnis Anda tetap aman bahkan ketika dijalankan di perangkat pengguna yang terinfeksi malware.
Untuk informasi selengkapnya, hubungi marketing@phintraco.com sekarang!
Editor: Irnadia Fardila
 20 Nov 2025
Muhammad Iqbal Iskandar
Code Injection: Serangan Berbasis Kode dalam Aplikasi Mobile
Seiring dengan meningkatnya konektivitas antar manusia di era digital, aplikasi mobile kini telah menjadi pilihan utama bagi pengguna untuk berinteraksi dengan berbagai layanan digital. Layanan digital kini meliputi transaksi keuangan hingga komunikasi pribadi. Akan tetapi, di balik kepraktisan tersebut, terdapat ancaman siber yang semakin kompleks dan canggih. Salah satu ancaman yang berbahaya jika diabaikan adalah code injection, serangan yang menyusupkan kode berbahaya ke aplikasi mobile untuk mengambil kendali dan mencuri data penting.
Memahami cara kerja code injection merupakan langkah penting bagi developer dan pemilik aplikasi mobile. Karena serangan ini memiliki dampak yang cukup fatal, khususnya dalam hal kepercayaan pengguna, reputasi bisnis, dan kerugian hukum. Oleh karena itu, memahami bagaimana cara serangan ini bekerja dan cara mencegahnya merupakan langkah penting dalam upaya menjaga integritas dan keamanan aplikasi mobile. Artikel ini akan membahas serangan code injection, mulai dari definisinya, cara kerja, dampak, jenis, serta cara mencegahnya. Simak artikel ini untuk mengetahui informasi selengkapnya!
Apa itu Code Injection dalam Cyber Security?
Code injection adalah jenis serangan siber di mana penyerang menyisipkan atau 'menyuntikkan' kode berbahaya ke dalam aplikasi agar dijalankan oleh sistem target. Kode ini dapat berupa perintah tambahan, skrip, atau potongan program yang dimasukkan melalui celah keamanan pada input, API, atau bahkan komponen runtime.
Tujuan utama dari serangan ini adalah mengubah perilaku aplikasi, baik untuk mendapatkan akses tidak sah, mencuri data sensitif, maupun menjalankan perintah yang tidak seharusnya dilakukan. Berbeda dari command injection atau SQL injection yang biasanya fokus pada perintah sistem atau database, injeksi kode punya ruang lingkup yang lebih luas karena menyerang langsung ke logika program.
Dalam konteks keamanan aplikasi mobile, serangan ini bisa terjadi saat kode asing dimasukkan ke dalam proses aplikasi, misalnya lewat library pihak ketiga, komponen WebView, atau modifikasi runtime. Akibatnya, pelaku bisa memanipulasi fungsi internal aplikasi tanpa sepengetahuan pengembang atau pengguna.
Bagaimana Cara Kerja Code Injection?
Serangan injeksi kode ini dimulai ketika aplikasi gagal untuk memvalidasi input atau aktivitas eksternal yang diterima. Penyerang kemudian akan memanfaatkan celah tersebut untuk menyuntikkan kode yang tampak sah, namun sebenarnya berisi instruksi berbahaya.
Prosesnya dapat dijelaskan dalam tiga tahap utama. Pertama, penyerang mencari titik lemah, seperti form input, API backend, atau library yang tidak divalidasi. Lalu melalui celah tersebut, pelaku menyisipkan skrip atau instruksi tambahan. Kemudian sistem atau aplikasi menjalankan kode tersebut tanpa menyadari bahwa itu bukan bagian dari program asli.
Dalam aplikasi Android, serangan dapat terjadi pada lapisan Java/Kotlin maupun native library (C/C++), terutama jika debugging mode aktif atau signature verification tidak diterapkan. Di iOS, injeksi bisa dilakukan lewat dynamic library loading, method swizzling, atau process hooking.
Apa Saja Dampak Code Injection?
Injeksi kode berbahaya ini memiliki dampak yang luas dan fatal, tidak hanya bagi pengguna tetapi juga bagi bisnis pemilik/pengembang aplikasi. Salah satu dampak utamanya adalah kebocoran data sensitif di mana penyerang mengakses informasi penting. Mulai dari kredensial pengguna, token autentikasi, atau informasi keuangan secara langsung dari memori aplikasi.
Selain itu, serangan ini juga dapat mengubah logika bisnis aplikasi, seperti mematikan sistem verifikasi, memanipulasi saldo, atau memalsukan hasil transaksi. Setelah kode disuntikkan, aplikasi hasil modifikasi (tampered app) dapat disebarkan secara ilegal sehingga dapat merusak reputasi merek.
Pelanggaran keamanan siber seperti ini juga bisa memicu sanksi hukum, dan menghilangkan kepercayaan pengguna, khususnya di industri keuangan yang memiliki regulasi ketat terkait keamanan data dan transaksi digital.
Apa Saja Jenis Serangan Code Injection Vulnerability?
Serangan injection bisa dilakukan dalam berbagai bentuk. Setiap jenis-jenis ini juga bisa terjadi secara tunggal atau kombinasi. Berikut adalah jenis-jenis serangan injection yang perlu dipahami:
SQL Injection
Jenis serangan injeksi klasik yang menargetkan database dengan menyisipkan perintah SQL tambahan. Di aplikasi mobile, hal ini bisa terjadi bila input pengguna diteruskan ke API backend tanpa validasi yang tepat.
Command Injection
Dalam jenis ini, pelaku menyisipkan perintah sistem (shell command) untuk dijalankan oleh server atau perangkat. Jika aplikasi memiliki komponen yang berinteraksi langsung dengan sistem operasi, risiko ini meningkat.
Script Injection (JavaScript Injection)
Serangan ini terjadi saat skrip berbahaya dimasukkan ke dalam komponen WebView atau browser embedded di dalam aplikasi. Skrip ini dapat mencuri token sesi atau mengalihkan pengguna ke situs phishing.
DLL/Library Injection
Penyerang menambahkan dynamic link library (.dll) ke dalam proses aplikasi agar kode asing dieksekusi bersamaan dengan aplikasi asli. Banyak digunakan untuk cheat pada game atau memodifikasi fungsi aplikasi finansial.
Process Injection
Kode disuntikkan langsung ke proses runtime aplikasi, yang memungkinkan pelaku memantau aktivitas atau mengubah perilaku internal.
Object Injection / Deserialization Attack
Serangan ini memanfaatkan proses deserialisasi data yang tidak aman untuk mengeksekusi objek berbahaya di memori aplikasi.
Runtime Hooking / Function Overriding
Teknik ini sangat populer pada Android dan iOS untuk melewati mekanisme keamanan, misalnya bypass enkripsi, root detection, atau otentikasi biometrik.
Code Modification Injection (Tampering)
Kode aplikasi dimodifikasi sebelum instalasi (tampering), biasanya pada file APK atau IPA, dan disebarkan ulang oleh pihak ketiga tanpa izin.
Bagaimana Cara Mencegah Code Injection untuk Mobile App?
Melindungi aplikasi mobile dari serangan injection perlu pendekatan yang berlapis mulai dari pengembangan hingga perlindungan runtime. Berikut adalah langkah-langkah yang direkomendasikan:
Validasi dan Sanitasi Input
Selalu periksa semua input pengguna sebelum diproses. Gunakan whitelist untuk menentukan format dan jenis data yang diizinkan, dan hindari penggunaan fungsi seperti eval() atau exec() yang mengeksekusi string sebagai kode.
Gunakan Secure Coding Practices
Terapkan parameterized queries untuk mencegah injeksi SQL, gunakan API yang aman, dan hindari menyimpan logika sensitif di sisi klien.
Implementasi Runtime Application Self-Protection (RASP)
Solusi RASP bisa membuat aplikasi mendeteksi dan menghentikan aktivitas injeksi kode secara real-time. Dengan proteksi runtime, aplikasi dapat mengenali upaya hooking, debugging, atau library injection bahkan setelah diinstal pada perangkat pengguna.
Gunakan Code Obfuscation dan Integrity Verification
Terapkan code obfuscation untuk menyulitkan penyerang dalam membaca struktur aplikasi, dan gunakan checksum atau signature verification untuk memastikan file aplikasi belum dimodifikasi.
Amankan Komunikasi Data
Pastikan semua komunikasi menggunakan protokol terenkripsi (TLS/SSL) dengan certificate pinning. Hindari mengirimkan data sensitif tanpa enkripsi atau melalui jaringan publik yang tidak aman.
Cegah dan Deteksi Code Injection Secara Dini dengan Mobile App Security dari Phintraco Technology!
Code injection merupakan ancaman yang bisa menghancurkan kepercayaan pengguna dan reputasi brand dalam sekejap. Untuk melindungi aplikasi mobile Anda dari serangan injeksi kode dan modifikasi berbahaya, Anda perlu perlindungan yang bekerja di dalam aplikasi, bukan hanya di sekitarnya.
Oleh karena itu, Phintraco Technology menghadirkan solusi mobile app security menyeluruh dengan fitur-fitur seperti RASP, anti-tampering, dan real-time threat detection untuk mendeteksi, mencegah, dan memblokir injeksi kode sebelum merusak sistem Anda.
Untuk informasi selengkapnya, hubungi marketing@phintraco.com sekarang!
Editor: Irnadia Fardila
 17 Nov 2025
Muhammad Iqbal Iskandar
Keamanan Mobile Banking: Lapisan Pelindung Transaksi Mobile
Dalam era digital saat ini, mobile banking telah menjadi tulang punggung layanan keuangan modern. Nasabah kini menuntut kecepatan, kenyamanan, dan aksesibilitas tinggi, semuanya melalui perangkat seluler. Namun, di balik kemudahan tersebut, muncul tantangan serius bagi lembaga keuangan dan pengembang aplikasi yaitu bagaimana memastikan bahwa setiap transaksi berjalan aman dari ancaman siber. Oleh karena itu, keamanan mobile banking merupakan hal yang serius dan penting untuk diperhatikan.
Bagi institusi keuangan dan pemilik aplikasi mobile banking, menjaga keamanan merupakan kewajiban teknis dan strategi bisnis jangka panjang. Ancaman siber seperti malware injection, phishing, atau peretasan aplikasi dapat merusak reputasi, mengakibatkan kerugian finansial, dan menghilangkan kepercayaan nasabah. Oleh karena itu, fitur keamanan mobile banking menjadi pondasi utama dalam mempertahankan kredibilitas dan daya saing di dunia keuangan digital. Artikel ini akan membahas mobile banking security mulai dari definisinya, cara kerja sistemnya, indikatornya, serta tips keamanan mobile banking bagi bisnis. Simak artikel berikut ini untuk mengetahui informasi selengkapnya!
Apa yang Dimaksud dengan Keamanan Mobile Banking?
Keamanan mobile banking merujuk pada serangkaian mekanisme, kebijakan, dan teknologi yang dirancang untuk menjaga integritas, kerahasiaan, serta keandalan transaksi keuangan melalui perangkat seluler. Dalam konteks bisnis, keamanan ini mencakup perlindungan dari ancaman internal maupun eksternal yang dapat mengganggu operasional aplikasi dan mengancam data nasabah.
Sistem ini umumnya dibangun di atas tiga lapisan utama, yaitu lapisan aplikasi, komunikasi, dan identitas. Lapisan aplikasi berfungsi untuk mencegah modifikasi, injeksi kode, atau eksploitasi aplikasi. Komunikasi berperan untuk menjamin koneksi terenkripsi antara pengguna dan server bank. Sementara itu, lapisan identitas (user) berperan untuk memverifikasi pengguna melalui autentikasi multi-faktor dan kontrol akses.
Implementasi fitur mobile banking security seperti enkripsi data, biometric login, dan runtime protection adalah langkah teknis sekaligus investasi reputasional yang menentukan tingkat kepercayaan publik terhadap layanan keuangan digital.
Bagaimana Cara Kerja Sistem Keamanan Mobile Banking?
Sistem security dalam mobile banking bekerja melalui kombinasi antara enkripsi, autentikasi, proteksi aplikasi, dan analisis perilaku secara real time. Berikut adalah beberapa mekanisme utama yang perlu diperhatikan:
Enkripsi dan Komunikasi Aman
Semua data yang berpindah antara perangkat pengguna dan server bank akan dienkripsi secara end-to-end menggunakan protokol seperti TLS 1.3. Protokol ini mencegah penyadapan data, serangan man-in-the-middle, dan kebocoran informasi rahasia.
Bagi developer, memastikan sertifikat SSL valid dan memperbarui protokol keamanan secara berkala adalah bagian penting dari compliance keamanan digital.
Otentikasi Multi-Faktor dan Manajemen Identitas
Lapisan otentikasi berlapis (Multi-Factor Authentication) adalah salah satu fitur keamanan mobile banking yang paling krusial. Sistem ini menggabungkan faktor pengetahuan (PIN atau password), faktor kepemilikan (OTP atau token perangkat), dan faktor biometrik (sidik jari/wajah).
Proteksi Aplikasi dan Deteksi Ancaman Runtime
Untuk mencegah modifikasi aplikasi, bank perlu menerapkan teknologi seperti Mobile App Shielding dan Runtime Application Self-Protection (RASP). App Shielding melindungi aplikasi dari reverse engineering dan code injection, sementara RASP bekerja secara real-time untuk mendeteksi indikasi peretasan, rooting, atau aktivitas mencurigakan di perangkat pengguna.
Analitik Keamanan dan Deteksi Anomali
Banyak lembaga keuangan kini menggunakan machine learning untuk memantau pola perilaku pengguna. Sistem ini dapat mengenali transaksi yang tidak biasa dan langsung memicu tindakan mitigasi, seperti temporary lock atau permintaan verifikasi tambahan. Pendekatan ini meminimalkan risiko penipuan tanpa mengganggu kenyamanan pengguna.
Apa Saja Indikator Keamanan Mobile Banking?
Aplikasi banking yang aman dapat dilihat dari efektivitas keamanannya. Berikut ini adalah beberapa indikator yang dapat dijadikan acuan:
Kepatuhan terhadap Standar Keamanan
Aplikasi yang aman dapat dilihat dari kepatuhan terhadap standar internasional seperti PCI DSS, ISO 27001, dan rekomendasi OWASP Mobile Top 10. Kepatuhan ini menunjukkan keseriusan institusi dalam melindungi data sensitif nasabah.
Otentikasi yang Adaptif dan Aman
Fitur seperti biometric authentication, dynamic PIN, atau OTP berbasis perangkat menandakan penerapan keamanan yang kuat. Sistem ini dapat mengurangi risiko serangan brute force dan meningkatkan pengalaman pengguna tanpa menurunkan tingkat proteksi.
Proteksi Runtime dan Anti-Tampering
Bagi developer, indikator keamanan aplikasi mobile banking yang paling krusial adalah kemampuan aplikasi untuk mendeteksi dan menolak manipulasi. Dengan perlindungan anti-tampering dan deteksi runtime, aplikasi akan tetap aman bahkan pada perangkat yang telah di-root.
Transparansi Pengelolaan Data
Terakhir, aplikasi yang aman selalu memiliki kebijakan privasi yang transparan, izin aplikasi yang relevan, serta mekanisme kontrol data yang bisa diaudit oleh regulator.
Bagaimana Cara Menjaga Keamanan Mobile Banking?
Untuk bisa menjaga keamanan di aplikasi mobile banking, pihak developer dan lembaga keuangan harus memperhatikan beberapa tips keamanan berikut ini:
Terapkan Arsitektur Keamanan Berlapis (Defense-in-Depth)
Implementasikan pendekatan berlapis yang melibatkan enkripsi, MFA, isolasi data sensitif, dan proteksi runtime. Dengan sistem yang berlapis, bahkan jika satu komponen diserang, lapisan lain tetap mampu menahan dampaknya.
Lakukan Audit dan Pengujian Keamanan Rutin
Lakukan audit berkala dan penetration testing memungkinkan pengembang menemukan potensi celah sebelum disalahgunakan. Langkah ini memperkuat fitur keamanan mobile app yang sudah diterapkan.
Terapkan Security by Design
Integrasikan keamanan sejak tahap awal pengembangan aplikasi, bukan hanya setelah peluncuran. Dengan prinsip security by design, setiap komponen sistem dibangun dengan pertimbangan keamanan sejak awal siklus hidup aplikasi.
Edukasi Nasabah dan Tim Internal
Walau fokus utama ada di sisi teknis, edukasi pengguna tetap penting. Lembaga perlu membangun kesadaran keamanan digital bagi tim internal dan nasabah agar mereka memahami praktik aman saat menggunakan aplikasi.
Tingkatkan Keamanan Mobile Banking Bisnis Anda dengan Mobile App Security dari Phintraco Technology!
Di tengah meningkatnya ancaman dunia digital, keamanan mobile banking merupakan bentuk komitmen utama terhadap kepercayaan nasabah. Oleh karena itu, percayakan keamanan mobile app banking Anda kepada solusi mobile app security dari Phintraco Technology!
Solusi dari kami dapat melindungi aplikasi perbankan Anda dengan enkripsi tingkat lanjut, deteksi ancaman runtime, hingga anti-tampering otomatis. Teknologi adaptif ini dapat memastikan pengalaman pengguna tetap lancar tanpa mengorbankan keamanan.
Untuk informasi selengkapnya, hubungi marketing@phintraco.com sekarang!
Editor: Irnadia Fardila
 10 Nov 2025
Muhammad Iqbal Iskandar
Trojan Virus Mobile Banking: Ancaman Utama Perbankan Mobile
Dalam dunia keuangan digital saat ini, trojan virus mobile banking menjadi salah satu ancaman paling berbahaya bagi pengguna aplikasi perbankan. Masih belum banyak yang memahami bagaimana bentuk virus trojan horse berkembang di ranah digital, terutama dalam bentuk trojan banking yang kini menargetkan pengguna smartphone. Padahal, trojan sendiri adalah jenis malware yang mampu menyamar sebagai aplikasi sah dan secara diam-diam mencuri informasi sensitif. Karena itu, penting bagi pengguna dan lembaga keuangan memahami bagaimana mencegah trojan mobile banking sebelum terjadi kerugian besar.
Seiring meningkatnya transaksi keuangan melalui ponsel, masalah keamanan pun menjadi isu krusial. Data dari berbagai lembaga keamanan siber menunjukkan lonjakan serangan banking trojan pada platform Android. Modusnya mulai dari aplikasi tiruan bank, tautan phishing, hingga overlay layar yang meniru interface resmi. Artikel ini akan membahas trojan mobile banking mulai dari definisinya, jenis-jenisnya, cara kerjanya, dampak, serta cara mencegahnya.
Apa itu Virus Trojan?
Pada dasarnya, virus trojan adalah program jahat yang menyamar sebagai software yang sah untuk menipu pengguna agar menginstalnya. Nama ini terinspirasi dari kisah Kuda Troya (Trojan Horse), yaitu strategi penipuan di mana musuh bersembunyi di dalam hadiah palsu. Dalam konteks digital, trojan horse ini bekerja dengan prinsip yang sama yaitu pengguna mengunduh sesuatu yang tampak aman, padahal di dalamnya tersembunyi malware yang berbahaya.
Tidak seperti virus atau worm yang dapat menggandakan diri, penyebaran trojan bergantung pada rekayasa sosial untuk masuk ke perangkat korban. Virus ini bisa disebarkan lewat email, pesan singkat, atau aplikasi yang tampak terpercaya. Di dalam perangkat mobile, trojan sering meniru aplikasi perbankan, platform investasi, atau update keamanan palsu. Setelah diinstal, trojan akan beraksi di latar belakang tanpa terdeteksi.
Apa Saja Jenis Virus Trojan?
Terdapat berbagai jenis trojan yang memiliki tujuan spesifik serta mekanisme yang berbeda. Berikut adalah beberapa jenis yang paling umum:
- Trojan Downloader: Bertujuan mengunduh malware tambahan ke perangkat setelah berhasil masuk.
- Trojan Spy atau Infostealer: Bertujuan memantau aktivitas pengguna, mencatat input keyboard, tangkapan layar, atau data aplikasi.
- Trojan Dropper: Menyembunyikan file berbahaya lain di dalam dirinya untuk menghindari deteksi antivirus.
- Trojan SMS: Bekerja dengan cara memotong pesan OTP atau notifikasi penting dari bank, sering digunakan untuk bypass verifikasi dua faktor.
- Trojan Banker (Banking Trojan): Jenis yang paling berbahaya karena dirancang khusus untuk mencuri kredensial perbankan digital.
Bagaimana Cara Kerja Trojan Virus Mobile Banking?
Proses dan cara kerja serangan virus trojan dalam mobile banking berlangsung dalam beberapa tahapan, yaitu:
Infiltrasi
Pada tahap awal, virus trojan biasanya akan masuk melalui aplikasi palsu di luar toko resmi (APK palsu) atau tautan phishing. Pengguna biasanya mengunduh aplikasi yang terlihat seperti versi resmi mobile banking.
Instalasi
Setelah aplikasi palsu terpasang, trojan akan meminta izin sensitif seperti akses notifikasi, SMS, atau layar penuh (overlay). Pengguna yang lengah akan terkecoh dan memberi izin ini.
Eksploitasi
Virus trojan kemudian memantau aktivitas pengguna, terutama ketika aplikasi bank dibuka. Trojan juga dapat dapat membuat layar tiruan (overlay) yang tampak identik dengan aplikasi resmi, mencatat kredensial login, PIN, atau data kartu kredit.
Eksekusi
Informasi yang berhasil dicuri biasanya akan dikirim ke server command and control (C2) milik pelaku. Dengan data ini, pelaku dapat masuk ke akun korban, melakukan transaksi ilegal, atau menjual data di pasar gelap.
Apa Saja Dampak Virus Trojan Mobile Banking?
Dampak dari serangan virus trojan mobile banking sangatlah serius, baik untuk invidu maupun institusi/lembaga perbankan pemilik aplikasi mobile banking itu sendiri. Berikut adalah dampak-dampaknya:
Dampak untuk Individu Pengguna Mobile Banking
- Potensi kehilangan dana langsung akibat pencurian saldo atau transaksi tidak sah.
- Pencurian informasi sensitif seperti data login, KTP, alamat email, dan nomor rekening.
- Penyalahgunaan data pribadi untuk penipuan identitas atau pinjaman online ilegal.
Dampak untuk Bank Pemilik Aplikasi
- Menurunnya kepercayaan nasabah terhadap keamanan layanan digital.
- Kerusakan reputasi dan biaya tambahan untuk kompensasi serta peningkatan sistem keamanan.
- Risiko tuntutan hukum dan pengawasan regulator akibat kebocoran data pelanggan.
Bagaimana Cara Mencegah Trojan Mobile Banking?
Untuk institusi keuangan yang memiliki mobile app banking, mencegah trojan banking memerlukan langkah-langkah strategis yang dapat diterapkan. Berikut adalah cara mencegah serangan trojan banking:
Terapkan Mobile App Shielding
Mobile app shielding adalah lapisan perlindungan yang mencegah peretas melakukan reverse engineering atau modifikasi kode aplikasi. Teknologi ini mengenkripsi logika internal aplikasi, menutupi struktur file, dan mendeteksi aktivitas mencurigakan seperti debugging atau injeksi skrip.
Gunakan Runtime Application Self-Protection (RASP)
RASP memungkinkan aplikasi mendeteksi dan merespons ancaman saat sedang berjalan (real-time). Teknologi ini dapat mengenali tanda-tanda eksploitasi seperti hooking, code injection, atau overlay attack.
Enkripsi Data dan Komunikasi
Dengan sistem enkripsi yang kuat dan sertifikat TLS/SSL yang valid, banking trojan tidak dapat mencegat atau memodifikasi data. Selain itu, institusi perbankan sebaiknya juga menerapkan certificate pinning agar koneksi hanya diterima dari server sah, mencegah serangan man-in-the-middle yang sering digunakan trojan untuk mengakses lalu lintas jaringan.
Deteksi Perangkat yang Tidak Aman
Trojan sering kali menyusup ke perangkat yang telah di-root atau jailbreak. Oleh karena itu, aplikasi bank harus mampu mendeteksi kondisi perangkat pengguna. Jika aplikasi menemukan tanda-tanda kompromi, seperti akses superuser atau manipulasi sistem, maka sistem harus secara otomatis memblokir akses, menampilkan peringatan, atau mengaktifkan mode terbatas.
Lindungi API dan Infrastruktur Backend
Banyak serangan justru memanfaatkan celah pada API backend bank untuk mengirim permintaan palsu. Institusi perbankan perlu menggunakan API gateway dengan autentikasi kuat, pembatasan rate limit, dan tokenization data agar setiap permintaan dapat diverifikasi keasliannya.
Terapkan Monitoring dan Incident Response Otomatis
Sistem keamanan aplikasi perlu dilengkapi dengan real-time monitoring untuk mendeteksi perilaku mencurigakan yang mengindikasikan keberadaan trojan. Pendekatan otomatis ini mempercepat respons dan meminimalkan dampak serangan terhadap pengguna.
Cegah Virus Trojan di Mobile App Bank Anda dengan Mobile App Security dari Phintraco Technology!
Dalam lanskap digital yang kompleks, kepercayaan pengguna merupakan aset terpenting bagi perbankan dan penyedia layanan keuangan digital. Oleh karena itu lindungi aplikasi mobile banking Anda dengan solusi Mobile App Security dari Phintraco Technology.
Dengan fitur seperti real-time threat detection, perlindungan terhadap app tampering, serta kemampuan in-app shielding, solusi kami dapat memastikan setiap transaksi tetap berjalan dengan aman dan autentik.
Untuk informasi selengkapnya, hubungi marketing@phintraco.com sekarang!
Editor: Irnadia Fardila
 06 Nov 2025
Muhammad Iqbal Iskandar
Mobile Malware: Jenis-jenis dan Cara Mengatasinya
Perangkat mobile kini menjadi salah satu target terbesar bagi penjahat siber. Hampir semua aktivitas digital kita berpindah ke smartphone atau tablet, mulai dari komunikasi pribadi, transaksi keuangan, hingga pekerjaan sehari-hari. Kondisi ini membuat perangkat mobile menyimpan data yang sangat berharga, mulai dari kredensial perbankan, informasi perusahaan, dokumen penting, bahkan privasi pribadi. Tidak mengherankan jika ancaman seperti mobile malware semakin sering terdengar.
Berbagai jenis mobile malware sudah muncul dalam beberapa tahun terakhir, mulai dari adware, spyware, hingga banking trojan yang secara khusus menargetkan aplikasi finansial. Bahkan beberapa contoh mobile malware populer seperti Joker atau Pegasus menjadi headline karena kemampuannya mencuri data.
Bagi pengguna Android, penting untuk mengetahui bagaimana cara detect malware on android, karena sistem operasi ini paling banyak diserang akibat sifatnya yang lebih terbuka. Sementara itu, solusi untuk remove malware Android menjadi hal mendesak jika perangkat sudah terlanjur terinfeksi.
Lebih jauh lagi, kita juga harus mewaspadai serangan mobile device malware terbaru yang terus berevolusi mengikuti tren teknologi dan kebiasaan pengguna.
Artikel ini akan membahas secara mendalam apa itu mobile malware, bagaimana cara kerjanya, apa saja bentuk serangannya, serta langkah deteksi dan penanganan terbaik agar perangkat mobile tetap aman.
Apa yang Dimaksud dengan Mobile Malware?
Mobile malware adalah software berbahaya yang sengaja dirancang untuk menyerang perangkat mobile, baik Android maupun iOS. Tujuan utamanya bisa untuk mencuri data pribadi, mengakses akun perbankan, menyalahgunakan perangkat untuk keuntungan finansial penyerang, atau sekadar merusak sistem.
Tidak seperti malware pada umumnya yang banyak beredar di sistem komputer desktop, jenis malware khusus ini memiliki karakteristik unik. Malware ini biasanya menyusup melalui aplikasi yang di-install, pesan SMS berisi tautan berbahaya, email phishing, atau bahkan iklan palsu di browser. Setelah masuk, malware dapat menyamar sebagai aplikasi biasa, meminta izin akses yang berlebihan, lalu memanfaatkan izin tersebut untuk mengakses data sensitif.
Contoh malware mobile yang sempat marak adalah 'Joker', yang terkenal mampu mendaftarkan pengguna ke layanan berbayar tanpa izin, atau 'Pegasus' yang digunakan untuk memata-matai target tertentu dengan tingkat infiltrasi sangat tinggi (spyware). Kedua kasus tersebut menunjukkan betapa seriusnya ancaman serangan siber ini jika tidak ditangani.
Bagaimana Cara Kerja Mobile Malware?
Malware yang menyerang perangkat ponsel bekerja dengan memanfaatkan celah keamanan atau perilaku penggunanya. Berikut ini adalah tahapan umum dari serangan malware ke perangkat ponsel:
Infiltrasi Awal
Malware seringkali masuk ke perangkat melalui aplikasi palsu yang diunduh dari luar official store. Banyak pengguna yang sering mencari aplikasi gratis atau versi modifikasi, dan tanpa sadar meng-install paket APK yang sudah disusupi malware. Selain itu, malware juga bisa menginfiltrasi lewat cara phishing melalui SMS, WhatsApp, atau email.
Eksploitasi Celah Keamanan
Begitu terpasang di perangkat, malware akan memanfaatkan bug pada sistem operasi atau aplikasi untuk mendapatkan izin lebih dalam. Contohnya, sebuah spyware dapat meminta izin untuk membaca SMS, mengakses kontak, atau menggunakan kamera. Pada awalnya akan terlihat wajar, tetapi sebenarnya izin itu digunakan untuk tujuan jahat yaitu mencuri data.
Eksekusi Tujuan Jahat
Setelah mendapatkan akses, malware akan menjalankan misinya. Pada kasus trojan mobile banking, misalnya, menampilkan overlay palsu pada aplikasi perbankan untuk mencuri username dan password. Adware akan membanjiri layar dengan iklan, sementara ransomware akan mengenkripsi file agar pengguna tidak bisa membukanya.
Persistensi
Beberapa malware menggunakan teknik rootkit untuk menyembunyikan diri dan tidak mudah dihapus. Ada pula yang meng-install ulang dirinya sendiri setelah dihapus, atau membuat aplikasi kembar dengan nama hampir sama agar pengguna terkecoh.
Komunikasi dengan Server Pelaku
Data yang dikumpulkan, seperti kontak, pesan, kredensial, atau lokasi, kemudian dikirimkan ke server milik penyerang. Dari sana, data bisa dijual di pasar gelap atau digunakan untuk penipuan lebih lanjut.
Apa Saja Jenis Serangan Mobile Malware?
Terdapat beberapa jenis mobile malware yang cukup sering ditemukan dan bekerja dengan strategi yang berbeda-beda. Berikut adalah beberapa contohnya:
Adware
Jenis malware yang menampilkan iklan secara berlebihan. Adware bisa juga melacak kebiasaan pengguna dan memperlambat kinerja perangkat.
Spyware
Jenis malware ini dirancang untuk memantau aktivitas pengguna, mulai dari lokasi, pesan, hingga rekaman suara. Spyware sering dipakai untuk tujuan spionase atau pencurian data sensitif.
Trojan
Trojan horse atau trojan adalah malware yang menyamar sebagai aplikasi sah. Misalnya, game gratis yang sebenarnya berisi kode berbahaya untuk mencuri data. Banking trojan adalah salah satu varian paling berbahaya karena menargetkan aplikasi perbankan/finansial.
Ransomware
Sama seperti di lingkungan komputer desktop, ransomware di mobile mengenkripsi data atau mengunci perangkat lalu meminta tebusan. Meski belum sebanyak di desktop, tren ransomware mobile mulai meningkat.
Worms
Malware jenis ini dapat menyebar sendiri dari satu perangkat ke perangkat lain, biasanya melalui SMS atau pesan instan.
SMS Trojan / Premium Service Malware
Digunakan untuk mengirim SMS ke nomor premium atau melakukan panggilan berbayar tanpa sepengetahuan pengguna. Akibatnya, tagihan telepon melonjak drastis.
Rootkit
Memberikan penyerang akses mendalam ke sistem dan menyembunyikan keberadaan malware lain. Rootkit sangat sulit dideteksi tanpa alat keamanan khusus.
Bagaimana Cara Mendeteksi Mobile Malware?
Untuk bisa mendeteksi serangan malware pada perangkat ponsel, perlu pemahaman yang mendalam tentang tanda-tanda umum bahwa perangkat telah terinfeksi. Berikut adalah tanda-tanda umum bahwa perangkat telah terinfeksi malware:
- Baterai cepat habis meski penggunaan normal.
- Perangkat terasa lebih lambat dari biasanya.
- Muncul iklan pop-up berlebihan meski tidak membuka aplikasi tertentu.
- Kuota internet habis lebih cepat tanpa alasan jelas.
- Aplikasi baru muncul sendiri tanpa pernah di-install.
- Tagihan telepon atau SMS membengkak.
Setelah mendeteksi tanda-tandanya, Anda juga bisa melakukan beberapa langkah teknis untuk mendeteksi malware, yaitu:
- Periksa apakah aplikasi meminta izin yang tidak relevan.
- Gunakan alat keamanan bawaan seperti Google Play Protect pada Android untuk membantu mendeteksi malware dengan memindai aplikasi di Play Store dan perangkat.
- Scan dengan antivirus mobile lainnya.
- Cek trafik data, terutama jika ada aplikasi yang terus mengirim data ke server mencurigakan, itu bisa jadi tanda malware aktif.
- Untuk Android, Anda dapat masuk ke safe mode bisa menonaktifkan aplikasi pihak ketiga sehingga memudahkan identifikasi aplikasi berbahaya.
Bagaimana Cara Mengatasi Mobile Malware?
Jika perangkat sudah terinfeksi malware, maka langkah yang harus dilakukan secepatnya adalah remove malware tersebut agar kerusakannya tidak meluas. Berikut adalah cara umum untuk menghapus malware:
- Masuk ke Safe Mode (Android) untuk menonaktifkan sementara aplikasi pihak ketiga.
- Uninstall aplikasi mencurigakan yang baru di-install atau tidak dikenal.
- Scan perangkat dengan antivirus mobile untuk mendeteksi malware tersembunyi.
- Hapus cache dan data browser agar skrip berbahayanya tidak ada yang tersisa.
- Factory Reset sebagai langkah terakhir jika malware sudah sulit dihapus.
Setelah berhasil menghapus malware, sebaiknya lakukan pencegahan agar perangkat tidak terinfeksi kembali dengan cara-cara berikut:
- Hanya install aplikasi dari Google Play Store atau App Store resmi.
- Selalu perbarui sistem operasi dan aplikasi untuk menutup celah keamanan.
- Aktifkan Multi-Factor Authentication (MFA) untuk akun penting.
- Jangan klik tautan mencurigakan di SMS, email, atau media sosial.
- Bagi pemilik/developer aplikasi, gunakan solusi keamanan aplikasi mobile yang bisa memberikan proteksi runtime, deteksi hooking, dan anti-tampering.
Atasi Serangan Malware di Aplikasi Mobile Bisnis Anda dengan Solusi Mobile App Security dari Phintraco Technology!
Mobile malware kini menjadi ancaman besar di era digital. Mengabaikan ancaman ini bisa berakibat fatal, mulai dari data bocor, rekening terkuras, bahkan privasi terampas. Namun, risiko ini bisa diminimalisir dengan kombinasi kesadaran pengguna, deteksi dini, serta penggunaan solusi keamanan tingkat lanjut. Oleh karena itu, tingkatkan keamanan aplikasi mobile Anda dengan solusi mobile app security dari Phintraco Technology!
Sebagai perusahaan IT infrastructure yang telah berpengalaman lebih dari 30 tahun, kami dapat menyediakan solusi mobile app security yang komprehensif. Dilengkapi dengan Runtime Application Self-Protection (RASP), jailbreak & root detection, anti-tampetring & anti-hooking, serta threat intelligence yang selalu up-to-date. Solusi kami siap melindungi aplikasi mobile dan bisnis Anda agar tetap aman.
Hubungi marketing@phintraco.com untuk informasi selengkapnya!
Editor: Irnadia Fardila
 03 Nov 2025
Muhammad Iqbal Iskandar
Ancaman Keamanan Aplikasi Mobile dan Cara Mengatasinya
Aplikasi mobile memiliki peran yang sangat besar dalam kehidupan modern saat ini. Hampir semua aktivitas kini bersinggungan atau menggunakan aplikasi mobile, mulai dari memesan transportasi, berbelanja online, hingga melakukan transaksi perbankan. Popularitas penggunaan aplikasi mobile ini telah membentuk sebuah ekosistem digital yang penuh dengan data pribadi dan finansial. Hal inilah yang mengundang risiko ancaman keamanan aplikasi mobile yang harus diwaspadai.
Meningkatnya ketergantungan pengguna terhadap aplikasi mobile telah menjadi faktor meningkatnya kejahatan siber. Serangan yang dulu banyak berfokus pada sistem komputer, kini telah beralih ke ranah mobile dan dengan metode yang lebih canggih serta berlapis. Oleh karena itu, mobile app security sangat penting dan merupakan kewajiban bagi pengguna dan pemilik aplikasi mobile. Artikel ini akan membahas apa itu keamanan aplikasi mobile, mengapa ini sangat penting, apa saja ancaman yang berbahaya, serta mobile app security best practices yang bisa diterapkan. Simak artikel berikut ini untuk informasi selengkapnya!
Apa yang Dimaksud dengan Keamanan Aplikasi Mobile?
Keamanan aplikasi mobile adalah serangkaian strategi, teknologi, dan praktik yang dirancang untuk melindungi aplikasi mobile beserta data dan infrastruktur pendukungnya dari ancaman. Dalam konteks ini, keamanan tidak hanya berfokus pada bug teknis saja, tetapi juga pada proteksi menyeluruh terhadap autentikasi, komunikasi, integritas kode, serta kondisi perangkat.
Komponen utama keamanan aplikasi mobile meliputi autentikasi dan otorisasi untuk memastikan hanya pengguna sah yang memiliki akses. Selain itu juga enkripsi data saat transit maupun ketika tersimpan di perangkat. Ada juga proteksi kode yang dilakukan melalui obfuscation, anti-tampering, dan shielding. Keamanan API juga penting agar komunikasi dengan server backend tidak mudah dimanipulasi. Tidak lupa juga deteksi kondisi perangkat seperti root, jailbreak, atau debugging environment.
Mengapa Keamanan Aplikasi Mobile itu Penting?
Terdapat beberapa alasan utama mengapa keamanan aplikasi mobile ini menjadi sangat krusial. Berikut adalah beberapa alasan utamanya:
Melindungi Data Sensitif Pengguna
Aplikasi mobile sering menyimpan data pribadi, kata sandi, hingga informasi finansial milik pengguna. Jika terjadi kebocoran data, maka tidak hanya merugikan pengguna tetapi juga perusahaan dari sisi hukum dan reputasi.
Menjaga Kepercayaan Pengguna dan Reputasi Bisnis
JIka sebuah aplikasi diketahui rentan atau telah terjadi peretasan, maka tingkat kepercayaan pelanggan akan menurun drastis dan reputasi bisnis sulit dipulihkan.
Memenuhi Regulasi dan Kepatuhan
Beberapa industri seperti perbankan, fintech, atau kesehatan memiliki regulasi dan standar keamanan yang sangat ketat. Jika gagal memenuhi standar dan mematuhi regulasi, maka perusahaan akan mendapatkan sanksi dan denda yang sangat besar.
Mencegah Serangan pada API dan Backend
Struktur aplikasi mobile sangat bergantung pada API. Jika perangkat endpoint rentan, maka pelaku serangan siber dapat mengeksploitasi sistem backend secara lebih leluasa.
Mengantisipasi Kondisi Compromised Device
Rooting, jailbreak, dan malware dapat membuat aplikasi terbuka terhadap serangan yang lebih dalam. Tanpa proteksi runtime, aplikasi tidak memiliki pertahanan tambahan.
Baca Juga: Mobile App Security: Perlindungan Utama untuk Aplikasi MobileApa Saja Ancaman Keamanan Aplikasi Mobile?
Terdapat beberapa jenis ancaman keamanan aplikasi mobile yang perlu diwaspadai. Berikut adalah jenis ancaman keamanan aplikasi mobile beserta penjelasannya:
Insecure Authentication dan Authorization
Jenis ancaman ini berasal dari sistem login yang lemah, sehingga dapat dimanipulasi agar pengguna tidak sah bisa mengakses data sensitif.
Insecure Communication & Man-in-the-Middle (MitM)
MitM adalah serangan intervensi di mana data yang dikirimkan tanpa enkripsi atau dengan sertifikat palsu dapat disadap, dimodifikasi, bahkan disisipi malware.
Code Tampering & Reverse Engineering
Aplikasi mobile bisa dibongkar (decompile) untuk disisipkan kode jahat atau dibuat versi palsu yang terlihat sah dan terpasang di perangkat mobile pengguna.
API & Backend Vulnerabilities
API yang tidak aman, token yang hardcode, atau validasi input yang lemah juga dapat rentan dieksploitasi untuk mengambil alih sistem.
Malware, Spyware, dan Fake Apps
Aplikasi palsu sering dipublikasikan di toko aplikasi third party untuk mencuri data atau memantau aktivitas pengguna.
Jailbreak/Root/Debugging/Hooking
Perangkat yang sudah dimodifikasi atau compromised memungkinkan pelaku menjalankan framework tertentu dengan tujuan untuk menyusupi aplikasi.
Supply Chain Vulnerabilities
Third party library atau modul yang tidak aman bisa membawa kerentanan yang ikut ditanamkan ke aplikasi.
Bagaimana Cara Mencegah Ancaman Keamanan Aplikasi Mobile?
Untuk bisa mencegah dan mengatasi ancaman keamanan aplikasi mobile tersebut, perusahaan perlu menerapkan beberapa praktik keamanan, antara lain:
Proteksi Kode dan App Shielding
Lindungi kode aplikasi dengan menggunakan obfuscation, anti-tampering, dan runtime application self-protection (RASP). Teknologi app shielding juga mampu mendeteksi overlay attack, hooking, dan injection secara real time.
Enkripsi End-to-End
Terapkan transport layer security (TLS) terbaru, validasi sertifikat, serta enkripsi data baik saat transit maupun di penyimpanan lokal (storage).
Multi-Factor Authentication (MFA)
Gunakan lapisan autentikasi berlapis seperti biometrik, push notification, OTP, atau FIDO untuk menambah lapisan keamanan login.
Keamanan API
Jangan menyimpan kunci API secara hardcoded. Terapkan validasi input, pembatasan hak akses, serta monitoring trafik API abnormal.
Deteksi Lingkungan Perangkat
Aplikasi harus memiliki pendeteksi untuk mengenali jika perangkat sudah di-root, di-jailbreak, atau sedang dalam mode debugging dan menyesuaikan perilaku aplikasi.
Patch Keamanan & Incident Response
Segera perbarui library dan modul keamanan begitu kerentanan baru ditemukan. Gunakan juga sistem monitoring untuk mendeteksi aktivitas abnormal, kemudian siapkan prosedur respons insiden cepat.
Baca Juga: Mobile Application Shielding: Inovasi Lindungi Keamanan AplikasiCegah Ancaman yang Mengintai Aplikasi Mobile Anda dengan Solusi Mobile App Security dari Phintraco Technology!
Untuk bisa melindungi aplikasi mobile dari ancaman siber, perusahaan perlu menjalankan solusi yang terintegrasi. Anda bisa percayakan keamanan aplikasi Anda kepada solusi mobile app security komprehensif dari Phintraco Technology.
Solusi keamanan kami meliputi fitur lengkap seperti app shielding, MFA, enkripsi data, SDK, integrasi DevSecOps, serta deteksi perangkat abnormal.
Lindungi aplikasi mobile Anda sekarang dan hubungi marketing@phintraco.com untuk info selengkapnya!
Editor: Irnadia Fardila
 27 Oct 2025
Muhammad Iqbal Iskandar
Data Center Infrastructure: Cara Kerja, Komponen, dan Manfaatnya
Di era digital hampir seluruh aktivitas manusia terhubung dengan data. Mulai dari berinteraksi di media sosial, melakukan transaksi keuangan, hingga mengakses layanan streaming. Semua kegiatan ini bergantung pada data yang disimpan dan diproses secara real time. Hal ini bisa berjalan karena adanya data center infrastructure yang menjadi kunci pengolahan informasi modern. Tanpa teknologi ini, layanan digital yang biasa digunakan saat ini bisa tidak tersedia atau tidak berjalan dengan lancar.
Peran data center dan infrastruktur pendukung data center sangatlah vital. Infrastruktur ini berfungsi untuk memastikan bahwa pusat data bisa berjalan dengan stabil, aman, dan efisien. Artikel ini akan membahas secara mendalam mengenai apa itu data center infrastructure, bagaimana cara kerjanya, apa saja komponennya, apa saja tipe-tipenya, serta apa manfaat optimasinya untuk bisnis. Untuk mengetahui informasi selengkapnya, simak artikel berikut ini!
Apa itu Data Center Infrastructure?
Pada dasarnya, data center infrastructure adalah sebuah fasilitas fisik yang dirancang untuk menampung server, perangkat penyimpanan, serta infrastruktur jaringan yang digunakan organisasi untuk mengelola, menyimpan, dan mendistribusikan data. Di dalamnya terdapat ratusan hingga ribuan server yang bekerja bersama-sama memproses miliaran transaksi data setiap harinya.
Fungsi utama data center adalah mendukung kelangsungan operasional bisnis dan layanan digital. Perusahaan e-commerce, perbankan, telekomunikasi, maupun sektor publik sangat bergantung pada pusat data untuk menjaga ketersediaan layanan mereka. Tanpa data center, aplikasi tidak bisa diakses, data pelanggan tidak tersimpan aman, dan komunikasi digital bisa terganggu.
Dengan kata lain, infrastruktur data center adalah elemen strategis bagi organisasi dalam menghadapi transformasi digital. Ia bukan hanya ruang penyimpanan data, melainkan pusat kendali yang memastikan ketersediaan, kecepatan, dan keamanan informasi.
Bagaimana Cara Kerja Data Center?
Data center bekerja melalui alur terintegrasi yang melibatkan pemrosesan, penyimpanan, dan distribusi data. Setiap aktivitas pengguna, aplikasi, maupun sistem bisnis ditangani oleh server di dalam pusat data. Server mengolah data tersebut, menyimpannya dalam storage sesuai kebutuhan, lalu mendistribusikan hasil pemrosesan melalui jaringan ke tujuan akhir.
Agar proses ini dapat berlangsung tanpa gangguan, terdapat mekanisme teknis seperti redundansi sistem, di mana setiap komponen penting seperti catu daya, jalur jaringan, dan pendinginan dilengkapi cadangan. Hal ini bertujuan untuk menghindari kegagalan tunggal (single point of failure). Setelah itu sumber daya server, storage, dan jaringan dapat dipecah atau digabungkan secara fleksibel dengan virtualisasi untuk meningkatkan efisiensi pemanfaatan.
Sistem monitoring dan management software juga digunakan untuk memantau performa, mengatur kapasitas, dan melakukan tindakan preventif sebelum gangguan terjadi. Dengan mekanisme tersebut, pusat data mampu memberikan layanan yang konsisten dan memenuhi persyaratan bisnis yang mengutamakan ketersediaan serta keamanan data.
Apa Saja Komponen Dalam Data Center Infrastructure?
infrastruktur data center memiliki sekumpulan komponen yang membentuk ekosistem pusat data. Komponen-komponen ini dapat dikelompokkan ke dalam tiga kategori utama, teknologi inti, infrastruktur pendukung, dan sistem keamanan. Kombinasi ketiga kategori tersebut menjadikan infrastruktur pendukung data center sebagai tulang punggung yang menjamin stabilitas, efisiensi, dan keamanan.
Teknologi Inti
- Server: Berfungsi untuk menjalankan aplikasi dan mengolah data. Server dapat berupa perangkat fisik (bare-metal server) maupun server virtual hasil teknologi virtualisasi.
- Storage: Digunakan untuk menyimpan data dalam berbagai bentuk, mulai dari penyimpanan berbasis file, blok, hingga objek. Storage modern dirancang dengan skalabilitas tinggi untuk mendukung pertumbuhan data.
- Networking: Terdiri dari perangkat seperti switch, router, firewall, dan load balancer yang memungkinkan konektivitas antarserver dan akses ke jaringan eksternal.
Infrastruktur Pendukung Data Center
- Sistem Kelistrikan: Meliputi pasokan daya utama, UPS (Uninterruptible Power Supply), serta generator cadangan yang memastikan kontinuitas daya.
- Sistem Pendingin: Teknologi pendinginan seperti CRAC (Computer Room Air Conditioning) atau liquid cooling menjaga suhu perangkat agar berada dalam batas operasi optimal.
- Rak Server dan Kabel: Digunakan untuk penataan fisik perangkat serta memastikan manajemen kabel yang rapi, aman, dan efisien terhadap aliran udara pendinginan.
Sistem Keamanan dan Monitoring
- Keamanan Fisik: Akses berbasis biometrik, CCTV, serta prosedur kontrol ketat untuk membatasi orang yang dapat memasuki area pusat data.
- Keamanan Digital: Firewall generasi terbaru, enkripsi data, sistem deteksi dan pencegahan intrusi (IDS/IPS), serta teknologi keamanan berbasis AI.
- Monitoring: Perangkat lunak pengawasan real time yang memantau beban kerja, suhu, dan penggunaan daya, sekaligus memberikan notifikasi bila terjadi anomali.
Apa Saja Tipe Infrastruktur Data Center?
Tipe-tipe infrastruktur pusat data dapat dibagi berdasarkan 3 indikator, yaitu berdasarkan kepemilikannya, berdasarkan desainya, dan berdasarkan standar Uptime Institute. Berikut adalah masing-masing contoh dan penjelasannya:
Kepemilikan
- Enterprise Data Center: Jenis ini dimiliki dan dikelola sepenuhnya oleh organisasi, biasanya untuk mendukung sistem internal yang bersifat kritis.
- Colocation Data Center: Perusahaan menyewa ruang, rak, atau fasilitas dari penyedia layanan colocation, tetapi tetap menggunakan perangkat milik sendiri.
- Cloud Data Center: Infrastruktur berbasis layanan cloud yang dikelola penyedia cloud. Dapat berupa cloud publik, privat, atau hybrid sesuai kebutuhan organisasi.
Desain
- Traditional (On-Premises): Pusat data fisik yang dikelola secara internal oleh perusahaan.
- Modular Data Center: Menggunakan modul-modul terpisah yang dapat ditambahkan sesuai pertumbuhan kebutuhan.
- Virtualized Data Center: Mengandalkan teknologi virtualisasi untuk mengonsolidasikan sumber daya fisik menjadi platform virtual yang lebih efisien.
Standar Uptime Institute (Tier I–IV)
- Tier I: Tier data center ini menyediakan infrastruktur dasar dengan toleransi downtime lebih besar.
- Tier II: Menawarkan redundansi parsial pada jalur daya dan pendinginan.
- Tier III: Menjamin redundansi penuh dengan downtime yang sangat minim.
- Tier IV: Dirancang dengan arsitektur fault-tolerant yang memungkinkan uptime mendekati 100%.
Apa Saja Manfaat Optimasi Data Center Infrastructure?
Mengoptimalkan infrastruktur pusat data dapat memberikan banyak manfaat strategis dan operasional bagi perusahaan. Berikut adalah beberapa manfaat utamanya:
Efisiensi Operasional
Optimalisasi desain kelistrikan dan pendinginan dalam infrastruktur pusat data dapat mengurangi konsumsi energi, sementara virtualisasi juga dapat meminimalisasi kebutuhan perangkat fisik. Hal ini menghasilkan efisiensi biaya operasional yang signifikan.
Skalabilitas dan Fleksibilitas
Infrastruktur yang dirancang dengan prinsip modular dan virtualisasi memungkinkan penambahan kapasitas secara cepat sesuai perkembangan kebutuhan bisnis tanpa harus melakukan pembangunan ulang.
Keandalan Layanan
Redundansi sistem dan standar pengelolaan yang baik meningkatkan tingkat ketersediaan layanan. Hal ini penting untuk memenuhi SLA (Service Level Agreement) dengan downtime yang minimal.
Keamanan Data
Implementasi enkripsi, firewall canggih, serta disaster recovery site memastikan data tetap terlindungi dari ancaman eksternal maupun kegagalan internal.
Efisiensi Biaya Jangka Panjang
Meskipun investasi awal dapat tinggi, optimasi infrastruktur mengurangi biaya energi, pemeliharaan, dan tenaga kerja tambahan dalam jangka panjang, sekaligus meningkatkan ROI (Return on Investment).
Optimalkan Infrastruktur Data Center Anda dengan DC Virtualization dari Huawei!
Untuk menghadapi tuntutan era digital yang semakin kompleks, perusahaan perlu solusi infrastruktur data center yang modern, efisien, dan aman. Solusi DC Virtualization dari Huawei hadir sebagai jawaban dari teknologi virtualisasi yang mengintegrasikan server, storage, dan jaringan ke dalam satu platform.
Solusi dari Huawei mencakup efisiensi tinggi lewat konsolidasi sumber daya, fleksibilitas model hybrid cloud, optimasi beban kerja, dan penguatan keamanan data dengan standar global.
Phintraco Technology, sebagai partner resmi Huawei, dapat membantu Anda mengimplementasikan solusi ini secara optimal dan efisien.
Untuk informasi selengkapnya, hubungi marketing@phintraco.com sekarang!
Editor: Irnadia Fardila
 23 Oct 2025
Muhammad Iqbal Iskandar
Data Storage Virtualization: Solusi Penyimpanan Data Modern
Data merupakan aset paling berharga bagi perusahaan dalam era digital. Setiap harinya, bisnis dapat menghasilkan dan menyimpan data dalam jumlah masif, mulai dari transaksi pelanggan, analisis pasar, hingga arsip internal. Sistem penyimpanan tradisional berbasis perangkat keras sering kewalahan menghadapi pertumbuhan yang pesat ini. Beberapa hambatan tersebut meliputi batas kapasitas fisik, biaya perawatan tinggi, dan kesulitan dalam pengelolaan lintas platform. Di sinilah teknologi data storage virtualization hadir sebagai solusi.
Virtualisasi data storage adalah sebuah inovasi yang memungkinkan pemisahan antara penyimpanan fisik dan pengelolaan data. Cara ini dapat membantu perusahaan untuk mengakses berbagai sumber storage seolah-olah berada dalam satu sistem tunggal, tanpa terikat atau terbatas pada perangkat keras. Teknologi ini dapat meningkatkan efisiensi dan fleksibilitas untuk perusahaan dalam mengelola dan mengamankan data. Artikel ini akan membahas virtualisasi data storage mulai dari definisinya, contoh data storage virtualization, tipe storage virtualization, cara kerjanya, serta kelebihannya. Simak artikel berikut ini untuk mengetahui informasi selengkapnya!
Apa itu Data Storage Virtualization?
Data storage virtualization adalah teknologi yang memisahkan sumber daya penyimpanan fisik dari lapisan manajemen data. Pengguna dan aplikasi tidak lagi berinteraksi langsung dengan perangkat keras, melainkan melalui lapisan virtual yang menyajikan penyimpanan sebagai satu kesatuan logis. Data dapat berasal dari berbagai media dan jenis storage, seperti server internal, storage area network (SAN), network attached storage (NAS), hingga cloud storage, namun dikelola secara terpusat.
Tujuan utama virtualisasi penyimpanan adalah menyederhanakan pengelolaan data, meningkatkan efisiensi penggunaan kapasitas, dan memberikan fleksibilitas saat perusahaan membutuhkan ekspansi. Alih-alih membeli perangkat baru setiap kali kapasitas penuh, perusahaan dapat menambahkan sumber daya penyimpanan secara dinamis tanpa mengganggu sistem yang sedang berjalan.
Apa Saja Tipe Data Storage Virtualization?
Teknologi ini memiliki banyak tipe yang dapat disesuaikan dengan berbagai kebutuhan perusahaan. Setiap jenisnya menawarkan cara kerja dan keunggulan yang berbeda-beda. Berikut ini adalah beberapa tipenya virtualisasi data storage:
Block-Level Virtualization
Pada tipe ini, data dikelola dalam bentuk blok, bukan file. Aplikasi berinteraksi dengan blok data tanpa perlu mengetahui lokasi fisiknya. Pendekatan ini ideal untuk sistem database atau aplikasi dengan kebutuhan kecepatan tinggi. Contohnnya, perusahaan keuangan yang menggunakan SAN untuk menyatukan berbagai perangkat penyimpanan menjadi satu kesatuan logis, sehingga transaksi dapat diproses dengan performa optimal.
File-Level Virtualization
Jenis ini lebih fokus pada pengelolaan data dalam bentuk file. Teknologi ini memungkinkan pemindahan file antar-server tanpa mengganggu akses pengguna. Layanan berbasis konten dapat memanfaatkan NAS untuk memudahkan manajemen folder/file dan memindahkan data antar-lokasi dengan cepat.
Object Storage Virtualization
Tipe object storage menyimpan data dalam bentuk objek yang dilengkapi metadata, sangat cocok untuk data tidak terstruktur seperti arsip media, data IoT, atau big data analytics. Contohnya, perusahaan media dapat menyimpan konten video dalam jumlah besar di penyimpanan cloud dengan skalabilitas hampir tak terbatas.
RAID-Based Virtualization
Redundant Array of Independent Disks (RAID) data storage virtualization technology digunakan untuk menggabungkan beberapa disk fisik menjadi satu unit logis. Teknologi ini meningkatkan kecepatan baca/tulis sekaligus menyediakan redundansi agar data tetap aman. Pusat data perusahaan akan menggabungkan beberapa hard disk untuk memastikan ketersediaan dan perlindungan data meskipun terjadi kerusakan perangkat.
Bagaimana Cara Kerja Teknologi Data Storage Virtualization?
Cara kerja virtualisasi storage terletak pada virtualization layer yang berada di antara perangkat fisik dan aplikasi. Lapisan ini melakukan proses yang disebut dengan abstraction, pooling, dan provisioning.
Abstraction merupakan langkah pemisahan data dari perangkat keras, sehingga aplikasi dapat melihat penyimpanan sebagai satu kesatuan. Setelah itu, pooling yaitu langkah penyatuan kapasitas dari berbagai perangkat menjadi satu sumber daya virtual yang dapat digunakan bersama. Terakhir, provisioning, yaitu pengalokasian kapasitas sesuai kebutuhan aplikasi secara dinamis, tanpa perlu konfigurasi manual yang rumit.
Sebagai contoh, perusahaan e-commerce dapat menggunakan block-level virtualization untuk mengatur transaksi pelanggan secara real-time. Dengan pengelolaan terpusat, tim IT dapat menambahkan kapasitas penyimpanan baru tanpa menghentikan operasional, memastikan layanan tetap berjalan lancar meskipun permintaan meningkat.
Baca Juga: Virtualisasi Adalah Masa Depan Infrastruktur IT yang EfisienApa Saja Kelebihan dari Virtualization Storage?
Storage virtualization memiliki banyak keunggulan dibanding metode penyimpanan tradisional. Keuntungan-keuntungan ini juga dapat dirasakan oleh perusahaan dan bisa menjadi manfaat yang sangat strategis untuk bisnis. Berikut adalah beberapa keunggulan utamanya:
Efisiensi Penyimpanan dan Kapasitas Maksimal
Teknologi ini menggabungkan berbagai perangkat penyimpanan, sehingga perusahaan dapat menghilangkan storage silos yang menyebabkan ruang kosong tidak terpakai. Kapasitas dialokasikan secara dinamis, sehingga setiap byte dapat dimanfaatkan secara optimal.
Fleksibilitas dan Skalabilitas Tinggi
Penambahan kapasitas juga dapat dilakukan kapan saja tanpa mengganggu operasional. Hal ini sangat penting bagi bisnis dengan pertumbuhan data yang cepat, seperti e-commerce, fintech, atau perusahaan berbasis cloud.
Keamanan dan Redundansi Tinggi
Teknologi seperti RAID memungkinkan data tetap aman meskipun terjadi kegagalan perangkat. Selain itu, fitur seperti snapshot dan replikasi memastikan data dapat dipulihkan dengan cepat.
Pengelolaan yang Sederhana
Virtualisasi penyimpanan memungkinkan pengelolaan terpusat melalui satu interface. Admin IT dapat memantau kinerja, menyesuaikan kapasitas, dan melakukan pemeliharaan tanpa harus mengakses setiap perangkat secara manual.
Biaya Operasional Lebih Rendah
Dengan pemanfaatan kapasitas yang optimal dan pengurangan kebutuhan perangkat keras baru, perusahaan dapat menekan biaya investasi sekaligus biaya operasional.
Ciptakan Metode Penyimpanan yang Aman dan Fleksibel dengan DC Virtualization dari Huawei!
Untuk menghadapi pertumbuhan data yang masif, perusahaan perlu strategi penyimpanan yang aman, efisien, dan mudah dikelola. Oleh karena itu, solusi DC Virtualization dari Huawei dapat mendukung fleksibilitas bisnis Anda.
Solusi ini dilengkapi dengan teknologi canggih yang mengoptimalkan kapasitas penyimpanan, meningkatkan kinerja aplikasi, dan memastikan keamanan data. Selain itu, terdapat juga fitur-fitur seperti manajemen yang terpusat, skalabilitas tinggi, serta proteksi data tingkat enterprise.
Sebagai partner resmi Huawei, Phintraco Technology dapat membantu Anda mengimplementasikan solusi ini secara optimal.
Untuk informasi selengkapnya, hubungi marketing@phintraco.com sekarang!
Editor: Irnadia Fardila
 20 Oct 2025
Muhammad Iqbal Iskandar
Network Virtualization: Kunci Fleksibilitas dalam Jaringan
Kebutuhan akan jaringan yang andal, cepat, dan mudah dikelola kini menjadi prioritas utama. Di era bisnis digital yang semakin kompetitif, perusahaan kini harus menangani pertumbuhan data yang masif, aplikasi lintas lokasi, serta menjaga keamanan informasi dari ancaman siber yang semakin kompleks. Jaringan fisik tradisional sering kali tidak mampu mengikuti laju perubahan kebutuhan bisnis, karena bergantung pada perangkat keras dan konfigurasi manual. Oleh karena itu, salah satu solusi yang dapat digunakan adalah virtualisasi jaringan atau network virtualization.
Virtualisasi jaringan merupakan sebuah pendekatan modern di mana fungsi jaringan dipisahkan dari perangkat keras fisik dan mengubahnya jadi berbasis perangkat lunak (software based). Dengan pendekatan modern ini, perusahaan dapat menciptakan jaringan virtual yang fleksibel, hemat biaya, dan dapat diatur sesuai kebutuhan tanpa harus melakukan perubahan besar pada infrastruktur fisik. Artikel ini akan membahas virtualisasi jaringan, mulai dari definisinya, fungsi virtualisasi jaringan, contoh virtualisasi jaringan, serta keuntungan utamanya untuk bisnis. Simak artikel berikut ini untuk mengetahui informasi selengkapnya!
Apa itu Network Virtualization?
Network virtualization atau virtualisasi jaringan adalah proses pemisahan layanan jaringan (routing, switching, firewall, dan load balancing) dari perangkat keras fisik untuk dijalankan secara virtual. Teknologi ini memungkinkan administrator untuk membuat beberapa jaringan virtual yang independen di atas infrastruktur fisik yang sama.
Dengan pendekatan ini, setiap jaringan virtual dapat memiliki aturan, kebijakan, dan sumber dayanya sendiri tanpa harus mengganggu jaringan lain. Hal ini sangat bermanfaat bagi perusahaan yang menjalankan banyak aplikasi dengan tingkat keamanan atau kinerja yang berbeda, karena semua kebutuhan dapat dikelola secara terpisah dalam satu lingkungan fisik.
Bagaimana Cara Kerja Network Virtualization?
Prinsip kerja virtualisasi jaringan adalah melakukan abstraksi lapisan jaringan fisik ke dalam lapisan virtual yang dikelola oleh perangkat lunak. Beberapa komponen kunci seperti hypervisor, virtual switch, dan overlay network memiliki peran penting dalam menciptakan jaringan virtual tersebut.
Dalam praktiknya, administrator dapat membuat jaringan virtual baru hanya melalui konfigurasi perangkat lunak, tanpa harus menambah kabel, router, atau switch fisik. Software-Defined Networking (SDN) sering digunakan sebagai fondasi untuk mengontrol dan memantau seluruh jaringan secara terpusat.
Misalnya, sebuah perusahaan e-commerce yang perlu menambahkan jaringan khusus untuk layanan pembayaran dapat membuatnya hanya dalam hitungan menit melalui sebuah panel manajemen virtual. Mereka tidak perlu lagi berinvestasi pada perangkat keras tambahan, dan jaringan baru bisa langsung diatur sesuai kebijakan keamanan yang ketat.
Apa Saja Tipe Network Virtualization?
Secara umum, virtualisasi jaringan dibedakan menjadi dua tipe berdasarkan fokusnya yang disesuaikan dengan kebutuhan bisnis. Berikut ini adalah tipe network virtualization beserta masing-masing penjelasannya:
Internal Network Virtualization
Tipe virtualisasi jaringan internal fokus pada virtualisasi di dalam satu server atau satu data center. Internal network virtualization dapat memungkinkan penggabungan beberapa jaringan virtual dalam satu lingkungan fisik, sehingga setiap aplikasi atau divisi memiliki jaringan sendiri yang aman. Perusahaan juga dapat memisahkan jaringan untuk keperluan development, testing, dan produksi meskipun semuanya berjalan di infrastruktur fisik yang sama.
External Network Virtualization
Kebalikan dari tipe internal, tipe external network virtualization berjalan dengan menggabungkan beberapa jaringan fisik menjadi satu jaringan virtual besar. Pendekatan ini sangat ideal untuk perusahaan yang memiliki banyak cabang atau data center di berbagai lokasi fisik. Dengan pendekatan external network virtualization, administrator infrastruktur IT dapat mengelola seluruh aspek dalam jaringan dari satu panel kendali, seolah-olah semuanya adalah satu kesatuan, sehingga memudahkan proses koordinasi dan pemeliharaan.
Kedua tipe tersebut dapat bekerja sama dengan teknologi lain seperti VLAN, VXLAN, dan overlay network untuk memastikan jaringan virtual tetap aman, efisien, dan mudah diskalakan.
Apa Saja Keuntungan Virtualisasi Jaringan untuk Perusahaan?
Mengadopsi pendekatan virtualisasi jaringan memiliki beberapa keuntungan strategis yang dapat meningkatkan kinerja dan efisiensi bisnis. Beberapa keuntungan utama dari virtualisasi jaringan adalah:
Fleksibilitas dan Skalabilitas Tinggi
Keuntungan utama dari virtualisasi jaringan terletak pada fleksibilitasnya. Perusahaan dapat menambah, mengurangi, atau memodifikasi jaringan hanya melalui perangkat lunak tanpa perlu menambah perangkat keras. Skalabilitas yang tinggi ini memudahkan perusahaan untuk menyesuaikan kapasitas jaringan sesuai pertumbuhan bisnis atau lonjakan trafik mendadak, misalnya saat promo besar atau peluncuran produk baru.
Efisiensi Biaya
Dengan mengurangi ketergantungan pada perangkat keras fisik, teknologi virtualisasi jaringan mampu menekan biaya investasi awal dan biaya operasional. Selain itu, pemeliharaan perangkat juga lebih sederhana karena sebagian besar proses pengaturan telah dilakukan melalui perangkat lunak.
Peningkatan Keamanan
Setiap jaringan virtual dapat diisolasi satu sama lain sehingga ancaman keamanan tidak mudah menyebar. Teknologi seperti micro-segmentation memungkinkan administrator menetapkan kebijakan keamanan khusus untuk setiap jaringan, melindungi data sensitif dari serangan internal maupun eksternal.
Kinerja dan Pengelolaan yang Lebih Baik
Pengelolaan jaringan menjadi lebih praktis dengan interface yang terpusat. Administrator dapat memantau trafik, mengatur prioritas data, dan melakukan troubleshooting dari satu dashboard. Hal ini mengurangi risiko bottleneck dan meningkatkan kecepatan layanan, terutama untuk aplikasi yang memerlukan respons real-time.
Integrasi Cloud dan Data Center Modern
Virtualisasi jaringan juga sangat mendukung migrasi ke cloud publik maupun hybrid cloud. Perusahaan dapat memindahkan aplikasi atau data ke lingkungan cloud tanpa perlu melakukan perubahan besar pada jaringan fisik, sehingga proses migrasi lebih cepat dan aman.
Baca Juga: Migrasi Data Center: Strategi dan Prosedur dalam PelaksanaannyaTingkatkan Fleksibilitas Jaringan Anda dengan Solusi DC Virtualization dari Huawei!
Untuk bisa memaksimalkan potensi virtualisasi jaringan, perusahaan perlu platform virtualisasi yang andal, efisien, dan mudah diintegrasikan dengan infrastruktur yang telah ada. Oleh karena itu, Huawei hadir dengan solusi Data Center Virtualization yang mendukung penerapan virtualisasi jaringan dengan manajemen terpusat, skalabilitas tinggi, dan keamanan tingkat enterprise.
Dengan solusi DC Virtualization, Anda dapat membangun virtual network yang tangguh dan fleksibel tanpa harus melakukan investasi pada perangkat keras. Sebagai partner resmi Huawei, Phintraco Technology dapat memastikan implementasi solusi ini berjalan dengan optimal untuk bisnis Anda.
Untuk informasi selengkapnya, hubungi marketing@phintraco.com sekarang!
Editor: Irnadia Fardila
24 Nov 2025
Muhammad Iqbal Iskandar Serangan Overlay: Cara Kerja, Dampak, dan Cara Mencegahnya
Serangan siber terhadap aplikasi mobile kini terus meningkat selama beberapa tahun terakhir. Peningkatan signifikan ini berjalan seiring dengan semakin pesatnya transformasi digital di berbagai sektor, mulai dari perbankan, e-commerce, dan layanan bisnis lainnya. Pelanggan kini dapat melakukan transaksi, pembelian, hingga otentikasi identitas melalui smartphone mereka. Kondisi ini membuat mobile app jadi target utama pelaku kejahatan siber yang mengincar data sensitif. Salah satu metode serangan yang sulit dideteksi adalah serangan overlay atau overlay attack.
Overlay attack memanfaatkan manipulasi visual untuk menipu pengguna agar memberikan informasi rahasia seperti kredensial login, nomor kartu kredit, atau kode OTP. Penjahat siber meniru tampilan aplikasi asli dan menempatkan lapisan interface palsu di atasnya. Karena terlihat identik, pengguna tanpa sadar memasukkan data pribadi ke dalam layar palsu. Overlay attack Android dan overlay attack iPhone kini mulai berkembang dengan teknik berbasis web dan bug UI. Artikel ini akan membahas serangan overlay secara mendalam mulai dari definisi, cara kerja, dampak, dan cara mencegahnya.
Apa itu Serangan Overlay?
Serangan overlay adalah teknik yang digunakan oleh penyerang untuk membuat lapisan tampilan palsu di atas interface aplikasi sah. Tujuannya adalah untuk meniru tampilan asli aplikasi dan menipu pengguna agar memasukkan data sensitif ke dalam interface palsu tersebut. Teknik ini merupakan bentuk serangan phishing berbasis aplikasi, di mana interface yang tampak asli ini sebenarnya dikontrol oleh malware di latar belakangnya.
Overlay attacks sering digunakan oleh malware perbankan mobile, seperti Anubis, Cerberus, atau EventBot, yang secara khusus menargetkan aplikasi finansial. Begitu pengguna mengetikkan data login atau nomor kartu, informasi tersebut langsung dikirim ke server penyerang.
Jenis serangan ini lebih sering terkena di sistem Android, karena sistem Android mengizinkan aplikasi untuk menampilkan elemen grafis di atas aplikasi lain. Sebaliknya, di sistem iOS yang lebih ketat dalam izin sistem, overlay tetap bisa terjadi melalui web overlay phishing atau eksploitasi bug UI.
Bagaimana Cara Kerja Serangan Overlay?
Serangan overlay dapat dilancarkan melalui beberapa cara, teknik, dan langkah. Secara umum, prosesnya dimulai ketika pengguna tanpa sadar mengunduh aplikasi jahat dari toko tidak resmi atau melalui tautan palsu. Aplikasi ini kemudian meminta izin untuk menampilkan konten di atas aplikasi lain, yang memungkinkan malware beroperasi tanpa sepengetahuan pengguna. Izin ini menjadi pintu masuk bagi malware untuk memantau aktivitas pengguna, seperti saat mereka membuka aplikasi mobile banking atau e-wallet.
Setelah mendeteksi aplikasi target, malware akan menampilkan layar login palsu yang menyerupai interface asli aplikasi tersebut. Pengguna yang terkecoh memasukkan informasi sensitif, seperti data login atau detail kartu kredit, yang langsung dikirim ke server penyerang. Data curian ini kemudian digunakan untuk transaksi ilegal, pencurian identitas, atau penipuan finansial, sehingga menyebabkan kerugian signifikan bagi korban.
Apa Saja Dampak Serangan Overlay?
Overlay attack adalah jenis serangan siber dan penipuan yang tentu sangat berdampak buruk bagi pengguna, pemilik aplikasi dan ekosistem digital. Berikut adalah beberapa dampak utamanya:
Kehilangan Data Sensitif
Informasi login, PIN, OTP, dan detail kartu kredit dapat dicuri oleh penyerang melalui layar palsu untuk disalahgunakan dalam transaksi ilegal atau pencurian identitas.
Akses Ilegal ke Akun
Penyerang juga dapat mengambil alih akun perbankan, e-wallet, atau marketplace korban, menyebabkan kerugian finansial langsung dan potensi penyalahgunaan lebih lanjut.
Kerugian Psikologis Pengguna
Korban overlay attack sering kehilangan kepercayaan terhadap aplikasi digital, termasuk yang resmi, sehingga enggan menggunakan layanan serupa di masa depan.
Rusaknya Reputasi Bisnis
Pengguna cenderung akan menyalahkan aplikasi resmi atas kebocoran data, sehingga merusak reputasi developer aplikasi atau perusahaan di mata publik dan pelanggan.
Kompleksitas Ancaman Digital
Overlay attack meningkatkan tantangan keamanan di ekosistem mobile, sehingga menyulitkan deteksi manual dan mendorong kebutuhan solusi keamanan canggih untuk membedakan aktivitas sah dan jahat.
Apa Saja Jenis Overlay Attack?
Terdapat beberapa jenis overlay attack yang paling umum dijumpai, yaitu:
- Full-Screen Overlay: Layar palsu yang menutupi seluruh interface aplikasi target, seperti laman login perbankan, sehingga pengguna tak sadar aplikasi asli tidak aktif.
- Partial Overlay: Elemen UI palsu muncul di bagian layar tertentu, seperti kolom password, tampak normal dan sulit dideteksi.
- Toast Overlay Attack: Malware menggunakan notifikasi toast untuk menampilkan UI palsu tanpa izin khusus, sulit diblokir.
- Web Overlay Phishing: Halaman web yang menyerupai aplikasi asli, seperti bank, menipu pengguna iPhone untuk memasukkan kredensial.
- Accessibility Overlay Attack: Malware Android memanfaatkan izin aksesibilitas untuk menampilkan overlay jahat atau mengisi formulir otomatis.
- Floating or Pop-Up Overlay: Jendela kecil palsu yang muncul saat aktivitas penting, seperti input OTP, untuk mencuri data pengguna.
Bagaimana Cara Mencegah Mobile App Overlay Attack?
Untuk bisa mencegah overlay attacks pemilik dan pengembang aplikasi perlu melakukan langkah-langkah berikut:
Implementasikan Runtime Application Protection (RASP)
RASP dapat mendeteksi dan memblokir aktivitas overlay berbahaya secara real-time. Teknologi ini juga melaporkan ancaman langsung ke tim keamanan untuk respons cepat.
Gunakan Secure UI dan Anti-Overlay Library
Pustaka keamanan interface mencegah aplikasi pihak ketiga menampilkan konten di atas aplikasi utama. Framework modern mendeteksi dan memutus interaksi overlay secara otomatis.
Terapkan App Shielding
App shielding dapat melindungi aplikasi dari reverse engineering dan modifikasi kode untuk mencegah pembuatan overlay palsu. Teknik ini memastikan integritas UI aplikasi tidak dapat ditiru secara ilegal.
Tambahkan Lapisan Keamanan SDK
SDK (Software Development Kit) keamanan mobile dapat mendeteksi overlay jahat, melindungi dari emulator, dan memperingatkan saat aplikasi berjalan di lingkungan tidak aman.
Lakukan Threat Monitoring dan Analitik Keamanan
Lakukan pemantauan perilaku aplikasi secara berkelanjutan mengidentifikasi pola serangan overlay baru. Analitik ancaman memberikan wawasan untuk pembaruan keamanan proaktif.
Lindungi Aplikasi Mobile Bisnis Anda dari Serangan Overlay dengan Mobile App Security dari Phintraco Technology!
Overlay attack dan serangan siber lainnya kini menargetkan pengguna dan bisnis di seluruh dunia. Perusahaan yang mengandalkan aplikasi mobile untuk operasional bisnis wajib meningkatkan keamanannya. Oleh karena itu, Phintraco Technology menyediakan solusi mobile app security yang adaptif terhadap serangan overlay.
Solusi keamanan dari kami dapat memberikan fitur deteksi otomatis, proteksi runtime, serta integrasi SDK yang mudah. Sehingga memastikan aplikasi bisnis Anda tetap aman bahkan ketika dijalankan di perangkat pengguna yang terinfeksi malware.
Untuk informasi selengkapnya, hubungi marketing@phintraco.com sekarang!
Editor: Irnadia Fardila
20 Nov 2025
Muhammad Iqbal Iskandar Code Injection: Serangan Berbasis Kode dalam Aplikasi Mobile
Seiring dengan meningkatnya konektivitas antar manusia di era digital, aplikasi mobile kini telah menjadi pilihan utama bagi pengguna untuk berinteraksi dengan berbagai layanan digital. Layanan digital kini meliputi transaksi keuangan hingga komunikasi pribadi. Akan tetapi, di balik kepraktisan tersebut, terdapat ancaman siber yang semakin kompleks dan canggih. Salah satu ancaman yang berbahaya jika diabaikan adalah code injection, serangan yang menyusupkan kode berbahaya ke aplikasi mobile untuk mengambil kendali dan mencuri data penting.
Memahami cara kerja code injection merupakan langkah penting bagi developer dan pemilik aplikasi mobile. Karena serangan ini memiliki dampak yang cukup fatal, khususnya dalam hal kepercayaan pengguna, reputasi bisnis, dan kerugian hukum. Oleh karena itu, memahami bagaimana cara serangan ini bekerja dan cara mencegahnya merupakan langkah penting dalam upaya menjaga integritas dan keamanan aplikasi mobile. Artikel ini akan membahas serangan code injection, mulai dari definisinya, cara kerja, dampak, jenis, serta cara mencegahnya. Simak artikel ini untuk mengetahui informasi selengkapnya!
Apa itu Code Injection dalam Cyber Security?
Code injection adalah jenis serangan siber di mana penyerang menyisipkan atau 'menyuntikkan' kode berbahaya ke dalam aplikasi agar dijalankan oleh sistem target. Kode ini dapat berupa perintah tambahan, skrip, atau potongan program yang dimasukkan melalui celah keamanan pada input, API, atau bahkan komponen runtime.
Tujuan utama dari serangan ini adalah mengubah perilaku aplikasi, baik untuk mendapatkan akses tidak sah, mencuri data sensitif, maupun menjalankan perintah yang tidak seharusnya dilakukan. Berbeda dari command injection atau SQL injection yang biasanya fokus pada perintah sistem atau database, injeksi kode punya ruang lingkup yang lebih luas karena menyerang langsung ke logika program.
Dalam konteks keamanan aplikasi mobile, serangan ini bisa terjadi saat kode asing dimasukkan ke dalam proses aplikasi, misalnya lewat library pihak ketiga, komponen WebView, atau modifikasi runtime. Akibatnya, pelaku bisa memanipulasi fungsi internal aplikasi tanpa sepengetahuan pengembang atau pengguna.
Bagaimana Cara Kerja Code Injection?
Serangan injeksi kode ini dimulai ketika aplikasi gagal untuk memvalidasi input atau aktivitas eksternal yang diterima. Penyerang kemudian akan memanfaatkan celah tersebut untuk menyuntikkan kode yang tampak sah, namun sebenarnya berisi instruksi berbahaya.
Prosesnya dapat dijelaskan dalam tiga tahap utama. Pertama, penyerang mencari titik lemah, seperti form input, API backend, atau library yang tidak divalidasi. Lalu melalui celah tersebut, pelaku menyisipkan skrip atau instruksi tambahan. Kemudian sistem atau aplikasi menjalankan kode tersebut tanpa menyadari bahwa itu bukan bagian dari program asli.
Dalam aplikasi Android, serangan dapat terjadi pada lapisan Java/Kotlin maupun native library (C/C++), terutama jika debugging mode aktif atau signature verification tidak diterapkan. Di iOS, injeksi bisa dilakukan lewat dynamic library loading, method swizzling, atau process hooking.
Apa Saja Dampak Code Injection?
Injeksi kode berbahaya ini memiliki dampak yang luas dan fatal, tidak hanya bagi pengguna tetapi juga bagi bisnis pemilik/pengembang aplikasi. Salah satu dampak utamanya adalah kebocoran data sensitif di mana penyerang mengakses informasi penting. Mulai dari kredensial pengguna, token autentikasi, atau informasi keuangan secara langsung dari memori aplikasi.
Selain itu, serangan ini juga dapat mengubah logika bisnis aplikasi, seperti mematikan sistem verifikasi, memanipulasi saldo, atau memalsukan hasil transaksi. Setelah kode disuntikkan, aplikasi hasil modifikasi (tampered app) dapat disebarkan secara ilegal sehingga dapat merusak reputasi merek.
Pelanggaran keamanan siber seperti ini juga bisa memicu sanksi hukum, dan menghilangkan kepercayaan pengguna, khususnya di industri keuangan yang memiliki regulasi ketat terkait keamanan data dan transaksi digital.
Apa Saja Jenis Serangan Code Injection Vulnerability?
Serangan injection bisa dilakukan dalam berbagai bentuk. Setiap jenis-jenis ini juga bisa terjadi secara tunggal atau kombinasi. Berikut adalah jenis-jenis serangan injection yang perlu dipahami:
SQL Injection
Jenis serangan injeksi klasik yang menargetkan database dengan menyisipkan perintah SQL tambahan. Di aplikasi mobile, hal ini bisa terjadi bila input pengguna diteruskan ke API backend tanpa validasi yang tepat.
Command Injection
Dalam jenis ini, pelaku menyisipkan perintah sistem (shell command) untuk dijalankan oleh server atau perangkat. Jika aplikasi memiliki komponen yang berinteraksi langsung dengan sistem operasi, risiko ini meningkat.
Script Injection (JavaScript Injection)
Serangan ini terjadi saat skrip berbahaya dimasukkan ke dalam komponen WebView atau browser embedded di dalam aplikasi. Skrip ini dapat mencuri token sesi atau mengalihkan pengguna ke situs phishing.
DLL/Library Injection
Penyerang menambahkan dynamic link library (.dll) ke dalam proses aplikasi agar kode asing dieksekusi bersamaan dengan aplikasi asli. Banyak digunakan untuk cheat pada game atau memodifikasi fungsi aplikasi finansial.
Process Injection
Kode disuntikkan langsung ke proses runtime aplikasi, yang memungkinkan pelaku memantau aktivitas atau mengubah perilaku internal.
Object Injection / Deserialization Attack
Serangan ini memanfaatkan proses deserialisasi data yang tidak aman untuk mengeksekusi objek berbahaya di memori aplikasi.
Runtime Hooking / Function Overriding
Teknik ini sangat populer pada Android dan iOS untuk melewati mekanisme keamanan, misalnya bypass enkripsi, root detection, atau otentikasi biometrik.
Code Modification Injection (Tampering)
Kode aplikasi dimodifikasi sebelum instalasi (tampering), biasanya pada file APK atau IPA, dan disebarkan ulang oleh pihak ketiga tanpa izin.
Bagaimana Cara Mencegah Code Injection untuk Mobile App?
Melindungi aplikasi mobile dari serangan injection perlu pendekatan yang berlapis mulai dari pengembangan hingga perlindungan runtime. Berikut adalah langkah-langkah yang direkomendasikan:
Validasi dan Sanitasi Input
Selalu periksa semua input pengguna sebelum diproses. Gunakan whitelist untuk menentukan format dan jenis data yang diizinkan, dan hindari penggunaan fungsi seperti eval() atau exec() yang mengeksekusi string sebagai kode.
Gunakan Secure Coding Practices
Terapkan parameterized queries untuk mencegah injeksi SQL, gunakan API yang aman, dan hindari menyimpan logika sensitif di sisi klien.
Implementasi Runtime Application Self-Protection (RASP)
Solusi RASP bisa membuat aplikasi mendeteksi dan menghentikan aktivitas injeksi kode secara real-time. Dengan proteksi runtime, aplikasi dapat mengenali upaya hooking, debugging, atau library injection bahkan setelah diinstal pada perangkat pengguna.
Gunakan Code Obfuscation dan Integrity Verification
Terapkan code obfuscation untuk menyulitkan penyerang dalam membaca struktur aplikasi, dan gunakan checksum atau signature verification untuk memastikan file aplikasi belum dimodifikasi.
Amankan Komunikasi Data
Pastikan semua komunikasi menggunakan protokol terenkripsi (TLS/SSL) dengan certificate pinning. Hindari mengirimkan data sensitif tanpa enkripsi atau melalui jaringan publik yang tidak aman.
Cegah dan Deteksi Code Injection Secara Dini dengan Mobile App Security dari Phintraco Technology!
Code injection merupakan ancaman yang bisa menghancurkan kepercayaan pengguna dan reputasi brand dalam sekejap. Untuk melindungi aplikasi mobile Anda dari serangan injeksi kode dan modifikasi berbahaya, Anda perlu perlindungan yang bekerja di dalam aplikasi, bukan hanya di sekitarnya.
Oleh karena itu, Phintraco Technology menghadirkan solusi mobile app security menyeluruh dengan fitur-fitur seperti RASP, anti-tampering, dan real-time threat detection untuk mendeteksi, mencegah, dan memblokir injeksi kode sebelum merusak sistem Anda.
Untuk informasi selengkapnya, hubungi marketing@phintraco.com sekarang!
Editor: Irnadia Fardila
17 Nov 2025
Muhammad Iqbal Iskandar Keamanan Mobile Banking: Lapisan Pelindung Transaksi Mobile
Dalam era digital saat ini, mobile banking telah menjadi tulang punggung layanan keuangan modern. Nasabah kini menuntut kecepatan, kenyamanan, dan aksesibilitas tinggi, semuanya melalui perangkat seluler. Namun, di balik kemudahan tersebut, muncul tantangan serius bagi lembaga keuangan dan pengembang aplikasi yaitu bagaimana memastikan bahwa setiap transaksi berjalan aman dari ancaman siber. Oleh karena itu, keamanan mobile banking merupakan hal yang serius dan penting untuk diperhatikan.
Bagi institusi keuangan dan pemilik aplikasi mobile banking, menjaga keamanan merupakan kewajiban teknis dan strategi bisnis jangka panjang. Ancaman siber seperti malware injection, phishing, atau peretasan aplikasi dapat merusak reputasi, mengakibatkan kerugian finansial, dan menghilangkan kepercayaan nasabah. Oleh karena itu, fitur keamanan mobile banking menjadi pondasi utama dalam mempertahankan kredibilitas dan daya saing di dunia keuangan digital. Artikel ini akan membahas mobile banking security mulai dari definisinya, cara kerja sistemnya, indikatornya, serta tips keamanan mobile banking bagi bisnis. Simak artikel berikut ini untuk mengetahui informasi selengkapnya!
Apa yang Dimaksud dengan Keamanan Mobile Banking?
Keamanan mobile banking merujuk pada serangkaian mekanisme, kebijakan, dan teknologi yang dirancang untuk menjaga integritas, kerahasiaan, serta keandalan transaksi keuangan melalui perangkat seluler. Dalam konteks bisnis, keamanan ini mencakup perlindungan dari ancaman internal maupun eksternal yang dapat mengganggu operasional aplikasi dan mengancam data nasabah.
Sistem ini umumnya dibangun di atas tiga lapisan utama, yaitu lapisan aplikasi, komunikasi, dan identitas. Lapisan aplikasi berfungsi untuk mencegah modifikasi, injeksi kode, atau eksploitasi aplikasi. Komunikasi berperan untuk menjamin koneksi terenkripsi antara pengguna dan server bank. Sementara itu, lapisan identitas (user) berperan untuk memverifikasi pengguna melalui autentikasi multi-faktor dan kontrol akses.
Implementasi fitur mobile banking security seperti enkripsi data, biometric login, dan runtime protection adalah langkah teknis sekaligus investasi reputasional yang menentukan tingkat kepercayaan publik terhadap layanan keuangan digital.
Bagaimana Cara Kerja Sistem Keamanan Mobile Banking?
Sistem security dalam mobile banking bekerja melalui kombinasi antara enkripsi, autentikasi, proteksi aplikasi, dan analisis perilaku secara real time. Berikut adalah beberapa mekanisme utama yang perlu diperhatikan:
Enkripsi dan Komunikasi Aman
Semua data yang berpindah antara perangkat pengguna dan server bank akan dienkripsi secara end-to-end menggunakan protokol seperti TLS 1.3. Protokol ini mencegah penyadapan data, serangan man-in-the-middle, dan kebocoran informasi rahasia.
Bagi developer, memastikan sertifikat SSL valid dan memperbarui protokol keamanan secara berkala adalah bagian penting dari compliance keamanan digital.
Otentikasi Multi-Faktor dan Manajemen Identitas
Lapisan otentikasi berlapis (Multi-Factor Authentication) adalah salah satu fitur keamanan mobile banking yang paling krusial. Sistem ini menggabungkan faktor pengetahuan (PIN atau password), faktor kepemilikan (OTP atau token perangkat), dan faktor biometrik (sidik jari/wajah).
Proteksi Aplikasi dan Deteksi Ancaman Runtime
Untuk mencegah modifikasi aplikasi, bank perlu menerapkan teknologi seperti Mobile App Shielding dan Runtime Application Self-Protection (RASP). App Shielding melindungi aplikasi dari reverse engineering dan code injection, sementara RASP bekerja secara real-time untuk mendeteksi indikasi peretasan, rooting, atau aktivitas mencurigakan di perangkat pengguna.
Analitik Keamanan dan Deteksi Anomali
Banyak lembaga keuangan kini menggunakan machine learning untuk memantau pola perilaku pengguna. Sistem ini dapat mengenali transaksi yang tidak biasa dan langsung memicu tindakan mitigasi, seperti temporary lock atau permintaan verifikasi tambahan. Pendekatan ini meminimalkan risiko penipuan tanpa mengganggu kenyamanan pengguna.
Apa Saja Indikator Keamanan Mobile Banking?
Aplikasi banking yang aman dapat dilihat dari efektivitas keamanannya. Berikut ini adalah beberapa indikator yang dapat dijadikan acuan:
Kepatuhan terhadap Standar Keamanan
Aplikasi yang aman dapat dilihat dari kepatuhan terhadap standar internasional seperti PCI DSS, ISO 27001, dan rekomendasi OWASP Mobile Top 10. Kepatuhan ini menunjukkan keseriusan institusi dalam melindungi data sensitif nasabah.
Otentikasi yang Adaptif dan Aman
Fitur seperti biometric authentication, dynamic PIN, atau OTP berbasis perangkat menandakan penerapan keamanan yang kuat. Sistem ini dapat mengurangi risiko serangan brute force dan meningkatkan pengalaman pengguna tanpa menurunkan tingkat proteksi.
Proteksi Runtime dan Anti-Tampering
Bagi developer, indikator keamanan aplikasi mobile banking yang paling krusial adalah kemampuan aplikasi untuk mendeteksi dan menolak manipulasi. Dengan perlindungan anti-tampering dan deteksi runtime, aplikasi akan tetap aman bahkan pada perangkat yang telah di-root.
Transparansi Pengelolaan Data
Terakhir, aplikasi yang aman selalu memiliki kebijakan privasi yang transparan, izin aplikasi yang relevan, serta mekanisme kontrol data yang bisa diaudit oleh regulator.
Bagaimana Cara Menjaga Keamanan Mobile Banking?
Untuk bisa menjaga keamanan di aplikasi mobile banking, pihak developer dan lembaga keuangan harus memperhatikan beberapa tips keamanan berikut ini:
Terapkan Arsitektur Keamanan Berlapis (Defense-in-Depth)
Implementasikan pendekatan berlapis yang melibatkan enkripsi, MFA, isolasi data sensitif, dan proteksi runtime. Dengan sistem yang berlapis, bahkan jika satu komponen diserang, lapisan lain tetap mampu menahan dampaknya.
Lakukan Audit dan Pengujian Keamanan Rutin
Lakukan audit berkala dan penetration testing memungkinkan pengembang menemukan potensi celah sebelum disalahgunakan. Langkah ini memperkuat fitur keamanan mobile app yang sudah diterapkan.
Terapkan Security by Design
Integrasikan keamanan sejak tahap awal pengembangan aplikasi, bukan hanya setelah peluncuran. Dengan prinsip security by design, setiap komponen sistem dibangun dengan pertimbangan keamanan sejak awal siklus hidup aplikasi.
Edukasi Nasabah dan Tim Internal
Walau fokus utama ada di sisi teknis, edukasi pengguna tetap penting. Lembaga perlu membangun kesadaran keamanan digital bagi tim internal dan nasabah agar mereka memahami praktik aman saat menggunakan aplikasi.
Tingkatkan Keamanan Mobile Banking Bisnis Anda dengan Mobile App Security dari Phintraco Technology!
Di tengah meningkatnya ancaman dunia digital, keamanan mobile banking merupakan bentuk komitmen utama terhadap kepercayaan nasabah. Oleh karena itu, percayakan keamanan mobile app banking Anda kepada solusi mobile app security dari Phintraco Technology!
Solusi dari kami dapat melindungi aplikasi perbankan Anda dengan enkripsi tingkat lanjut, deteksi ancaman runtime, hingga anti-tampering otomatis. Teknologi adaptif ini dapat memastikan pengalaman pengguna tetap lancar tanpa mengorbankan keamanan.
Untuk informasi selengkapnya, hubungi marketing@phintraco.com sekarang!
Editor: Irnadia Fardila
10 Nov 2025
Muhammad Iqbal Iskandar Trojan Virus Mobile Banking: Ancaman Utama Perbankan Mobile
Dalam dunia keuangan digital saat ini, trojan virus mobile banking menjadi salah satu ancaman paling berbahaya bagi pengguna aplikasi perbankan. Masih belum banyak yang memahami bagaimana bentuk virus trojan horse berkembang di ranah digital, terutama dalam bentuk trojan banking yang kini menargetkan pengguna smartphone. Padahal, trojan sendiri adalah jenis malware yang mampu menyamar sebagai aplikasi sah dan secara diam-diam mencuri informasi sensitif. Karena itu, penting bagi pengguna dan lembaga keuangan memahami bagaimana mencegah trojan mobile banking sebelum terjadi kerugian besar.
Seiring meningkatnya transaksi keuangan melalui ponsel, masalah keamanan pun menjadi isu krusial. Data dari berbagai lembaga keamanan siber menunjukkan lonjakan serangan banking trojan pada platform Android. Modusnya mulai dari aplikasi tiruan bank, tautan phishing, hingga overlay layar yang meniru interface resmi. Artikel ini akan membahas trojan mobile banking mulai dari definisinya, jenis-jenisnya, cara kerjanya, dampak, serta cara mencegahnya.
Apa itu Virus Trojan?
Pada dasarnya, virus trojan adalah program jahat yang menyamar sebagai software yang sah untuk menipu pengguna agar menginstalnya. Nama ini terinspirasi dari kisah Kuda Troya (Trojan Horse), yaitu strategi penipuan di mana musuh bersembunyi di dalam hadiah palsu. Dalam konteks digital, trojan horse ini bekerja dengan prinsip yang sama yaitu pengguna mengunduh sesuatu yang tampak aman, padahal di dalamnya tersembunyi malware yang berbahaya.
Tidak seperti virus atau worm yang dapat menggandakan diri, penyebaran trojan bergantung pada rekayasa sosial untuk masuk ke perangkat korban. Virus ini bisa disebarkan lewat email, pesan singkat, atau aplikasi yang tampak terpercaya. Di dalam perangkat mobile, trojan sering meniru aplikasi perbankan, platform investasi, atau update keamanan palsu. Setelah diinstal, trojan akan beraksi di latar belakang tanpa terdeteksi.
Apa Saja Jenis Virus Trojan?
Terdapat berbagai jenis trojan yang memiliki tujuan spesifik serta mekanisme yang berbeda. Berikut adalah beberapa jenis yang paling umum:
- Trojan Downloader: Bertujuan mengunduh malware tambahan ke perangkat setelah berhasil masuk.
- Trojan Spy atau Infostealer: Bertujuan memantau aktivitas pengguna, mencatat input keyboard, tangkapan layar, atau data aplikasi.
- Trojan Dropper: Menyembunyikan file berbahaya lain di dalam dirinya untuk menghindari deteksi antivirus.
- Trojan SMS: Bekerja dengan cara memotong pesan OTP atau notifikasi penting dari bank, sering digunakan untuk bypass verifikasi dua faktor.
- Trojan Banker (Banking Trojan): Jenis yang paling berbahaya karena dirancang khusus untuk mencuri kredensial perbankan digital.
Bagaimana Cara Kerja Trojan Virus Mobile Banking?
Proses dan cara kerja serangan virus trojan dalam mobile banking berlangsung dalam beberapa tahapan, yaitu:
Infiltrasi
Pada tahap awal, virus trojan biasanya akan masuk melalui aplikasi palsu di luar toko resmi (APK palsu) atau tautan phishing. Pengguna biasanya mengunduh aplikasi yang terlihat seperti versi resmi mobile banking.
Instalasi
Setelah aplikasi palsu terpasang, trojan akan meminta izin sensitif seperti akses notifikasi, SMS, atau layar penuh (overlay). Pengguna yang lengah akan terkecoh dan memberi izin ini.
Eksploitasi
Virus trojan kemudian memantau aktivitas pengguna, terutama ketika aplikasi bank dibuka. Trojan juga dapat dapat membuat layar tiruan (overlay) yang tampak identik dengan aplikasi resmi, mencatat kredensial login, PIN, atau data kartu kredit.
Eksekusi
Informasi yang berhasil dicuri biasanya akan dikirim ke server command and control (C2) milik pelaku. Dengan data ini, pelaku dapat masuk ke akun korban, melakukan transaksi ilegal, atau menjual data di pasar gelap.
Apa Saja Dampak Virus Trojan Mobile Banking?
Dampak dari serangan virus trojan mobile banking sangatlah serius, baik untuk invidu maupun institusi/lembaga perbankan pemilik aplikasi mobile banking itu sendiri. Berikut adalah dampak-dampaknya:
Dampak untuk Individu Pengguna Mobile Banking
- Potensi kehilangan dana langsung akibat pencurian saldo atau transaksi tidak sah.
- Pencurian informasi sensitif seperti data login, KTP, alamat email, dan nomor rekening.
- Penyalahgunaan data pribadi untuk penipuan identitas atau pinjaman online ilegal.
Dampak untuk Bank Pemilik Aplikasi
- Menurunnya kepercayaan nasabah terhadap keamanan layanan digital.
- Kerusakan reputasi dan biaya tambahan untuk kompensasi serta peningkatan sistem keamanan.
- Risiko tuntutan hukum dan pengawasan regulator akibat kebocoran data pelanggan.
Bagaimana Cara Mencegah Trojan Mobile Banking?
Untuk institusi keuangan yang memiliki mobile app banking, mencegah trojan banking memerlukan langkah-langkah strategis yang dapat diterapkan. Berikut adalah cara mencegah serangan trojan banking:
Terapkan Mobile App Shielding
Mobile app shielding adalah lapisan perlindungan yang mencegah peretas melakukan reverse engineering atau modifikasi kode aplikasi. Teknologi ini mengenkripsi logika internal aplikasi, menutupi struktur file, dan mendeteksi aktivitas mencurigakan seperti debugging atau injeksi skrip.
Gunakan Runtime Application Self-Protection (RASP)
RASP memungkinkan aplikasi mendeteksi dan merespons ancaman saat sedang berjalan (real-time). Teknologi ini dapat mengenali tanda-tanda eksploitasi seperti hooking, code injection, atau overlay attack.
Enkripsi Data dan Komunikasi
Dengan sistem enkripsi yang kuat dan sertifikat TLS/SSL yang valid, banking trojan tidak dapat mencegat atau memodifikasi data. Selain itu, institusi perbankan sebaiknya juga menerapkan certificate pinning agar koneksi hanya diterima dari server sah, mencegah serangan man-in-the-middle yang sering digunakan trojan untuk mengakses lalu lintas jaringan.
Deteksi Perangkat yang Tidak Aman
Trojan sering kali menyusup ke perangkat yang telah di-root atau jailbreak. Oleh karena itu, aplikasi bank harus mampu mendeteksi kondisi perangkat pengguna. Jika aplikasi menemukan tanda-tanda kompromi, seperti akses superuser atau manipulasi sistem, maka sistem harus secara otomatis memblokir akses, menampilkan peringatan, atau mengaktifkan mode terbatas.
Lindungi API dan Infrastruktur Backend
Banyak serangan justru memanfaatkan celah pada API backend bank untuk mengirim permintaan palsu. Institusi perbankan perlu menggunakan API gateway dengan autentikasi kuat, pembatasan rate limit, dan tokenization data agar setiap permintaan dapat diverifikasi keasliannya.
Terapkan Monitoring dan Incident Response Otomatis
Sistem keamanan aplikasi perlu dilengkapi dengan real-time monitoring untuk mendeteksi perilaku mencurigakan yang mengindikasikan keberadaan trojan. Pendekatan otomatis ini mempercepat respons dan meminimalkan dampak serangan terhadap pengguna.
Cegah Virus Trojan di Mobile App Bank Anda dengan Mobile App Security dari Phintraco Technology!
Dalam lanskap digital yang kompleks, kepercayaan pengguna merupakan aset terpenting bagi perbankan dan penyedia layanan keuangan digital. Oleh karena itu lindungi aplikasi mobile banking Anda dengan solusi Mobile App Security dari Phintraco Technology.
Dengan fitur seperti real-time threat detection, perlindungan terhadap app tampering, serta kemampuan in-app shielding, solusi kami dapat memastikan setiap transaksi tetap berjalan dengan aman dan autentik.
Untuk informasi selengkapnya, hubungi marketing@phintraco.com sekarang!
Editor: Irnadia Fardila
06 Nov 2025
Muhammad Iqbal Iskandar Mobile Malware: Jenis-jenis dan Cara Mengatasinya
Perangkat mobile kini menjadi salah satu target terbesar bagi penjahat siber. Hampir semua aktivitas digital kita berpindah ke smartphone atau tablet, mulai dari komunikasi pribadi, transaksi keuangan, hingga pekerjaan sehari-hari. Kondisi ini membuat perangkat mobile menyimpan data yang sangat berharga, mulai dari kredensial perbankan, informasi perusahaan, dokumen penting, bahkan privasi pribadi. Tidak mengherankan jika ancaman seperti mobile malware semakin sering terdengar.
Berbagai jenis mobile malware sudah muncul dalam beberapa tahun terakhir, mulai dari adware, spyware, hingga banking trojan yang secara khusus menargetkan aplikasi finansial. Bahkan beberapa contoh mobile malware populer seperti Joker atau Pegasus menjadi headline karena kemampuannya mencuri data.
Bagi pengguna Android, penting untuk mengetahui bagaimana cara detect malware on android, karena sistem operasi ini paling banyak diserang akibat sifatnya yang lebih terbuka. Sementara itu, solusi untuk remove malware Android menjadi hal mendesak jika perangkat sudah terlanjur terinfeksi.
Lebih jauh lagi, kita juga harus mewaspadai serangan mobile device malware terbaru yang terus berevolusi mengikuti tren teknologi dan kebiasaan pengguna.
Artikel ini akan membahas secara mendalam apa itu mobile malware, bagaimana cara kerjanya, apa saja bentuk serangannya, serta langkah deteksi dan penanganan terbaik agar perangkat mobile tetap aman.
Apa yang Dimaksud dengan Mobile Malware?
Mobile malware adalah software berbahaya yang sengaja dirancang untuk menyerang perangkat mobile, baik Android maupun iOS. Tujuan utamanya bisa untuk mencuri data pribadi, mengakses akun perbankan, menyalahgunakan perangkat untuk keuntungan finansial penyerang, atau sekadar merusak sistem.
Tidak seperti malware pada umumnya yang banyak beredar di sistem komputer desktop, jenis malware khusus ini memiliki karakteristik unik. Malware ini biasanya menyusup melalui aplikasi yang di-install, pesan SMS berisi tautan berbahaya, email phishing, atau bahkan iklan palsu di browser. Setelah masuk, malware dapat menyamar sebagai aplikasi biasa, meminta izin akses yang berlebihan, lalu memanfaatkan izin tersebut untuk mengakses data sensitif.
Contoh malware mobile yang sempat marak adalah 'Joker', yang terkenal mampu mendaftarkan pengguna ke layanan berbayar tanpa izin, atau 'Pegasus' yang digunakan untuk memata-matai target tertentu dengan tingkat infiltrasi sangat tinggi (spyware). Kedua kasus tersebut menunjukkan betapa seriusnya ancaman serangan siber ini jika tidak ditangani.
Bagaimana Cara Kerja Mobile Malware?
Malware yang menyerang perangkat ponsel bekerja dengan memanfaatkan celah keamanan atau perilaku penggunanya. Berikut ini adalah tahapan umum dari serangan malware ke perangkat ponsel:
Infiltrasi Awal
Malware seringkali masuk ke perangkat melalui aplikasi palsu yang diunduh dari luar official store. Banyak pengguna yang sering mencari aplikasi gratis atau versi modifikasi, dan tanpa sadar meng-install paket APK yang sudah disusupi malware. Selain itu, malware juga bisa menginfiltrasi lewat cara phishing melalui SMS, WhatsApp, atau email.
Eksploitasi Celah Keamanan
Begitu terpasang di perangkat, malware akan memanfaatkan bug pada sistem operasi atau aplikasi untuk mendapatkan izin lebih dalam. Contohnya, sebuah spyware dapat meminta izin untuk membaca SMS, mengakses kontak, atau menggunakan kamera. Pada awalnya akan terlihat wajar, tetapi sebenarnya izin itu digunakan untuk tujuan jahat yaitu mencuri data.
Eksekusi Tujuan Jahat
Setelah mendapatkan akses, malware akan menjalankan misinya. Pada kasus trojan mobile banking, misalnya, menampilkan overlay palsu pada aplikasi perbankan untuk mencuri username dan password. Adware akan membanjiri layar dengan iklan, sementara ransomware akan mengenkripsi file agar pengguna tidak bisa membukanya.
Persistensi
Beberapa malware menggunakan teknik rootkit untuk menyembunyikan diri dan tidak mudah dihapus. Ada pula yang meng-install ulang dirinya sendiri setelah dihapus, atau membuat aplikasi kembar dengan nama hampir sama agar pengguna terkecoh.
Komunikasi dengan Server Pelaku
Data yang dikumpulkan, seperti kontak, pesan, kredensial, atau lokasi, kemudian dikirimkan ke server milik penyerang. Dari sana, data bisa dijual di pasar gelap atau digunakan untuk penipuan lebih lanjut.
Apa Saja Jenis Serangan Mobile Malware?
Terdapat beberapa jenis mobile malware yang cukup sering ditemukan dan bekerja dengan strategi yang berbeda-beda. Berikut adalah beberapa contohnya:
Adware
Jenis malware yang menampilkan iklan secara berlebihan. Adware bisa juga melacak kebiasaan pengguna dan memperlambat kinerja perangkat.
Spyware
Jenis malware ini dirancang untuk memantau aktivitas pengguna, mulai dari lokasi, pesan, hingga rekaman suara. Spyware sering dipakai untuk tujuan spionase atau pencurian data sensitif.
Trojan
Trojan horse atau trojan adalah malware yang menyamar sebagai aplikasi sah. Misalnya, game gratis yang sebenarnya berisi kode berbahaya untuk mencuri data. Banking trojan adalah salah satu varian paling berbahaya karena menargetkan aplikasi perbankan/finansial.
Ransomware
Sama seperti di lingkungan komputer desktop, ransomware di mobile mengenkripsi data atau mengunci perangkat lalu meminta tebusan. Meski belum sebanyak di desktop, tren ransomware mobile mulai meningkat.
Worms
Malware jenis ini dapat menyebar sendiri dari satu perangkat ke perangkat lain, biasanya melalui SMS atau pesan instan.
SMS Trojan / Premium Service Malware
Digunakan untuk mengirim SMS ke nomor premium atau melakukan panggilan berbayar tanpa sepengetahuan pengguna. Akibatnya, tagihan telepon melonjak drastis.
Rootkit
Memberikan penyerang akses mendalam ke sistem dan menyembunyikan keberadaan malware lain. Rootkit sangat sulit dideteksi tanpa alat keamanan khusus.
Bagaimana Cara Mendeteksi Mobile Malware?
Untuk bisa mendeteksi serangan malware pada perangkat ponsel, perlu pemahaman yang mendalam tentang tanda-tanda umum bahwa perangkat telah terinfeksi. Berikut adalah tanda-tanda umum bahwa perangkat telah terinfeksi malware:
- Baterai cepat habis meski penggunaan normal.
- Perangkat terasa lebih lambat dari biasanya.
- Muncul iklan pop-up berlebihan meski tidak membuka aplikasi tertentu.
- Kuota internet habis lebih cepat tanpa alasan jelas.
- Aplikasi baru muncul sendiri tanpa pernah di-install.
- Tagihan telepon atau SMS membengkak.
Setelah mendeteksi tanda-tandanya, Anda juga bisa melakukan beberapa langkah teknis untuk mendeteksi malware, yaitu:
- Periksa apakah aplikasi meminta izin yang tidak relevan.
- Gunakan alat keamanan bawaan seperti Google Play Protect pada Android untuk membantu mendeteksi malware dengan memindai aplikasi di Play Store dan perangkat.
- Scan dengan antivirus mobile lainnya.
- Cek trafik data, terutama jika ada aplikasi yang terus mengirim data ke server mencurigakan, itu bisa jadi tanda malware aktif.
- Untuk Android, Anda dapat masuk ke safe mode bisa menonaktifkan aplikasi pihak ketiga sehingga memudahkan identifikasi aplikasi berbahaya.
Bagaimana Cara Mengatasi Mobile Malware?
Jika perangkat sudah terinfeksi malware, maka langkah yang harus dilakukan secepatnya adalah remove malware tersebut agar kerusakannya tidak meluas. Berikut adalah cara umum untuk menghapus malware:
- Masuk ke Safe Mode (Android) untuk menonaktifkan sementara aplikasi pihak ketiga.
- Uninstall aplikasi mencurigakan yang baru di-install atau tidak dikenal.
- Scan perangkat dengan antivirus mobile untuk mendeteksi malware tersembunyi.
- Hapus cache dan data browser agar skrip berbahayanya tidak ada yang tersisa.
- Factory Reset sebagai langkah terakhir jika malware sudah sulit dihapus.
Setelah berhasil menghapus malware, sebaiknya lakukan pencegahan agar perangkat tidak terinfeksi kembali dengan cara-cara berikut:
- Hanya install aplikasi dari Google Play Store atau App Store resmi.
- Selalu perbarui sistem operasi dan aplikasi untuk menutup celah keamanan.
- Aktifkan Multi-Factor Authentication (MFA) untuk akun penting.
- Jangan klik tautan mencurigakan di SMS, email, atau media sosial.
- Bagi pemilik/developer aplikasi, gunakan solusi keamanan aplikasi mobile yang bisa memberikan proteksi runtime, deteksi hooking, dan anti-tampering.
Atasi Serangan Malware di Aplikasi Mobile Bisnis Anda dengan Solusi Mobile App Security dari Phintraco Technology!
Mobile malware kini menjadi ancaman besar di era digital. Mengabaikan ancaman ini bisa berakibat fatal, mulai dari data bocor, rekening terkuras, bahkan privasi terampas. Namun, risiko ini bisa diminimalisir dengan kombinasi kesadaran pengguna, deteksi dini, serta penggunaan solusi keamanan tingkat lanjut. Oleh karena itu, tingkatkan keamanan aplikasi mobile Anda dengan solusi mobile app security dari Phintraco Technology!
Sebagai perusahaan IT infrastructure yang telah berpengalaman lebih dari 30 tahun, kami dapat menyediakan solusi mobile app security yang komprehensif. Dilengkapi dengan Runtime Application Self-Protection (RASP), jailbreak & root detection, anti-tampetring & anti-hooking, serta threat intelligence yang selalu up-to-date. Solusi kami siap melindungi aplikasi mobile dan bisnis Anda agar tetap aman.
Hubungi marketing@phintraco.com untuk informasi selengkapnya!
Editor: Irnadia Fardila
03 Nov 2025
Muhammad Iqbal Iskandar Ancaman Keamanan Aplikasi Mobile dan Cara Mengatasinya
Aplikasi mobile memiliki peran yang sangat besar dalam kehidupan modern saat ini. Hampir semua aktivitas kini bersinggungan atau menggunakan aplikasi mobile, mulai dari memesan transportasi, berbelanja online, hingga melakukan transaksi perbankan. Popularitas penggunaan aplikasi mobile ini telah membentuk sebuah ekosistem digital yang penuh dengan data pribadi dan finansial. Hal inilah yang mengundang risiko ancaman keamanan aplikasi mobile yang harus diwaspadai.
Meningkatnya ketergantungan pengguna terhadap aplikasi mobile telah menjadi faktor meningkatnya kejahatan siber. Serangan yang dulu banyak berfokus pada sistem komputer, kini telah beralih ke ranah mobile dan dengan metode yang lebih canggih serta berlapis. Oleh karena itu, mobile app security sangat penting dan merupakan kewajiban bagi pengguna dan pemilik aplikasi mobile. Artikel ini akan membahas apa itu keamanan aplikasi mobile, mengapa ini sangat penting, apa saja ancaman yang berbahaya, serta mobile app security best practices yang bisa diterapkan. Simak artikel berikut ini untuk informasi selengkapnya!
Apa yang Dimaksud dengan Keamanan Aplikasi Mobile?
Keamanan aplikasi mobile adalah serangkaian strategi, teknologi, dan praktik yang dirancang untuk melindungi aplikasi mobile beserta data dan infrastruktur pendukungnya dari ancaman. Dalam konteks ini, keamanan tidak hanya berfokus pada bug teknis saja, tetapi juga pada proteksi menyeluruh terhadap autentikasi, komunikasi, integritas kode, serta kondisi perangkat.
Komponen utama keamanan aplikasi mobile meliputi autentikasi dan otorisasi untuk memastikan hanya pengguna sah yang memiliki akses. Selain itu juga enkripsi data saat transit maupun ketika tersimpan di perangkat. Ada juga proteksi kode yang dilakukan melalui obfuscation, anti-tampering, dan shielding. Keamanan API juga penting agar komunikasi dengan server backend tidak mudah dimanipulasi. Tidak lupa juga deteksi kondisi perangkat seperti root, jailbreak, atau debugging environment.
Mengapa Keamanan Aplikasi Mobile itu Penting?
Terdapat beberapa alasan utama mengapa keamanan aplikasi mobile ini menjadi sangat krusial. Berikut adalah beberapa alasan utamanya:
Melindungi Data Sensitif Pengguna
Aplikasi mobile sering menyimpan data pribadi, kata sandi, hingga informasi finansial milik pengguna. Jika terjadi kebocoran data, maka tidak hanya merugikan pengguna tetapi juga perusahaan dari sisi hukum dan reputasi.
Menjaga Kepercayaan Pengguna dan Reputasi Bisnis
JIka sebuah aplikasi diketahui rentan atau telah terjadi peretasan, maka tingkat kepercayaan pelanggan akan menurun drastis dan reputasi bisnis sulit dipulihkan.
Memenuhi Regulasi dan Kepatuhan
Beberapa industri seperti perbankan, fintech, atau kesehatan memiliki regulasi dan standar keamanan yang sangat ketat. Jika gagal memenuhi standar dan mematuhi regulasi, maka perusahaan akan mendapatkan sanksi dan denda yang sangat besar.
Mencegah Serangan pada API dan Backend
Struktur aplikasi mobile sangat bergantung pada API. Jika perangkat endpoint rentan, maka pelaku serangan siber dapat mengeksploitasi sistem backend secara lebih leluasa.
Mengantisipasi Kondisi Compromised Device
Rooting, jailbreak, dan malware dapat membuat aplikasi terbuka terhadap serangan yang lebih dalam. Tanpa proteksi runtime, aplikasi tidak memiliki pertahanan tambahan.
Baca Juga: Mobile App Security: Perlindungan Utama untuk Aplikasi MobileApa Saja Ancaman Keamanan Aplikasi Mobile?
Terdapat beberapa jenis ancaman keamanan aplikasi mobile yang perlu diwaspadai. Berikut adalah jenis ancaman keamanan aplikasi mobile beserta penjelasannya:
Insecure Authentication dan Authorization
Jenis ancaman ini berasal dari sistem login yang lemah, sehingga dapat dimanipulasi agar pengguna tidak sah bisa mengakses data sensitif.
Insecure Communication & Man-in-the-Middle (MitM)
MitM adalah serangan intervensi di mana data yang dikirimkan tanpa enkripsi atau dengan sertifikat palsu dapat disadap, dimodifikasi, bahkan disisipi malware.
Code Tampering & Reverse Engineering
Aplikasi mobile bisa dibongkar (decompile) untuk disisipkan kode jahat atau dibuat versi palsu yang terlihat sah dan terpasang di perangkat mobile pengguna.
API & Backend Vulnerabilities
API yang tidak aman, token yang hardcode, atau validasi input yang lemah juga dapat rentan dieksploitasi untuk mengambil alih sistem.
Malware, Spyware, dan Fake Apps
Aplikasi palsu sering dipublikasikan di toko aplikasi third party untuk mencuri data atau memantau aktivitas pengguna.
Jailbreak/Root/Debugging/Hooking
Perangkat yang sudah dimodifikasi atau compromised memungkinkan pelaku menjalankan framework tertentu dengan tujuan untuk menyusupi aplikasi.
Supply Chain Vulnerabilities
Third party library atau modul yang tidak aman bisa membawa kerentanan yang ikut ditanamkan ke aplikasi.
Bagaimana Cara Mencegah Ancaman Keamanan Aplikasi Mobile?
Untuk bisa mencegah dan mengatasi ancaman keamanan aplikasi mobile tersebut, perusahaan perlu menerapkan beberapa praktik keamanan, antara lain:
Proteksi Kode dan App Shielding
Lindungi kode aplikasi dengan menggunakan obfuscation, anti-tampering, dan runtime application self-protection (RASP). Teknologi app shielding juga mampu mendeteksi overlay attack, hooking, dan injection secara real time.
Enkripsi End-to-End
Terapkan transport layer security (TLS) terbaru, validasi sertifikat, serta enkripsi data baik saat transit maupun di penyimpanan lokal (storage).
Multi-Factor Authentication (MFA)
Gunakan lapisan autentikasi berlapis seperti biometrik, push notification, OTP, atau FIDO untuk menambah lapisan keamanan login.
Keamanan API
Jangan menyimpan kunci API secara hardcoded. Terapkan validasi input, pembatasan hak akses, serta monitoring trafik API abnormal.
Deteksi Lingkungan Perangkat
Aplikasi harus memiliki pendeteksi untuk mengenali jika perangkat sudah di-root, di-jailbreak, atau sedang dalam mode debugging dan menyesuaikan perilaku aplikasi.
Patch Keamanan & Incident Response
Segera perbarui library dan modul keamanan begitu kerentanan baru ditemukan. Gunakan juga sistem monitoring untuk mendeteksi aktivitas abnormal, kemudian siapkan prosedur respons insiden cepat.
Baca Juga: Mobile Application Shielding: Inovasi Lindungi Keamanan AplikasiCegah Ancaman yang Mengintai Aplikasi Mobile Anda dengan Solusi Mobile App Security dari Phintraco Technology!
Untuk bisa melindungi aplikasi mobile dari ancaman siber, perusahaan perlu menjalankan solusi yang terintegrasi. Anda bisa percayakan keamanan aplikasi Anda kepada solusi mobile app security komprehensif dari Phintraco Technology.
Solusi keamanan kami meliputi fitur lengkap seperti app shielding, MFA, enkripsi data, SDK, integrasi DevSecOps, serta deteksi perangkat abnormal.
Lindungi aplikasi mobile Anda sekarang dan hubungi marketing@phintraco.com untuk info selengkapnya!
Editor: Irnadia Fardila
27 Oct 2025
Muhammad Iqbal Iskandar Data Center Infrastructure: Cara Kerja, Komponen, dan Manfaatnya
Di era digital hampir seluruh aktivitas manusia terhubung dengan data. Mulai dari berinteraksi di media sosial, melakukan transaksi keuangan, hingga mengakses layanan streaming. Semua kegiatan ini bergantung pada data yang disimpan dan diproses secara real time. Hal ini bisa berjalan karena adanya data center infrastructure yang menjadi kunci pengolahan informasi modern. Tanpa teknologi ini, layanan digital yang biasa digunakan saat ini bisa tidak tersedia atau tidak berjalan dengan lancar.
Peran data center dan infrastruktur pendukung data center sangatlah vital. Infrastruktur ini berfungsi untuk memastikan bahwa pusat data bisa berjalan dengan stabil, aman, dan efisien. Artikel ini akan membahas secara mendalam mengenai apa itu data center infrastructure, bagaimana cara kerjanya, apa saja komponennya, apa saja tipe-tipenya, serta apa manfaat optimasinya untuk bisnis. Untuk mengetahui informasi selengkapnya, simak artikel berikut ini!
Apa itu Data Center Infrastructure?
Pada dasarnya, data center infrastructure adalah sebuah fasilitas fisik yang dirancang untuk menampung server, perangkat penyimpanan, serta infrastruktur jaringan yang digunakan organisasi untuk mengelola, menyimpan, dan mendistribusikan data. Di dalamnya terdapat ratusan hingga ribuan server yang bekerja bersama-sama memproses miliaran transaksi data setiap harinya.
Fungsi utama data center adalah mendukung kelangsungan operasional bisnis dan layanan digital. Perusahaan e-commerce, perbankan, telekomunikasi, maupun sektor publik sangat bergantung pada pusat data untuk menjaga ketersediaan layanan mereka. Tanpa data center, aplikasi tidak bisa diakses, data pelanggan tidak tersimpan aman, dan komunikasi digital bisa terganggu.
Dengan kata lain, infrastruktur data center adalah elemen strategis bagi organisasi dalam menghadapi transformasi digital. Ia bukan hanya ruang penyimpanan data, melainkan pusat kendali yang memastikan ketersediaan, kecepatan, dan keamanan informasi.
Bagaimana Cara Kerja Data Center?
Data center bekerja melalui alur terintegrasi yang melibatkan pemrosesan, penyimpanan, dan distribusi data. Setiap aktivitas pengguna, aplikasi, maupun sistem bisnis ditangani oleh server di dalam pusat data. Server mengolah data tersebut, menyimpannya dalam storage sesuai kebutuhan, lalu mendistribusikan hasil pemrosesan melalui jaringan ke tujuan akhir.
Agar proses ini dapat berlangsung tanpa gangguan, terdapat mekanisme teknis seperti redundansi sistem, di mana setiap komponen penting seperti catu daya, jalur jaringan, dan pendinginan dilengkapi cadangan. Hal ini bertujuan untuk menghindari kegagalan tunggal (single point of failure). Setelah itu sumber daya server, storage, dan jaringan dapat dipecah atau digabungkan secara fleksibel dengan virtualisasi untuk meningkatkan efisiensi pemanfaatan.
Sistem monitoring dan management software juga digunakan untuk memantau performa, mengatur kapasitas, dan melakukan tindakan preventif sebelum gangguan terjadi. Dengan mekanisme tersebut, pusat data mampu memberikan layanan yang konsisten dan memenuhi persyaratan bisnis yang mengutamakan ketersediaan serta keamanan data.
Apa Saja Komponen Dalam Data Center Infrastructure?
infrastruktur data center memiliki sekumpulan komponen yang membentuk ekosistem pusat data. Komponen-komponen ini dapat dikelompokkan ke dalam tiga kategori utama, teknologi inti, infrastruktur pendukung, dan sistem keamanan. Kombinasi ketiga kategori tersebut menjadikan infrastruktur pendukung data center sebagai tulang punggung yang menjamin stabilitas, efisiensi, dan keamanan.
Teknologi Inti
- Server: Berfungsi untuk menjalankan aplikasi dan mengolah data. Server dapat berupa perangkat fisik (bare-metal server) maupun server virtual hasil teknologi virtualisasi.
- Storage: Digunakan untuk menyimpan data dalam berbagai bentuk, mulai dari penyimpanan berbasis file, blok, hingga objek. Storage modern dirancang dengan skalabilitas tinggi untuk mendukung pertumbuhan data.
- Networking: Terdiri dari perangkat seperti switch, router, firewall, dan load balancer yang memungkinkan konektivitas antarserver dan akses ke jaringan eksternal.
Infrastruktur Pendukung Data Center
- Sistem Kelistrikan: Meliputi pasokan daya utama, UPS (Uninterruptible Power Supply), serta generator cadangan yang memastikan kontinuitas daya.
- Sistem Pendingin: Teknologi pendinginan seperti CRAC (Computer Room Air Conditioning) atau liquid cooling menjaga suhu perangkat agar berada dalam batas operasi optimal.
- Rak Server dan Kabel: Digunakan untuk penataan fisik perangkat serta memastikan manajemen kabel yang rapi, aman, dan efisien terhadap aliran udara pendinginan.
Sistem Keamanan dan Monitoring
- Keamanan Fisik: Akses berbasis biometrik, CCTV, serta prosedur kontrol ketat untuk membatasi orang yang dapat memasuki area pusat data.
- Keamanan Digital: Firewall generasi terbaru, enkripsi data, sistem deteksi dan pencegahan intrusi (IDS/IPS), serta teknologi keamanan berbasis AI.
- Monitoring: Perangkat lunak pengawasan real time yang memantau beban kerja, suhu, dan penggunaan daya, sekaligus memberikan notifikasi bila terjadi anomali.
Apa Saja Tipe Infrastruktur Data Center?
Tipe-tipe infrastruktur pusat data dapat dibagi berdasarkan 3 indikator, yaitu berdasarkan kepemilikannya, berdasarkan desainya, dan berdasarkan standar Uptime Institute. Berikut adalah masing-masing contoh dan penjelasannya:
Kepemilikan
- Enterprise Data Center: Jenis ini dimiliki dan dikelola sepenuhnya oleh organisasi, biasanya untuk mendukung sistem internal yang bersifat kritis.
- Colocation Data Center: Perusahaan menyewa ruang, rak, atau fasilitas dari penyedia layanan colocation, tetapi tetap menggunakan perangkat milik sendiri.
- Cloud Data Center: Infrastruktur berbasis layanan cloud yang dikelola penyedia cloud. Dapat berupa cloud publik, privat, atau hybrid sesuai kebutuhan organisasi.
Desain
- Traditional (On-Premises): Pusat data fisik yang dikelola secara internal oleh perusahaan.
- Modular Data Center: Menggunakan modul-modul terpisah yang dapat ditambahkan sesuai pertumbuhan kebutuhan.
- Virtualized Data Center: Mengandalkan teknologi virtualisasi untuk mengonsolidasikan sumber daya fisik menjadi platform virtual yang lebih efisien.
Standar Uptime Institute (Tier I–IV)
- Tier I: Tier data center ini menyediakan infrastruktur dasar dengan toleransi downtime lebih besar.
- Tier II: Menawarkan redundansi parsial pada jalur daya dan pendinginan.
- Tier III: Menjamin redundansi penuh dengan downtime yang sangat minim.
- Tier IV: Dirancang dengan arsitektur fault-tolerant yang memungkinkan uptime mendekati 100%.
Apa Saja Manfaat Optimasi Data Center Infrastructure?
Mengoptimalkan infrastruktur pusat data dapat memberikan banyak manfaat strategis dan operasional bagi perusahaan. Berikut adalah beberapa manfaat utamanya:
Efisiensi Operasional
Optimalisasi desain kelistrikan dan pendinginan dalam infrastruktur pusat data dapat mengurangi konsumsi energi, sementara virtualisasi juga dapat meminimalisasi kebutuhan perangkat fisik. Hal ini menghasilkan efisiensi biaya operasional yang signifikan.
Skalabilitas dan Fleksibilitas
Infrastruktur yang dirancang dengan prinsip modular dan virtualisasi memungkinkan penambahan kapasitas secara cepat sesuai perkembangan kebutuhan bisnis tanpa harus melakukan pembangunan ulang.
Keandalan Layanan
Redundansi sistem dan standar pengelolaan yang baik meningkatkan tingkat ketersediaan layanan. Hal ini penting untuk memenuhi SLA (Service Level Agreement) dengan downtime yang minimal.
Keamanan Data
Implementasi enkripsi, firewall canggih, serta disaster recovery site memastikan data tetap terlindungi dari ancaman eksternal maupun kegagalan internal.
Efisiensi Biaya Jangka Panjang
Meskipun investasi awal dapat tinggi, optimasi infrastruktur mengurangi biaya energi, pemeliharaan, dan tenaga kerja tambahan dalam jangka panjang, sekaligus meningkatkan ROI (Return on Investment).
Optimalkan Infrastruktur Data Center Anda dengan DC Virtualization dari Huawei!
Untuk menghadapi tuntutan era digital yang semakin kompleks, perusahaan perlu solusi infrastruktur data center yang modern, efisien, dan aman. Solusi DC Virtualization dari Huawei hadir sebagai jawaban dari teknologi virtualisasi yang mengintegrasikan server, storage, dan jaringan ke dalam satu platform.
Solusi dari Huawei mencakup efisiensi tinggi lewat konsolidasi sumber daya, fleksibilitas model hybrid cloud, optimasi beban kerja, dan penguatan keamanan data dengan standar global.
Phintraco Technology, sebagai partner resmi Huawei, dapat membantu Anda mengimplementasikan solusi ini secara optimal dan efisien.
Untuk informasi selengkapnya, hubungi marketing@phintraco.com sekarang!
Editor: Irnadia Fardila
23 Oct 2025
Muhammad Iqbal Iskandar Data Storage Virtualization: Solusi Penyimpanan Data Modern
Data merupakan aset paling berharga bagi perusahaan dalam era digital. Setiap harinya, bisnis dapat menghasilkan dan menyimpan data dalam jumlah masif, mulai dari transaksi pelanggan, analisis pasar, hingga arsip internal. Sistem penyimpanan tradisional berbasis perangkat keras sering kewalahan menghadapi pertumbuhan yang pesat ini. Beberapa hambatan tersebut meliputi batas kapasitas fisik, biaya perawatan tinggi, dan kesulitan dalam pengelolaan lintas platform. Di sinilah teknologi data storage virtualization hadir sebagai solusi.
Virtualisasi data storage adalah sebuah inovasi yang memungkinkan pemisahan antara penyimpanan fisik dan pengelolaan data. Cara ini dapat membantu perusahaan untuk mengakses berbagai sumber storage seolah-olah berada dalam satu sistem tunggal, tanpa terikat atau terbatas pada perangkat keras. Teknologi ini dapat meningkatkan efisiensi dan fleksibilitas untuk perusahaan dalam mengelola dan mengamankan data. Artikel ini akan membahas virtualisasi data storage mulai dari definisinya, contoh data storage virtualization, tipe storage virtualization, cara kerjanya, serta kelebihannya. Simak artikel berikut ini untuk mengetahui informasi selengkapnya!
Apa itu Data Storage Virtualization?
Data storage virtualization adalah teknologi yang memisahkan sumber daya penyimpanan fisik dari lapisan manajemen data. Pengguna dan aplikasi tidak lagi berinteraksi langsung dengan perangkat keras, melainkan melalui lapisan virtual yang menyajikan penyimpanan sebagai satu kesatuan logis. Data dapat berasal dari berbagai media dan jenis storage, seperti server internal, storage area network (SAN), network attached storage (NAS), hingga cloud storage, namun dikelola secara terpusat.
Tujuan utama virtualisasi penyimpanan adalah menyederhanakan pengelolaan data, meningkatkan efisiensi penggunaan kapasitas, dan memberikan fleksibilitas saat perusahaan membutuhkan ekspansi. Alih-alih membeli perangkat baru setiap kali kapasitas penuh, perusahaan dapat menambahkan sumber daya penyimpanan secara dinamis tanpa mengganggu sistem yang sedang berjalan.
Apa Saja Tipe Data Storage Virtualization?
Teknologi ini memiliki banyak tipe yang dapat disesuaikan dengan berbagai kebutuhan perusahaan. Setiap jenisnya menawarkan cara kerja dan keunggulan yang berbeda-beda. Berikut ini adalah beberapa tipenya virtualisasi data storage:
Block-Level Virtualization
Pada tipe ini, data dikelola dalam bentuk blok, bukan file. Aplikasi berinteraksi dengan blok data tanpa perlu mengetahui lokasi fisiknya. Pendekatan ini ideal untuk sistem database atau aplikasi dengan kebutuhan kecepatan tinggi. Contohnnya, perusahaan keuangan yang menggunakan SAN untuk menyatukan berbagai perangkat penyimpanan menjadi satu kesatuan logis, sehingga transaksi dapat diproses dengan performa optimal.
File-Level Virtualization
Jenis ini lebih fokus pada pengelolaan data dalam bentuk file. Teknologi ini memungkinkan pemindahan file antar-server tanpa mengganggu akses pengguna. Layanan berbasis konten dapat memanfaatkan NAS untuk memudahkan manajemen folder/file dan memindahkan data antar-lokasi dengan cepat.
Object Storage Virtualization
Tipe object storage menyimpan data dalam bentuk objek yang dilengkapi metadata, sangat cocok untuk data tidak terstruktur seperti arsip media, data IoT, atau big data analytics. Contohnya, perusahaan media dapat menyimpan konten video dalam jumlah besar di penyimpanan cloud dengan skalabilitas hampir tak terbatas.
RAID-Based Virtualization
Redundant Array of Independent Disks (RAID) data storage virtualization technology digunakan untuk menggabungkan beberapa disk fisik menjadi satu unit logis. Teknologi ini meningkatkan kecepatan baca/tulis sekaligus menyediakan redundansi agar data tetap aman. Pusat data perusahaan akan menggabungkan beberapa hard disk untuk memastikan ketersediaan dan perlindungan data meskipun terjadi kerusakan perangkat.
Bagaimana Cara Kerja Teknologi Data Storage Virtualization?
Cara kerja virtualisasi storage terletak pada virtualization layer yang berada di antara perangkat fisik dan aplikasi. Lapisan ini melakukan proses yang disebut dengan abstraction, pooling, dan provisioning.
Abstraction merupakan langkah pemisahan data dari perangkat keras, sehingga aplikasi dapat melihat penyimpanan sebagai satu kesatuan. Setelah itu, pooling yaitu langkah penyatuan kapasitas dari berbagai perangkat menjadi satu sumber daya virtual yang dapat digunakan bersama. Terakhir, provisioning, yaitu pengalokasian kapasitas sesuai kebutuhan aplikasi secara dinamis, tanpa perlu konfigurasi manual yang rumit.
Sebagai contoh, perusahaan e-commerce dapat menggunakan block-level virtualization untuk mengatur transaksi pelanggan secara real-time. Dengan pengelolaan terpusat, tim IT dapat menambahkan kapasitas penyimpanan baru tanpa menghentikan operasional, memastikan layanan tetap berjalan lancar meskipun permintaan meningkat.
Baca Juga: Virtualisasi Adalah Masa Depan Infrastruktur IT yang EfisienApa Saja Kelebihan dari Virtualization Storage?
Storage virtualization memiliki banyak keunggulan dibanding metode penyimpanan tradisional. Keuntungan-keuntungan ini juga dapat dirasakan oleh perusahaan dan bisa menjadi manfaat yang sangat strategis untuk bisnis. Berikut adalah beberapa keunggulan utamanya:
Efisiensi Penyimpanan dan Kapasitas Maksimal
Teknologi ini menggabungkan berbagai perangkat penyimpanan, sehingga perusahaan dapat menghilangkan storage silos yang menyebabkan ruang kosong tidak terpakai. Kapasitas dialokasikan secara dinamis, sehingga setiap byte dapat dimanfaatkan secara optimal.
Fleksibilitas dan Skalabilitas Tinggi
Penambahan kapasitas juga dapat dilakukan kapan saja tanpa mengganggu operasional. Hal ini sangat penting bagi bisnis dengan pertumbuhan data yang cepat, seperti e-commerce, fintech, atau perusahaan berbasis cloud.
Keamanan dan Redundansi Tinggi
Teknologi seperti RAID memungkinkan data tetap aman meskipun terjadi kegagalan perangkat. Selain itu, fitur seperti snapshot dan replikasi memastikan data dapat dipulihkan dengan cepat.
Pengelolaan yang Sederhana
Virtualisasi penyimpanan memungkinkan pengelolaan terpusat melalui satu interface. Admin IT dapat memantau kinerja, menyesuaikan kapasitas, dan melakukan pemeliharaan tanpa harus mengakses setiap perangkat secara manual.
Biaya Operasional Lebih Rendah
Dengan pemanfaatan kapasitas yang optimal dan pengurangan kebutuhan perangkat keras baru, perusahaan dapat menekan biaya investasi sekaligus biaya operasional.
Ciptakan Metode Penyimpanan yang Aman dan Fleksibel dengan DC Virtualization dari Huawei!
Untuk menghadapi pertumbuhan data yang masif, perusahaan perlu strategi penyimpanan yang aman, efisien, dan mudah dikelola. Oleh karena itu, solusi DC Virtualization dari Huawei dapat mendukung fleksibilitas bisnis Anda.
Solusi ini dilengkapi dengan teknologi canggih yang mengoptimalkan kapasitas penyimpanan, meningkatkan kinerja aplikasi, dan memastikan keamanan data. Selain itu, terdapat juga fitur-fitur seperti manajemen yang terpusat, skalabilitas tinggi, serta proteksi data tingkat enterprise.
Sebagai partner resmi Huawei, Phintraco Technology dapat membantu Anda mengimplementasikan solusi ini secara optimal.
Untuk informasi selengkapnya, hubungi marketing@phintraco.com sekarang!
Editor: Irnadia Fardila
20 Oct 2025
Muhammad Iqbal Iskandar Network Virtualization: Kunci Fleksibilitas dalam Jaringan
Kebutuhan akan jaringan yang andal, cepat, dan mudah dikelola kini menjadi prioritas utama. Di era bisnis digital yang semakin kompetitif, perusahaan kini harus menangani pertumbuhan data yang masif, aplikasi lintas lokasi, serta menjaga keamanan informasi dari ancaman siber yang semakin kompleks. Jaringan fisik tradisional sering kali tidak mampu mengikuti laju perubahan kebutuhan bisnis, karena bergantung pada perangkat keras dan konfigurasi manual. Oleh karena itu, salah satu solusi yang dapat digunakan adalah virtualisasi jaringan atau network virtualization.
Virtualisasi jaringan merupakan sebuah pendekatan modern di mana fungsi jaringan dipisahkan dari perangkat keras fisik dan mengubahnya jadi berbasis perangkat lunak (software based). Dengan pendekatan modern ini, perusahaan dapat menciptakan jaringan virtual yang fleksibel, hemat biaya, dan dapat diatur sesuai kebutuhan tanpa harus melakukan perubahan besar pada infrastruktur fisik. Artikel ini akan membahas virtualisasi jaringan, mulai dari definisinya, fungsi virtualisasi jaringan, contoh virtualisasi jaringan, serta keuntungan utamanya untuk bisnis. Simak artikel berikut ini untuk mengetahui informasi selengkapnya!
Apa itu Network Virtualization?
Network virtualization atau virtualisasi jaringan adalah proses pemisahan layanan jaringan (routing, switching, firewall, dan load balancing) dari perangkat keras fisik untuk dijalankan secara virtual. Teknologi ini memungkinkan administrator untuk membuat beberapa jaringan virtual yang independen di atas infrastruktur fisik yang sama.
Dengan pendekatan ini, setiap jaringan virtual dapat memiliki aturan, kebijakan, dan sumber dayanya sendiri tanpa harus mengganggu jaringan lain. Hal ini sangat bermanfaat bagi perusahaan yang menjalankan banyak aplikasi dengan tingkat keamanan atau kinerja yang berbeda, karena semua kebutuhan dapat dikelola secara terpisah dalam satu lingkungan fisik.
Bagaimana Cara Kerja Network Virtualization?
Prinsip kerja virtualisasi jaringan adalah melakukan abstraksi lapisan jaringan fisik ke dalam lapisan virtual yang dikelola oleh perangkat lunak. Beberapa komponen kunci seperti hypervisor, virtual switch, dan overlay network memiliki peran penting dalam menciptakan jaringan virtual tersebut.
Dalam praktiknya, administrator dapat membuat jaringan virtual baru hanya melalui konfigurasi perangkat lunak, tanpa harus menambah kabel, router, atau switch fisik. Software-Defined Networking (SDN) sering digunakan sebagai fondasi untuk mengontrol dan memantau seluruh jaringan secara terpusat.
Misalnya, sebuah perusahaan e-commerce yang perlu menambahkan jaringan khusus untuk layanan pembayaran dapat membuatnya hanya dalam hitungan menit melalui sebuah panel manajemen virtual. Mereka tidak perlu lagi berinvestasi pada perangkat keras tambahan, dan jaringan baru bisa langsung diatur sesuai kebijakan keamanan yang ketat.
Apa Saja Tipe Network Virtualization?
Secara umum, virtualisasi jaringan dibedakan menjadi dua tipe berdasarkan fokusnya yang disesuaikan dengan kebutuhan bisnis. Berikut ini adalah tipe network virtualization beserta masing-masing penjelasannya:
Internal Network Virtualization
Tipe virtualisasi jaringan internal fokus pada virtualisasi di dalam satu server atau satu data center. Internal network virtualization dapat memungkinkan penggabungan beberapa jaringan virtual dalam satu lingkungan fisik, sehingga setiap aplikasi atau divisi memiliki jaringan sendiri yang aman. Perusahaan juga dapat memisahkan jaringan untuk keperluan development, testing, dan produksi meskipun semuanya berjalan di infrastruktur fisik yang sama.
External Network Virtualization
Kebalikan dari tipe internal, tipe external network virtualization berjalan dengan menggabungkan beberapa jaringan fisik menjadi satu jaringan virtual besar. Pendekatan ini sangat ideal untuk perusahaan yang memiliki banyak cabang atau data center di berbagai lokasi fisik. Dengan pendekatan external network virtualization, administrator infrastruktur IT dapat mengelola seluruh aspek dalam jaringan dari satu panel kendali, seolah-olah semuanya adalah satu kesatuan, sehingga memudahkan proses koordinasi dan pemeliharaan.
Kedua tipe tersebut dapat bekerja sama dengan teknologi lain seperti VLAN, VXLAN, dan overlay network untuk memastikan jaringan virtual tetap aman, efisien, dan mudah diskalakan.
Apa Saja Keuntungan Virtualisasi Jaringan untuk Perusahaan?
Mengadopsi pendekatan virtualisasi jaringan memiliki beberapa keuntungan strategis yang dapat meningkatkan kinerja dan efisiensi bisnis. Beberapa keuntungan utama dari virtualisasi jaringan adalah:
Fleksibilitas dan Skalabilitas Tinggi
Keuntungan utama dari virtualisasi jaringan terletak pada fleksibilitasnya. Perusahaan dapat menambah, mengurangi, atau memodifikasi jaringan hanya melalui perangkat lunak tanpa perlu menambah perangkat keras. Skalabilitas yang tinggi ini memudahkan perusahaan untuk menyesuaikan kapasitas jaringan sesuai pertumbuhan bisnis atau lonjakan trafik mendadak, misalnya saat promo besar atau peluncuran produk baru.
Efisiensi Biaya
Dengan mengurangi ketergantungan pada perangkat keras fisik, teknologi virtualisasi jaringan mampu menekan biaya investasi awal dan biaya operasional. Selain itu, pemeliharaan perangkat juga lebih sederhana karena sebagian besar proses pengaturan telah dilakukan melalui perangkat lunak.
Peningkatan Keamanan
Setiap jaringan virtual dapat diisolasi satu sama lain sehingga ancaman keamanan tidak mudah menyebar. Teknologi seperti micro-segmentation memungkinkan administrator menetapkan kebijakan keamanan khusus untuk setiap jaringan, melindungi data sensitif dari serangan internal maupun eksternal.
Kinerja dan Pengelolaan yang Lebih Baik
Pengelolaan jaringan menjadi lebih praktis dengan interface yang terpusat. Administrator dapat memantau trafik, mengatur prioritas data, dan melakukan troubleshooting dari satu dashboard. Hal ini mengurangi risiko bottleneck dan meningkatkan kecepatan layanan, terutama untuk aplikasi yang memerlukan respons real-time.
Integrasi Cloud dan Data Center Modern
Virtualisasi jaringan juga sangat mendukung migrasi ke cloud publik maupun hybrid cloud. Perusahaan dapat memindahkan aplikasi atau data ke lingkungan cloud tanpa perlu melakukan perubahan besar pada jaringan fisik, sehingga proses migrasi lebih cepat dan aman.
Baca Juga: Migrasi Data Center: Strategi dan Prosedur dalam PelaksanaannyaTingkatkan Fleksibilitas Jaringan Anda dengan Solusi DC Virtualization dari Huawei!
Untuk bisa memaksimalkan potensi virtualisasi jaringan, perusahaan perlu platform virtualisasi yang andal, efisien, dan mudah diintegrasikan dengan infrastruktur yang telah ada. Oleh karena itu, Huawei hadir dengan solusi Data Center Virtualization yang mendukung penerapan virtualisasi jaringan dengan manajemen terpusat, skalabilitas tinggi, dan keamanan tingkat enterprise.
Dengan solusi DC Virtualization, Anda dapat membangun virtual network yang tangguh dan fleksibel tanpa harus melakukan investasi pada perangkat keras. Sebagai partner resmi Huawei, Phintraco Technology dapat memastikan implementasi solusi ini berjalan dengan optimal untuk bisnis Anda.
Untuk informasi selengkapnya, hubungi marketing@phintraco.com sekarang!
Editor: Irnadia Fardila