 01 Dec 2025
Muhammad Iqbal Iskandar
Application Performance Monitoring: Kunci Kinerja Optimal Aplikasi
Di dalam dunia bisnis modern saat ini, digitalisasi dan performa aplikasi merupakan salah satu faktor utama penentu keberhasilan perusahaan. Pengguna modern kini mengharapkan layanan yang serba cepat, responsif, dan selalu tersedia di berbagai perangkat, baik web maupun mobile. Segala kemudahan tersebut didukung oleh kompleksitas arsitektur modern, mulai dari microservices, container, hingga multi cloud environment yang membuat pemantauan performa aplikasi jadi lebih rumit. Di sinilah application performance monitoring atau APM berperan penting sebagai sistem monitoring yang memastikan setiap komponen bekerja sebagaimana mestinya
Dengan APM, perusahaan dapat mengidentifikasi gangguan performa aplikasi bisnis mereka dengan lebih cepat, menemukan akar masalah, serta mengoptimalkan pengalaman pengguna secara menyeluruh. Artikel ini akan membahas seluk-beluk APM mulai dari definisinya, mengapa teknologi ini penting, bagaimana cara kerjanya, perbedaannya dengan observability, serta manfaatnya untuk perusahaan. Simak artikel berikut ini untuk informasi selengkapnya!
Apa itu APM (Application Performance Monitoring)?
Application performance monitoring atau APM adalah serangkaian proses, alat, dan praktik yang digunakan untuk memantau, mengelola, serta mengoptimalkan performa aplikasi. Tujuan utamanya adalah memastikan bahwa aplikasi berjalan sesuai dengan standar performa yang diharapkan, baik dari sisi teknis maupun pengalaman pengguna. Teknologi ini mencakup beberapa komponen penting seperti monitoring waktu respons, analisis transaksi end-to-end, deteksi anomali performa, serta monitoring dependensi antar layanan. Dengan teknologi ini, perusahaan dapat menjaga Service Level Objectives (SLO) dan meningkatkan kepuasan pengguna akhir. APM dapat menjadi sistem cerdas yang menjadi bagian dari digital experience management modern.
Mengapa Perusahaan Perlu Menggunakan APM?
Performa aplikasi yang buruk dapat berakibat fatal di dalam lingkungan digital yang semakin kompetitif. Penundaan satu detik saja dalam loading time dapat menurunkan tingkat konversi pelanggan secara signifikan. Selain itu, gangguan atau downtime dapat merusak reputasi merek dan menyebabkan kerugian finansial yang besar.
Perusahaan perlu mengidentifikasi masalah dengan cepat. Oleh karena itu, APM dapat menjadi solusi pendeteksi anomali dan memberikan peringatan otomatis. Selain itu, perusahaan juga dapat menurunkan waktu pemulihan insiden dengan analitik akar penyebab masalah yang otomatis. Tim DevOps dapat segera memperbaiki masalah tanpa menelusuri log secara manual.
Secara keseluruhan, APM sangat penting agar perusahaan dapat mengotomatiskan proses pemantauan sehingga tim dapat fokus pada pengembangan atau inovasi baru untuk aplikasi tersebut.
Bagaimana Cara Kerja Application Performance Monitoring Tools?
Secara umum, APM dapat mengumpulkan dan menganalisis data dari seluruh lapisan sistem aplikasi. Jika dibedah lebih dalam, proses ini mencakup tiga lapis pemantauan utama, yaitu:
Monitoring Infrastruktur
Pada lapisan ini, APM memantau sumber daya infrastruktur IT seperti CPU, memori, jaringan, cloud, serta performa container dan VM untuk memastikan lingkungan aplikasi berfungsi optimal.
Monitoring Aplikasi
Di tingkat ini, APM melacak metrik seperti response time, error rate, dan throughput. Teknologi ini akan secara otomatis menelusuri setiap transaksi pengguna dan menunjukkan titik-titik bottleneck di dalam sistem.
Monitoring User Experience
Beberapa APM modern juga memantau bagaimana pengguna berinteraksi dengan aplikasi, mulai dari klik, waktu loading halaman, hingga lokasi dan perangkat yang digunakan.
Ketiga lapisan ini kemudian dikumpulkan melalui integrasi API atau agent-based monitoring, lalu dianalisis menggunakan AI-driven analytics untuk menemukan anomali. Dengan cara kerja ini, APM dapat memberikan wawasan full-stack monitoring sehingga tim developer dan IT dapat memahami performa sistem secara utuh, mulai dari kode hingga customer experience.
Apa Saja Perbedaan Application Performance Monitoring dan Observability?
Meski sekilas terlihat sama, APM dan observability memiliki perbedaan pada segi fokusnya. Secara umum, APM berfungsi untuk mendeteksi dan memantau performa aplikasi dan menemukan apa yang salah. Sementara itu, observability lebih fokus pada pemahaman mendalam terhadap sistem yang kompleks untuk menemukan penyebab sesuatu terjadi.
Meski begitu, data yang diambil umumnya sama, yaitu metriks, traces, dan logs, meskipun observability umumnya mengambil konteks tambahan lagi.
Apa Saja Manfaat Mobile Application Performance Monitoring untuk Perusahaan?
Aplikasi mobile kini menjadi salah satu platform pilihan utama untuk interaksi pelanggan dengan brand. Oleh karena itu, APM untuk aplikasi mobile menjadi sangat penting dalam strategi digital perusahaan modern saat ini. Beberapa manfaat utamanya antara lain adalah:
Pengalaman Pengguna yang Konsisten
APM dapat membantu mencegah aplikasi mengalami lag, crash atau bahkan waktu loading yang lama. Performa aplikasi yang lancar dan responsif dapat meningkatkan pengalaman pengguna dan memberikan pengalaman yang konsisten.
Meningkatkan Konversi dan Loyalitas Pelanggan
Aplikasi yang berjalan dengan cepat dan stabil dapat membantu meningkatkan retensi pengguna. Retensi pengguna yang tinggi secara tidak langsung akan mendorong engagement, dan juga konversi.
Mempercepat Siklus Pengembangan
Tim developer dapat melakukan pengembangan aplikasi dengan lebih cepat karena APM memberikan data performa real time. Developer juga dapat memperbaiki bug dan merilis update lebih cepat.
Pengambilan Keputusan Berbasis Data
Insight dan data dari APM dapat membantu manajemen perusahaan untuk memahami perilaku pengguna dan performa aplikasi. Hal ini mendorong pengambilan keputusan dan penentuan prioritas yang berbasis data.
Pastikan Aplikasi Bisnis Anda Memiliki Performa Tinggi dengan Solusi Application Performance Monitoring dari Phintraco Technology!
Untuk bisa menjaga keunggulan kompetitif di era digital, perusahaan perlu memastikan bahwa aplikasi mereka berjalan dengan cepat, efisien, dan bebas gangguan. Oleh karena itu, Phintraco Technology menghadirkan solusi Application Performance Monitoring (APM) yang didukung teknologi AI.
Solusi APM dari kami dapat memberikan analitik akar penyebab secara otomatis, full-stack observability dari infrastruktur hingga customer experience, serta integrasi yang mulus dengan berbagai platform.
Untuk informasi selengkapnya, hubungi marketing@phintraco.com sekarang!
Editor: Irnadia Fardila
 24 Nov 2025
Muhammad Iqbal Iskandar
Serangan Overlay: Cara Kerja, Dampak, dan Cara Mencegahnya
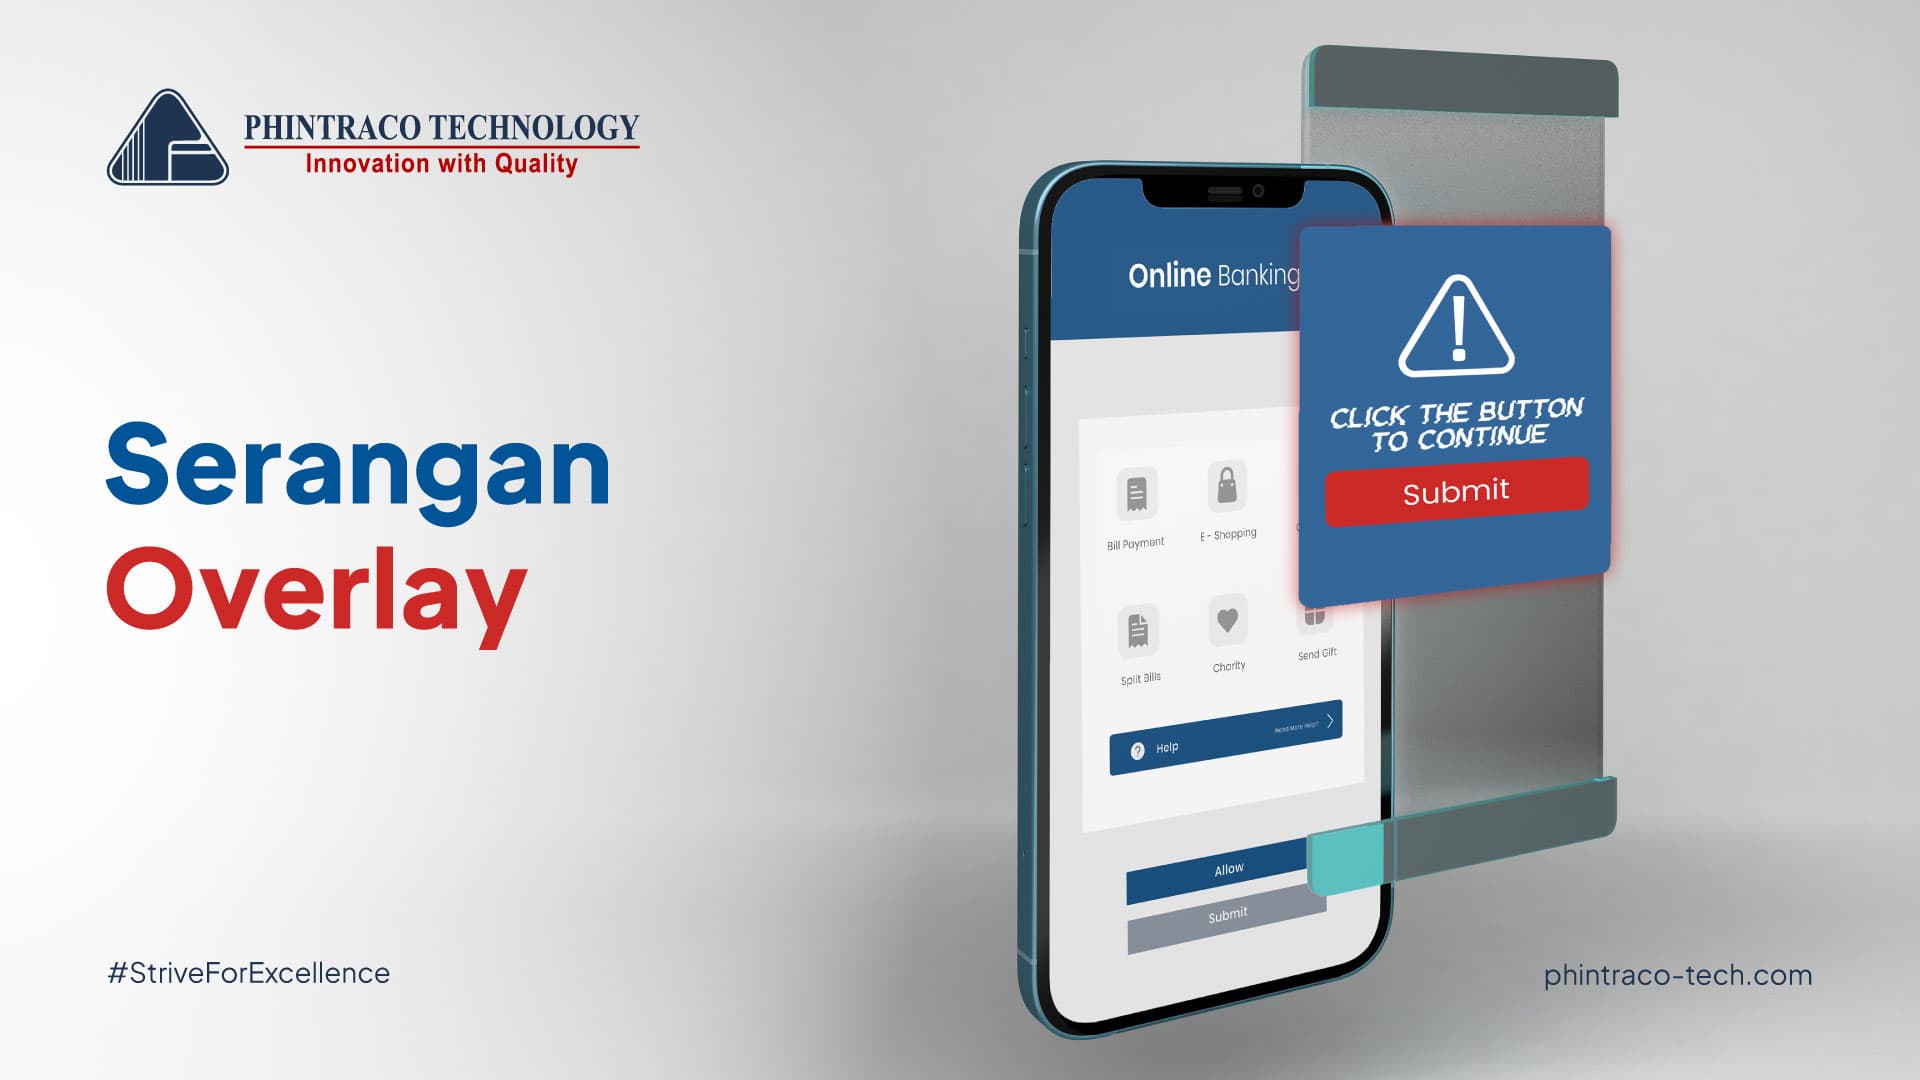
Serangan siber terhadap aplikasi mobile kini terus meningkat selama beberapa tahun terakhir. Peningkatan signifikan ini berjalan seiring dengan semakin pesatnya transformasi digital di berbagai sektor, mulai dari perbankan, e-commerce, dan layanan bisnis lainnya. Pelanggan kini dapat melakukan transaksi, pembelian, hingga otentikasi identitas melalui smartphone mereka. Kondisi ini membuat mobile app jadi target utama pelaku kejahatan siber yang mengincar data sensitif. Salah satu metode serangan yang sulit dideteksi adalah serangan overlay atau overlay attack.
Overlay attack memanfaatkan manipulasi visual untuk menipu pengguna agar memberikan informasi rahasia seperti kredensial login, nomor kartu kredit, atau kode OTP. Penjahat siber meniru tampilan aplikasi asli dan menempatkan lapisan interface palsu di atasnya. Karena terlihat identik, pengguna tanpa sadar memasukkan data pribadi ke dalam layar palsu. Overlay attack Android dan overlay attack iPhone kini mulai berkembang dengan teknik berbasis web dan bug UI. Artikel ini akan membahas serangan overlay secara mendalam mulai dari definisi, cara kerja, dampak, dan cara mencegahnya.
Apa itu Serangan Overlay?
Serangan overlay adalah teknik yang digunakan oleh penyerang untuk membuat lapisan tampilan palsu di atas interface aplikasi sah. Tujuannya adalah untuk meniru tampilan asli aplikasi dan menipu pengguna agar memasukkan data sensitif ke dalam interface palsu tersebut. Teknik ini merupakan bentuk serangan phishing berbasis aplikasi, di mana interface yang tampak asli ini sebenarnya dikontrol oleh malware di latar belakangnya.
Overlay attacks sering digunakan oleh malware perbankan mobile, seperti Anubis, Cerberus, atau EventBot, yang secara khusus menargetkan aplikasi finansial. Begitu pengguna mengetikkan data login atau nomor kartu, informasi tersebut langsung dikirim ke server penyerang.
Jenis serangan ini lebih sering terkena di sistem Android, karena sistem Android mengizinkan aplikasi untuk menampilkan elemen grafis di atas aplikasi lain. Sebaliknya, di sistem iOS yang lebih ketat dalam izin sistem, overlay tetap bisa terjadi melalui web overlay phishing atau eksploitasi bug UI.
Bagaimana Cara Kerja Serangan Overlay?
Serangan overlay dapat dilancarkan melalui beberapa cara, teknik, dan langkah. Secara umum, prosesnya dimulai ketika pengguna tanpa sadar mengunduh aplikasi jahat dari toko tidak resmi atau melalui tautan palsu. Aplikasi ini kemudian meminta izin untuk menampilkan konten di atas aplikasi lain, yang memungkinkan malware beroperasi tanpa sepengetahuan pengguna. Izin ini menjadi pintu masuk bagi malware untuk memantau aktivitas pengguna, seperti saat mereka membuka aplikasi mobile banking atau e-wallet.
Setelah mendeteksi aplikasi target, malware akan menampilkan layar login palsu yang menyerupai interface asli aplikasi tersebut. Pengguna yang terkecoh memasukkan informasi sensitif, seperti data login atau detail kartu kredit, yang langsung dikirim ke server penyerang. Data curian ini kemudian digunakan untuk transaksi ilegal, pencurian identitas, atau penipuan finansial, sehingga menyebabkan kerugian signifikan bagi korban.
Apa Saja Dampak Serangan Overlay?
Overlay attack adalah jenis serangan siber dan penipuan yang tentu sangat berdampak buruk bagi pengguna, pemilik aplikasi dan ekosistem digital. Berikut adalah beberapa dampak utamanya:
Kehilangan Data Sensitif
Informasi login, PIN, OTP, dan detail kartu kredit dapat dicuri oleh penyerang melalui layar palsu untuk disalahgunakan dalam transaksi ilegal atau pencurian identitas.
Akses Ilegal ke Akun
Penyerang juga dapat mengambil alih akun perbankan, e-wallet, atau marketplace korban, menyebabkan kerugian finansial langsung dan potensi penyalahgunaan lebih lanjut.
Kerugian Psikologis Pengguna
Korban overlay attack sering kehilangan kepercayaan terhadap aplikasi digital, termasuk yang resmi, sehingga enggan menggunakan layanan serupa di masa depan.
Rusaknya Reputasi Bisnis
Pengguna cenderung akan menyalahkan aplikasi resmi atas kebocoran data, sehingga merusak reputasi developer aplikasi atau perusahaan di mata publik dan pelanggan.
Kompleksitas Ancaman Digital
Overlay attack meningkatkan tantangan keamanan di ekosistem mobile, sehingga menyulitkan deteksi manual dan mendorong kebutuhan solusi keamanan canggih untuk membedakan aktivitas sah dan jahat.
Apa Saja Jenis Overlay Attack?
Terdapat beberapa jenis overlay attack yang paling umum dijumpai, yaitu:
- Full-Screen Overlay: Layar palsu yang menutupi seluruh interface aplikasi target, seperti laman login perbankan, sehingga pengguna tak sadar aplikasi asli tidak aktif.
- Partial Overlay: Elemen UI palsu muncul di bagian layar tertentu, seperti kolom password, tampak normal dan sulit dideteksi.
- Toast Overlay Attack: Malware menggunakan notifikasi toast untuk menampilkan UI palsu tanpa izin khusus, sulit diblokir.
- Web Overlay Phishing: Halaman web yang menyerupai aplikasi asli, seperti bank, menipu pengguna iPhone untuk memasukkan kredensial.
- Accessibility Overlay Attack: Malware Android memanfaatkan izin aksesibilitas untuk menampilkan overlay jahat atau mengisi formulir otomatis.
- Floating or Pop-Up Overlay: Jendela kecil palsu yang muncul saat aktivitas penting, seperti input OTP, untuk mencuri data pengguna.
Bagaimana Cara Mencegah Mobile App Overlay Attack?
Untuk bisa mencegah overlay attacks pemilik dan pengembang aplikasi perlu melakukan langkah-langkah berikut:
Implementasikan Runtime Application Protection (RASP)
RASP dapat mendeteksi dan memblokir aktivitas overlay berbahaya secara real-time. Teknologi ini juga melaporkan ancaman langsung ke tim keamanan untuk respons cepat.
Gunakan Secure UI dan Anti-Overlay Library
Pustaka keamanan interface mencegah aplikasi pihak ketiga menampilkan konten di atas aplikasi utama. Framework modern mendeteksi dan memutus interaksi overlay secara otomatis.
Terapkan App Shielding
App shielding dapat melindungi aplikasi dari reverse engineering dan modifikasi kode untuk mencegah pembuatan overlay palsu. Teknik ini memastikan integritas UI aplikasi tidak dapat ditiru secara ilegal.
Tambahkan Lapisan Keamanan SDK
SDK (Software Development Kit) keamanan mobile dapat mendeteksi overlay jahat, melindungi dari emulator, dan memperingatkan saat aplikasi berjalan di lingkungan tidak aman.
Lakukan Threat Monitoring dan Analitik Keamanan
Lakukan pemantauan perilaku aplikasi secara berkelanjutan mengidentifikasi pola serangan overlay baru. Analitik ancaman memberikan wawasan untuk pembaruan keamanan proaktif.
Lindungi Aplikasi Mobile Bisnis Anda dari Serangan Overlay dengan Mobile App Security dari Phintraco Technology!
Overlay attack dan serangan siber lainnya kini menargetkan pengguna dan bisnis di seluruh dunia. Perusahaan yang mengandalkan aplikasi mobile untuk operasional bisnis wajib meningkatkan keamanannya. Oleh karena itu, Phintraco Technology menyediakan solusi mobile app security yang adaptif terhadap serangan overlay.
Solusi keamanan dari kami dapat memberikan fitur deteksi otomatis, proteksi runtime, serta integrasi SDK yang mudah. Sehingga memastikan aplikasi bisnis Anda tetap aman bahkan ketika dijalankan di perangkat pengguna yang terinfeksi malware.
Untuk informasi selengkapnya, hubungi marketing@phintraco.com sekarang!
Editor: Irnadia Fardila
 20 Nov 2025
Muhammad Iqbal Iskandar
Code Injection: Serangan Berbasis Kode dalam Aplikasi Mobile
Seiring dengan meningkatnya konektivitas antar manusia di era digital, aplikasi mobile kini telah menjadi pilihan utama bagi pengguna untuk berinteraksi dengan berbagai layanan digital. Layanan digital kini meliputi transaksi keuangan hingga komunikasi pribadi. Akan tetapi, di balik kepraktisan tersebut, terdapat ancaman siber yang semakin kompleks dan canggih. Salah satu ancaman yang berbahaya jika diabaikan adalah code injection, serangan yang menyusupkan kode berbahaya ke aplikasi mobile untuk mengambil kendali dan mencuri data penting.
Memahami cara kerja code injection merupakan langkah penting bagi developer dan pemilik aplikasi mobile. Karena serangan ini memiliki dampak yang cukup fatal, khususnya dalam hal kepercayaan pengguna, reputasi bisnis, dan kerugian hukum. Oleh karena itu, memahami bagaimana cara serangan ini bekerja dan cara mencegahnya merupakan langkah penting dalam upaya menjaga integritas dan keamanan aplikasi mobile. Artikel ini akan membahas serangan code injection, mulai dari definisinya, cara kerja, dampak, jenis, serta cara mencegahnya. Simak artikel ini untuk mengetahui informasi selengkapnya!
Apa itu Code Injection dalam Cyber Security?
Code injection adalah jenis serangan siber di mana penyerang menyisipkan atau 'menyuntikkan' kode berbahaya ke dalam aplikasi agar dijalankan oleh sistem target. Kode ini dapat berupa perintah tambahan, skrip, atau potongan program yang dimasukkan melalui celah keamanan pada input, API, atau bahkan komponen runtime.
Tujuan utama dari serangan ini adalah mengubah perilaku aplikasi, baik untuk mendapatkan akses tidak sah, mencuri data sensitif, maupun menjalankan perintah yang tidak seharusnya dilakukan. Berbeda dari command injection atau SQL injection yang biasanya fokus pada perintah sistem atau database, injeksi kode punya ruang lingkup yang lebih luas karena menyerang langsung ke logika program.
Dalam konteks keamanan aplikasi mobile, serangan ini bisa terjadi saat kode asing dimasukkan ke dalam proses aplikasi, misalnya lewat library pihak ketiga, komponen WebView, atau modifikasi runtime. Akibatnya, pelaku bisa memanipulasi fungsi internal aplikasi tanpa sepengetahuan pengembang atau pengguna.
Bagaimana Cara Kerja Code Injection?
Serangan injeksi kode ini dimulai ketika aplikasi gagal untuk memvalidasi input atau aktivitas eksternal yang diterima. Penyerang kemudian akan memanfaatkan celah tersebut untuk menyuntikkan kode yang tampak sah, namun sebenarnya berisi instruksi berbahaya.
Prosesnya dapat dijelaskan dalam tiga tahap utama. Pertama, penyerang mencari titik lemah, seperti form input, API backend, atau library yang tidak divalidasi. Lalu melalui celah tersebut, pelaku menyisipkan skrip atau instruksi tambahan. Kemudian sistem atau aplikasi menjalankan kode tersebut tanpa menyadari bahwa itu bukan bagian dari program asli.
Dalam aplikasi Android, serangan dapat terjadi pada lapisan Java/Kotlin maupun native library (C/C++), terutama jika debugging mode aktif atau signature verification tidak diterapkan. Di iOS, injeksi bisa dilakukan lewat dynamic library loading, method swizzling, atau process hooking.
Apa Saja Dampak Code Injection?
Injeksi kode berbahaya ini memiliki dampak yang luas dan fatal, tidak hanya bagi pengguna tetapi juga bagi bisnis pemilik/pengembang aplikasi. Salah satu dampak utamanya adalah kebocoran data sensitif di mana penyerang mengakses informasi penting. Mulai dari kredensial pengguna, token autentikasi, atau informasi keuangan secara langsung dari memori aplikasi.
Selain itu, serangan ini juga dapat mengubah logika bisnis aplikasi, seperti mematikan sistem verifikasi, memanipulasi saldo, atau memalsukan hasil transaksi. Setelah kode disuntikkan, aplikasi hasil modifikasi (tampered app) dapat disebarkan secara ilegal sehingga dapat merusak reputasi merek.
Pelanggaran keamanan siber seperti ini juga bisa memicu sanksi hukum, dan menghilangkan kepercayaan pengguna, khususnya di industri keuangan yang memiliki regulasi ketat terkait keamanan data dan transaksi digital.
Apa Saja Jenis Serangan Code Injection Vulnerability?
Serangan injection bisa dilakukan dalam berbagai bentuk. Setiap jenis-jenis ini juga bisa terjadi secara tunggal atau kombinasi. Berikut adalah jenis-jenis serangan injection yang perlu dipahami:
SQL Injection
Jenis serangan injeksi klasik yang menargetkan database dengan menyisipkan perintah SQL tambahan. Di aplikasi mobile, hal ini bisa terjadi bila input pengguna diteruskan ke API backend tanpa validasi yang tepat.
Command Injection
Dalam jenis ini, pelaku menyisipkan perintah sistem (shell command) untuk dijalankan oleh server atau perangkat. Jika aplikasi memiliki komponen yang berinteraksi langsung dengan sistem operasi, risiko ini meningkat.
Script Injection (JavaScript Injection)
Serangan ini terjadi saat skrip berbahaya dimasukkan ke dalam komponen WebView atau browser embedded di dalam aplikasi. Skrip ini dapat mencuri token sesi atau mengalihkan pengguna ke situs phishing.
DLL/Library Injection
Penyerang menambahkan dynamic link library (.dll) ke dalam proses aplikasi agar kode asing dieksekusi bersamaan dengan aplikasi asli. Banyak digunakan untuk cheat pada game atau memodifikasi fungsi aplikasi finansial.
Process Injection
Kode disuntikkan langsung ke proses runtime aplikasi, yang memungkinkan pelaku memantau aktivitas atau mengubah perilaku internal.
Object Injection / Deserialization Attack
Serangan ini memanfaatkan proses deserialisasi data yang tidak aman untuk mengeksekusi objek berbahaya di memori aplikasi.
Runtime Hooking / Function Overriding
Teknik ini sangat populer pada Android dan iOS untuk melewati mekanisme keamanan, misalnya bypass enkripsi, root detection, atau otentikasi biometrik.
Code Modification Injection (Tampering)
Kode aplikasi dimodifikasi sebelum instalasi (tampering), biasanya pada file APK atau IPA, dan disebarkan ulang oleh pihak ketiga tanpa izin.
Bagaimana Cara Mencegah Code Injection untuk Mobile App?
Melindungi aplikasi mobile dari serangan injection perlu pendekatan yang berlapis mulai dari pengembangan hingga perlindungan runtime. Berikut adalah langkah-langkah yang direkomendasikan:
Validasi dan Sanitasi Input
Selalu periksa semua input pengguna sebelum diproses. Gunakan whitelist untuk menentukan format dan jenis data yang diizinkan, dan hindari penggunaan fungsi seperti eval() atau exec() yang mengeksekusi string sebagai kode.
Gunakan Secure Coding Practices
Terapkan parameterized queries untuk mencegah injeksi SQL, gunakan API yang aman, dan hindari menyimpan logika sensitif di sisi klien.
Implementasi Runtime Application Self-Protection (RASP)
Solusi RASP bisa membuat aplikasi mendeteksi dan menghentikan aktivitas injeksi kode secara real-time. Dengan proteksi runtime, aplikasi dapat mengenali upaya hooking, debugging, atau library injection bahkan setelah diinstal pada perangkat pengguna.
Gunakan Code Obfuscation dan Integrity Verification
Terapkan code obfuscation untuk menyulitkan penyerang dalam membaca struktur aplikasi, dan gunakan checksum atau signature verification untuk memastikan file aplikasi belum dimodifikasi.
Amankan Komunikasi Data
Pastikan semua komunikasi menggunakan protokol terenkripsi (TLS/SSL) dengan certificate pinning. Hindari mengirimkan data sensitif tanpa enkripsi atau melalui jaringan publik yang tidak aman.
Cegah dan Deteksi Code Injection Secara Dini dengan Mobile App Security dari Phintraco Technology!
Code injection merupakan ancaman yang bisa menghancurkan kepercayaan pengguna dan reputasi brand dalam sekejap. Untuk melindungi aplikasi mobile Anda dari serangan injeksi kode dan modifikasi berbahaya, Anda perlu perlindungan yang bekerja di dalam aplikasi, bukan hanya di sekitarnya.
Oleh karena itu, Phintraco Technology menghadirkan solusi mobile app security menyeluruh dengan fitur-fitur seperti RASP, anti-tampering, dan real-time threat detection untuk mendeteksi, mencegah, dan memblokir injeksi kode sebelum merusak sistem Anda.
Untuk informasi selengkapnya, hubungi marketing@phintraco.com sekarang!
Editor: Irnadia Fardila
 17 Nov 2025
Muhammad Iqbal Iskandar
Keamanan Mobile Banking: Lapisan Pelindung Transaksi Mobile
Dalam era digital saat ini, mobile banking telah menjadi tulang punggung layanan keuangan modern. Nasabah kini menuntut kecepatan, kenyamanan, dan aksesibilitas tinggi, semuanya melalui perangkat seluler. Namun, di balik kemudahan tersebut, muncul tantangan serius bagi lembaga keuangan dan pengembang aplikasi yaitu bagaimana memastikan bahwa setiap transaksi berjalan aman dari ancaman siber. Oleh karena itu, keamanan mobile banking merupakan hal yang serius dan penting untuk diperhatikan.
Bagi institusi keuangan dan pemilik aplikasi mobile banking, menjaga keamanan merupakan kewajiban teknis dan strategi bisnis jangka panjang. Ancaman siber seperti malware injection, phishing, atau peretasan aplikasi dapat merusak reputasi, mengakibatkan kerugian finansial, dan menghilangkan kepercayaan nasabah. Oleh karena itu, fitur keamanan mobile banking menjadi pondasi utama dalam mempertahankan kredibilitas dan daya saing di dunia keuangan digital. Artikel ini akan membahas mobile banking security mulai dari definisinya, cara kerja sistemnya, indikatornya, serta tips keamanan mobile banking bagi bisnis. Simak artikel berikut ini untuk mengetahui informasi selengkapnya!
Apa yang Dimaksud dengan Keamanan Mobile Banking?
Keamanan mobile banking merujuk pada serangkaian mekanisme, kebijakan, dan teknologi yang dirancang untuk menjaga integritas, kerahasiaan, serta keandalan transaksi keuangan melalui perangkat seluler. Dalam konteks bisnis, keamanan ini mencakup perlindungan dari ancaman internal maupun eksternal yang dapat mengganggu operasional aplikasi dan mengancam data nasabah.
Sistem ini umumnya dibangun di atas tiga lapisan utama, yaitu lapisan aplikasi, komunikasi, dan identitas. Lapisan aplikasi berfungsi untuk mencegah modifikasi, injeksi kode, atau eksploitasi aplikasi. Komunikasi berperan untuk menjamin koneksi terenkripsi antara pengguna dan server bank. Sementara itu, lapisan identitas (user) berperan untuk memverifikasi pengguna melalui autentikasi multi-faktor dan kontrol akses.
Implementasi fitur mobile banking security seperti enkripsi data, biometric login, dan runtime protection adalah langkah teknis sekaligus investasi reputasional yang menentukan tingkat kepercayaan publik terhadap layanan keuangan digital.
Bagaimana Cara Kerja Sistem Keamanan Mobile Banking?
Sistem security dalam mobile banking bekerja melalui kombinasi antara enkripsi, autentikasi, proteksi aplikasi, dan analisis perilaku secara real time. Berikut adalah beberapa mekanisme utama yang perlu diperhatikan:
Enkripsi dan Komunikasi Aman
Semua data yang berpindah antara perangkat pengguna dan server bank akan dienkripsi secara end-to-end menggunakan protokol seperti TLS 1.3. Protokol ini mencegah penyadapan data, serangan man-in-the-middle, dan kebocoran informasi rahasia.
Bagi developer, memastikan sertifikat SSL valid dan memperbarui protokol keamanan secara berkala adalah bagian penting dari compliance keamanan digital.
Otentikasi Multi-Faktor dan Manajemen Identitas
Lapisan otentikasi berlapis (Multi-Factor Authentication) adalah salah satu fitur keamanan mobile banking yang paling krusial. Sistem ini menggabungkan faktor pengetahuan (PIN atau password), faktor kepemilikan (OTP atau token perangkat), dan faktor biometrik (sidik jari/wajah).
Proteksi Aplikasi dan Deteksi Ancaman Runtime
Untuk mencegah modifikasi aplikasi, bank perlu menerapkan teknologi seperti Mobile App Shielding dan Runtime Application Self-Protection (RASP). App Shielding melindungi aplikasi dari reverse engineering dan code injection, sementara RASP bekerja secara real-time untuk mendeteksi indikasi peretasan, rooting, atau aktivitas mencurigakan di perangkat pengguna.
Analitik Keamanan dan Deteksi Anomali
Banyak lembaga keuangan kini menggunakan machine learning untuk memantau pola perilaku pengguna. Sistem ini dapat mengenali transaksi yang tidak biasa dan langsung memicu tindakan mitigasi, seperti temporary lock atau permintaan verifikasi tambahan. Pendekatan ini meminimalkan risiko penipuan tanpa mengganggu kenyamanan pengguna.
Apa Saja Indikator Keamanan Mobile Banking?
Aplikasi banking yang aman dapat dilihat dari efektivitas keamanannya. Berikut ini adalah beberapa indikator yang dapat dijadikan acuan:
Kepatuhan terhadap Standar Keamanan
Aplikasi yang aman dapat dilihat dari kepatuhan terhadap standar internasional seperti PCI DSS, ISO 27001, dan rekomendasi OWASP Mobile Top 10. Kepatuhan ini menunjukkan keseriusan institusi dalam melindungi data sensitif nasabah.
Otentikasi yang Adaptif dan Aman
Fitur seperti biometric authentication, dynamic PIN, atau OTP berbasis perangkat menandakan penerapan keamanan yang kuat. Sistem ini dapat mengurangi risiko serangan brute force dan meningkatkan pengalaman pengguna tanpa menurunkan tingkat proteksi.
Proteksi Runtime dan Anti-Tampering
Bagi developer, indikator keamanan aplikasi mobile banking yang paling krusial adalah kemampuan aplikasi untuk mendeteksi dan menolak manipulasi. Dengan perlindungan anti-tampering dan deteksi runtime, aplikasi akan tetap aman bahkan pada perangkat yang telah di-root.
Transparansi Pengelolaan Data
Terakhir, aplikasi yang aman selalu memiliki kebijakan privasi yang transparan, izin aplikasi yang relevan, serta mekanisme kontrol data yang bisa diaudit oleh regulator.
Bagaimana Cara Menjaga Keamanan Mobile Banking?
Untuk bisa menjaga keamanan di aplikasi mobile banking, pihak developer dan lembaga keuangan harus memperhatikan beberapa tips keamanan berikut ini:
Terapkan Arsitektur Keamanan Berlapis (Defense-in-Depth)
Implementasikan pendekatan berlapis yang melibatkan enkripsi, MFA, isolasi data sensitif, dan proteksi runtime. Dengan sistem yang berlapis, bahkan jika satu komponen diserang, lapisan lain tetap mampu menahan dampaknya.
Lakukan Audit dan Pengujian Keamanan Rutin
Lakukan audit berkala dan penetration testing memungkinkan pengembang menemukan potensi celah sebelum disalahgunakan. Langkah ini memperkuat fitur keamanan mobile app yang sudah diterapkan.
Terapkan Security by Design
Integrasikan keamanan sejak tahap awal pengembangan aplikasi, bukan hanya setelah peluncuran. Dengan prinsip security by design, setiap komponen sistem dibangun dengan pertimbangan keamanan sejak awal siklus hidup aplikasi.
Edukasi Nasabah dan Tim Internal
Walau fokus utama ada di sisi teknis, edukasi pengguna tetap penting. Lembaga perlu membangun kesadaran keamanan digital bagi tim internal dan nasabah agar mereka memahami praktik aman saat menggunakan aplikasi.
Tingkatkan Keamanan Mobile Banking Bisnis Anda dengan Mobile App Security dari Phintraco Technology!
Di tengah meningkatnya ancaman dunia digital, keamanan mobile banking merupakan bentuk komitmen utama terhadap kepercayaan nasabah. Oleh karena itu, percayakan keamanan mobile app banking Anda kepada solusi mobile app security dari Phintraco Technology!
Solusi dari kami dapat melindungi aplikasi perbankan Anda dengan enkripsi tingkat lanjut, deteksi ancaman runtime, hingga anti-tampering otomatis. Teknologi adaptif ini dapat memastikan pengalaman pengguna tetap lancar tanpa mengorbankan keamanan.
Untuk informasi selengkapnya, hubungi marketing@phintraco.com sekarang!
Editor: Irnadia Fardila
 10 Nov 2025
Muhammad Iqbal Iskandar
Trojan Virus Mobile Banking: Ancaman Utama Perbankan Mobile
Dalam dunia keuangan digital saat ini, trojan virus mobile banking menjadi salah satu ancaman paling berbahaya bagi pengguna aplikasi perbankan. Masih belum banyak yang memahami bagaimana bentuk virus trojan horse berkembang di ranah digital, terutama dalam bentuk trojan banking yang kini menargetkan pengguna smartphone. Padahal, trojan sendiri adalah jenis malware yang mampu menyamar sebagai aplikasi sah dan secara diam-diam mencuri informasi sensitif. Karena itu, penting bagi pengguna dan lembaga keuangan memahami bagaimana mencegah trojan mobile banking sebelum terjadi kerugian besar.
Seiring meningkatnya transaksi keuangan melalui ponsel, masalah keamanan pun menjadi isu krusial. Data dari berbagai lembaga keamanan siber menunjukkan lonjakan serangan banking trojan pada platform Android. Modusnya mulai dari aplikasi tiruan bank, tautan phishing, hingga overlay layar yang meniru interface resmi. Artikel ini akan membahas trojan mobile banking mulai dari definisinya, jenis-jenisnya, cara kerjanya, dampak, serta cara mencegahnya.
Apa itu Virus Trojan?
Pada dasarnya, virus trojan adalah program jahat yang menyamar sebagai software yang sah untuk menipu pengguna agar menginstalnya. Nama ini terinspirasi dari kisah Kuda Troya (Trojan Horse), yaitu strategi penipuan di mana musuh bersembunyi di dalam hadiah palsu. Dalam konteks digital, trojan horse ini bekerja dengan prinsip yang sama yaitu pengguna mengunduh sesuatu yang tampak aman, padahal di dalamnya tersembunyi malware yang berbahaya.
Tidak seperti virus atau worm yang dapat menggandakan diri, penyebaran trojan bergantung pada rekayasa sosial untuk masuk ke perangkat korban. Virus ini bisa disebarkan lewat email, pesan singkat, atau aplikasi yang tampak terpercaya. Di dalam perangkat mobile, trojan sering meniru aplikasi perbankan, platform investasi, atau update keamanan palsu. Setelah diinstal, trojan akan beraksi di latar belakang tanpa terdeteksi.
Apa Saja Jenis Virus Trojan?
Terdapat berbagai jenis trojan yang memiliki tujuan spesifik serta mekanisme yang berbeda. Berikut adalah beberapa jenis yang paling umum:
- Trojan Downloader: Bertujuan mengunduh malware tambahan ke perangkat setelah berhasil masuk.
- Trojan Spy atau Infostealer: Bertujuan memantau aktivitas pengguna, mencatat input keyboard, tangkapan layar, atau data aplikasi.
- Trojan Dropper: Menyembunyikan file berbahaya lain di dalam dirinya untuk menghindari deteksi antivirus.
- Trojan SMS: Bekerja dengan cara memotong pesan OTP atau notifikasi penting dari bank, sering digunakan untuk bypass verifikasi dua faktor.
- Trojan Banker (Banking Trojan): Jenis yang paling berbahaya karena dirancang khusus untuk mencuri kredensial perbankan digital.
Bagaimana Cara Kerja Trojan Virus Mobile Banking?
Proses dan cara kerja serangan virus trojan dalam mobile banking berlangsung dalam beberapa tahapan, yaitu:
Infiltrasi
Pada tahap awal, virus trojan biasanya akan masuk melalui aplikasi palsu di luar toko resmi (APK palsu) atau tautan phishing. Pengguna biasanya mengunduh aplikasi yang terlihat seperti versi resmi mobile banking.
Instalasi
Setelah aplikasi palsu terpasang, trojan akan meminta izin sensitif seperti akses notifikasi, SMS, atau layar penuh (overlay). Pengguna yang lengah akan terkecoh dan memberi izin ini.
Eksploitasi
Virus trojan kemudian memantau aktivitas pengguna, terutama ketika aplikasi bank dibuka. Trojan juga dapat dapat membuat layar tiruan (overlay) yang tampak identik dengan aplikasi resmi, mencatat kredensial login, PIN, atau data kartu kredit.
Eksekusi
Informasi yang berhasil dicuri biasanya akan dikirim ke server command and control (C2) milik pelaku. Dengan data ini, pelaku dapat masuk ke akun korban, melakukan transaksi ilegal, atau menjual data di pasar gelap.
Apa Saja Dampak Virus Trojan Mobile Banking?
Dampak dari serangan virus trojan mobile banking sangatlah serius, baik untuk invidu maupun institusi/lembaga perbankan pemilik aplikasi mobile banking itu sendiri. Berikut adalah dampak-dampaknya:
Dampak untuk Individu Pengguna Mobile Banking
- Potensi kehilangan dana langsung akibat pencurian saldo atau transaksi tidak sah.
- Pencurian informasi sensitif seperti data login, KTP, alamat email, dan nomor rekening.
- Penyalahgunaan data pribadi untuk penipuan identitas atau pinjaman online ilegal.
Dampak untuk Bank Pemilik Aplikasi
- Menurunnya kepercayaan nasabah terhadap keamanan layanan digital.
- Kerusakan reputasi dan biaya tambahan untuk kompensasi serta peningkatan sistem keamanan.
- Risiko tuntutan hukum dan pengawasan regulator akibat kebocoran data pelanggan.
Bagaimana Cara Mencegah Trojan Mobile Banking?
Untuk institusi keuangan yang memiliki mobile app banking, mencegah trojan banking memerlukan langkah-langkah strategis yang dapat diterapkan. Berikut adalah cara mencegah serangan trojan banking:
Terapkan Mobile App Shielding
Mobile app shielding adalah lapisan perlindungan yang mencegah peretas melakukan reverse engineering atau modifikasi kode aplikasi. Teknologi ini mengenkripsi logika internal aplikasi, menutupi struktur file, dan mendeteksi aktivitas mencurigakan seperti debugging atau injeksi skrip.
Gunakan Runtime Application Self-Protection (RASP)
RASP memungkinkan aplikasi mendeteksi dan merespons ancaman saat sedang berjalan (real-time). Teknologi ini dapat mengenali tanda-tanda eksploitasi seperti hooking, code injection, atau overlay attack.
Enkripsi Data dan Komunikasi
Dengan sistem enkripsi yang kuat dan sertifikat TLS/SSL yang valid, banking trojan tidak dapat mencegat atau memodifikasi data. Selain itu, institusi perbankan sebaiknya juga menerapkan certificate pinning agar koneksi hanya diterima dari server sah, mencegah serangan man-in-the-middle yang sering digunakan trojan untuk mengakses lalu lintas jaringan.
Deteksi Perangkat yang Tidak Aman
Trojan sering kali menyusup ke perangkat yang telah di-root atau jailbreak. Oleh karena itu, aplikasi bank harus mampu mendeteksi kondisi perangkat pengguna. Jika aplikasi menemukan tanda-tanda kompromi, seperti akses superuser atau manipulasi sistem, maka sistem harus secara otomatis memblokir akses, menampilkan peringatan, atau mengaktifkan mode terbatas.
Lindungi API dan Infrastruktur Backend
Banyak serangan justru memanfaatkan celah pada API backend bank untuk mengirim permintaan palsu. Institusi perbankan perlu menggunakan API gateway dengan autentikasi kuat, pembatasan rate limit, dan tokenization data agar setiap permintaan dapat diverifikasi keasliannya.
Terapkan Monitoring dan Incident Response Otomatis
Sistem keamanan aplikasi perlu dilengkapi dengan real-time monitoring untuk mendeteksi perilaku mencurigakan yang mengindikasikan keberadaan trojan. Pendekatan otomatis ini mempercepat respons dan meminimalkan dampak serangan terhadap pengguna.
Cegah Virus Trojan di Mobile App Bank Anda dengan Mobile App Security dari Phintraco Technology!
Dalam lanskap digital yang kompleks, kepercayaan pengguna merupakan aset terpenting bagi perbankan dan penyedia layanan keuangan digital. Oleh karena itu lindungi aplikasi mobile banking Anda dengan solusi Mobile App Security dari Phintraco Technology.
Dengan fitur seperti real-time threat detection, perlindungan terhadap app tampering, serta kemampuan in-app shielding, solusi kami dapat memastikan setiap transaksi tetap berjalan dengan aman dan autentik.
Untuk informasi selengkapnya, hubungi marketing@phintraco.com sekarang!
Editor: Irnadia Fardila
 06 Nov 2025
Muhammad Iqbal Iskandar
Mobile Malware: Jenis-jenis dan Cara Mengatasinya
Perangkat mobile kini menjadi salah satu target terbesar bagi penjahat siber. Hampir semua aktivitas digital kita berpindah ke smartphone atau tablet, mulai dari komunikasi pribadi, transaksi keuangan, hingga pekerjaan sehari-hari. Kondisi ini membuat perangkat mobile menyimpan data yang sangat berharga, mulai dari kredensial perbankan, informasi perusahaan, dokumen penting, bahkan privasi pribadi. Tidak mengherankan jika ancaman seperti mobile malware semakin sering terdengar.
Berbagai jenis mobile malware sudah muncul dalam beberapa tahun terakhir, mulai dari adware, spyware, hingga banking trojan yang secara khusus menargetkan aplikasi finansial. Bahkan beberapa contoh mobile malware populer seperti Joker atau Pegasus menjadi headline karena kemampuannya mencuri data.
Bagi pengguna Android, penting untuk mengetahui bagaimana cara detect malware on android, karena sistem operasi ini paling banyak diserang akibat sifatnya yang lebih terbuka. Sementara itu, solusi untuk remove malware Android menjadi hal mendesak jika perangkat sudah terlanjur terinfeksi.
Lebih jauh lagi, kita juga harus mewaspadai serangan mobile device malware terbaru yang terus berevolusi mengikuti tren teknologi dan kebiasaan pengguna.
Artikel ini akan membahas secara mendalam apa itu mobile malware, bagaimana cara kerjanya, apa saja bentuk serangannya, serta langkah deteksi dan penanganan terbaik agar perangkat mobile tetap aman.
Apa yang Dimaksud dengan Mobile Malware?
Mobile malware adalah software berbahaya yang sengaja dirancang untuk menyerang perangkat mobile, baik Android maupun iOS. Tujuan utamanya bisa untuk mencuri data pribadi, mengakses akun perbankan, menyalahgunakan perangkat untuk keuntungan finansial penyerang, atau sekadar merusak sistem.
Tidak seperti malware pada umumnya yang banyak beredar di sistem komputer desktop, jenis malware khusus ini memiliki karakteristik unik. Malware ini biasanya menyusup melalui aplikasi yang di-install, pesan SMS berisi tautan berbahaya, email phishing, atau bahkan iklan palsu di browser. Setelah masuk, malware dapat menyamar sebagai aplikasi biasa, meminta izin akses yang berlebihan, lalu memanfaatkan izin tersebut untuk mengakses data sensitif.
Contoh malware mobile yang sempat marak adalah 'Joker', yang terkenal mampu mendaftarkan pengguna ke layanan berbayar tanpa izin, atau 'Pegasus' yang digunakan untuk memata-matai target tertentu dengan tingkat infiltrasi sangat tinggi (spyware). Kedua kasus tersebut menunjukkan betapa seriusnya ancaman serangan siber ini jika tidak ditangani.
Bagaimana Cara Kerja Mobile Malware?
Malware yang menyerang perangkat ponsel bekerja dengan memanfaatkan celah keamanan atau perilaku penggunanya. Berikut ini adalah tahapan umum dari serangan malware ke perangkat ponsel:
Infiltrasi Awal
Malware seringkali masuk ke perangkat melalui aplikasi palsu yang diunduh dari luar official store. Banyak pengguna yang sering mencari aplikasi gratis atau versi modifikasi, dan tanpa sadar meng-install paket APK yang sudah disusupi malware. Selain itu, malware juga bisa menginfiltrasi lewat cara phishing melalui SMS, WhatsApp, atau email.
Eksploitasi Celah Keamanan
Begitu terpasang di perangkat, malware akan memanfaatkan bug pada sistem operasi atau aplikasi untuk mendapatkan izin lebih dalam. Contohnya, sebuah spyware dapat meminta izin untuk membaca SMS, mengakses kontak, atau menggunakan kamera. Pada awalnya akan terlihat wajar, tetapi sebenarnya izin itu digunakan untuk tujuan jahat yaitu mencuri data.
Eksekusi Tujuan Jahat
Setelah mendapatkan akses, malware akan menjalankan misinya. Pada kasus trojan mobile banking, misalnya, menampilkan overlay palsu pada aplikasi perbankan untuk mencuri username dan password. Adware akan membanjiri layar dengan iklan, sementara ransomware akan mengenkripsi file agar pengguna tidak bisa membukanya.
Persistensi
Beberapa malware menggunakan teknik rootkit untuk menyembunyikan diri dan tidak mudah dihapus. Ada pula yang meng-install ulang dirinya sendiri setelah dihapus, atau membuat aplikasi kembar dengan nama hampir sama agar pengguna terkecoh.
Komunikasi dengan Server Pelaku
Data yang dikumpulkan, seperti kontak, pesan, kredensial, atau lokasi, kemudian dikirimkan ke server milik penyerang. Dari sana, data bisa dijual di pasar gelap atau digunakan untuk penipuan lebih lanjut.
Apa Saja Jenis Serangan Mobile Malware?
Terdapat beberapa jenis mobile malware yang cukup sering ditemukan dan bekerja dengan strategi yang berbeda-beda. Berikut adalah beberapa contohnya:
Adware
Jenis malware yang menampilkan iklan secara berlebihan. Adware bisa juga melacak kebiasaan pengguna dan memperlambat kinerja perangkat.
Spyware
Jenis malware ini dirancang untuk memantau aktivitas pengguna, mulai dari lokasi, pesan, hingga rekaman suara. Spyware sering dipakai untuk tujuan spionase atau pencurian data sensitif.
Trojan
Trojan horse atau trojan adalah malware yang menyamar sebagai aplikasi sah. Misalnya, game gratis yang sebenarnya berisi kode berbahaya untuk mencuri data. Banking trojan adalah salah satu varian paling berbahaya karena menargetkan aplikasi perbankan/finansial.
Ransomware
Sama seperti di lingkungan komputer desktop, ransomware di mobile mengenkripsi data atau mengunci perangkat lalu meminta tebusan. Meski belum sebanyak di desktop, tren ransomware mobile mulai meningkat.
Worms
Malware jenis ini dapat menyebar sendiri dari satu perangkat ke perangkat lain, biasanya melalui SMS atau pesan instan.
SMS Trojan / Premium Service Malware
Digunakan untuk mengirim SMS ke nomor premium atau melakukan panggilan berbayar tanpa sepengetahuan pengguna. Akibatnya, tagihan telepon melonjak drastis.
Rootkit
Memberikan penyerang akses mendalam ke sistem dan menyembunyikan keberadaan malware lain. Rootkit sangat sulit dideteksi tanpa alat keamanan khusus.
Bagaimana Cara Mendeteksi Mobile Malware?
Untuk bisa mendeteksi serangan malware pada perangkat ponsel, perlu pemahaman yang mendalam tentang tanda-tanda umum bahwa perangkat telah terinfeksi. Berikut adalah tanda-tanda umum bahwa perangkat telah terinfeksi malware:
- Baterai cepat habis meski penggunaan normal.
- Perangkat terasa lebih lambat dari biasanya.
- Muncul iklan pop-up berlebihan meski tidak membuka aplikasi tertentu.
- Kuota internet habis lebih cepat tanpa alasan jelas.
- Aplikasi baru muncul sendiri tanpa pernah di-install.
- Tagihan telepon atau SMS membengkak.
Setelah mendeteksi tanda-tandanya, Anda juga bisa melakukan beberapa langkah teknis untuk mendeteksi malware, yaitu:
- Periksa apakah aplikasi meminta izin yang tidak relevan.
- Gunakan alat keamanan bawaan seperti Google Play Protect pada Android untuk membantu mendeteksi malware dengan memindai aplikasi di Play Store dan perangkat.
- Scan dengan antivirus mobile lainnya.
- Cek trafik data, terutama jika ada aplikasi yang terus mengirim data ke server mencurigakan, itu bisa jadi tanda malware aktif.
- Untuk Android, Anda dapat masuk ke safe mode bisa menonaktifkan aplikasi pihak ketiga sehingga memudahkan identifikasi aplikasi berbahaya.
Bagaimana Cara Mengatasi Mobile Malware?
Jika perangkat sudah terinfeksi malware, maka langkah yang harus dilakukan secepatnya adalah remove malware tersebut agar kerusakannya tidak meluas. Berikut adalah cara umum untuk menghapus malware:
- Masuk ke Safe Mode (Android) untuk menonaktifkan sementara aplikasi pihak ketiga.
- Uninstall aplikasi mencurigakan yang baru di-install atau tidak dikenal.
- Scan perangkat dengan antivirus mobile untuk mendeteksi malware tersembunyi.
- Hapus cache dan data browser agar skrip berbahayanya tidak ada yang tersisa.
- Factory Reset sebagai langkah terakhir jika malware sudah sulit dihapus.
Setelah berhasil menghapus malware, sebaiknya lakukan pencegahan agar perangkat tidak terinfeksi kembali dengan cara-cara berikut:
- Hanya install aplikasi dari Google Play Store atau App Store resmi.
- Selalu perbarui sistem operasi dan aplikasi untuk menutup celah keamanan.
- Aktifkan Multi-Factor Authentication (MFA) untuk akun penting.
- Jangan klik tautan mencurigakan di SMS, email, atau media sosial.
- Bagi pemilik/developer aplikasi, gunakan solusi keamanan aplikasi mobile yang bisa memberikan proteksi runtime, deteksi hooking, dan anti-tampering.
Atasi Serangan Malware di Aplikasi Mobile Bisnis Anda dengan Solusi Mobile App Security dari Phintraco Technology!
Mobile malware kini menjadi ancaman besar di era digital. Mengabaikan ancaman ini bisa berakibat fatal, mulai dari data bocor, rekening terkuras, bahkan privasi terampas. Namun, risiko ini bisa diminimalisir dengan kombinasi kesadaran pengguna, deteksi dini, serta penggunaan solusi keamanan tingkat lanjut. Oleh karena itu, tingkatkan keamanan aplikasi mobile Anda dengan solusi mobile app security dari Phintraco Technology!
Sebagai perusahaan IT infrastructure yang telah berpengalaman lebih dari 30 tahun, kami dapat menyediakan solusi mobile app security yang komprehensif. Dilengkapi dengan Runtime Application Self-Protection (RASP), jailbreak & root detection, anti-tampetring & anti-hooking, serta threat intelligence yang selalu up-to-date. Solusi kami siap melindungi aplikasi mobile dan bisnis Anda agar tetap aman.
Hubungi marketing@phintraco.com untuk informasi selengkapnya!
Editor: Irnadia Fardila
Recent Posts